Világszerte legalább 178 szervezet weboldalán jelent meg rosszindulatú JavaScript egy ellátásilánc-támadás következtében. Az érintettek között a BBC, a CNN, a
ShadowCloud: GitHub és Microsoft SharePoint kihasználás
A Kaspersky kutatói új, célzott kibertámadási kampányt azonosítottak, amely elsősorban ázsiai és afrikai kormányzati szervezeteket érint. Az Operation ShadowCloud néven

Oracle biztonsági frissítés
Az Oracle ütemezett biztonsági frissítésében 11 Java SE-sérülékenység javítását jelentette be. A gyártó előzetes tájékoztatója szerint mindegyik hiba kihasználható lehet
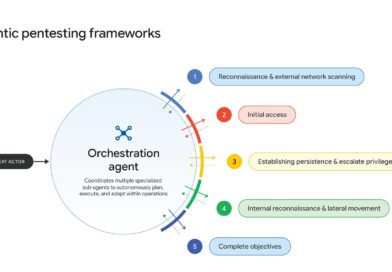
Emberi beavatkozás nélkül is készülhetnek exploitok
A kiberbűnözők egyre gyakrabban alkalmaznak olyan mesterségesintelligencia-alapú rendszereket, amelyek nem csupán egy-egy támadási feladatot segítenek, hanem több lépésből álló műveleteket
Latest

Deals: MacBook Neo from $650
Amazon is offering the biggest discount available yet on MacBook Neo, taking $50 off the retail price for both the


Google Project Zero változás
A Google Project Zero jelentősen szigorítja a biztonsági sérülékenységek nyilvánosságra hozatalának szabályait. A Full X modell értelmében a kutatócsoport meghatározott

NoisyTCP: 11 éves Linux-hiba
Súlyos, távolról kihasználható sérülékenységet azonosítottak a Linux kernel TCP-hálózatkezelésében. A CVE-2026-99288 azonosítójú, NoisyTCP néven ismert hiba lehetővé teheti, hogy egy támadó
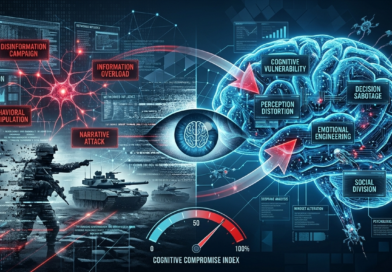
Kognitív hadviselés: amikor az emberek döntéseit támadják
A modern hibrid hadviselésben egyre nagyobb szerepet kap az emberek gondolkodásának és döntéseinek befolyásolása. A kognitív hadviselés célja nem feltétlenül
Retadup USB-worm
A Kaspersky kutatói ismét aktív működést észleltek a Retadup nevű számítógépes féregnél, amelynek botnetjét 2019-ben a francia hatóságok felszámolták. A
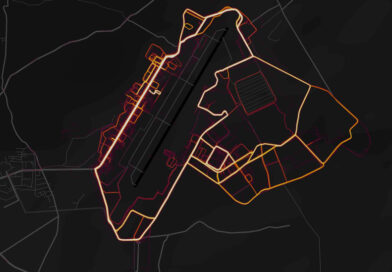
Amerikai katonai bázisok elleni iráni támadások célzása
Közösségi médiából, fitneszalkalmazásokból és kereskedelmi helyadatokból származó információk is segíthették Iránt az amerikai katonai létesítmények elleni támadások előkészítésében. A Los
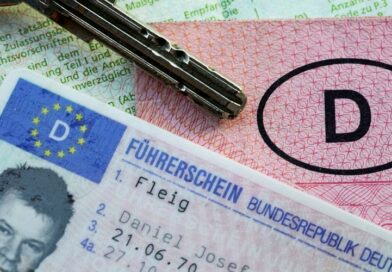
Német digitális személyazonosító Google nélkül
A német állami digitális személyazonosító alkalmazás, a d-you fejlesztői azt tervezik, hogy a jövőben a Google szolgáltatásai nélkül működő Android-rendszereken
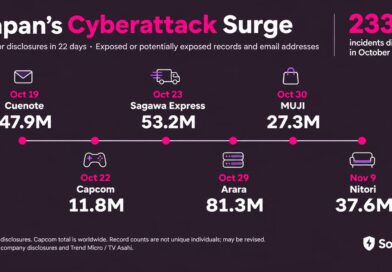
233 kibertámadás Japánban
Rekordszámú, 233 kiberbiztonsági incidenst hoztak nyilvánosságra Japánban 2026 októberében, ami mintegy 2,4-szerese a korábbi havi csúcsnak. Az MM Research Institute
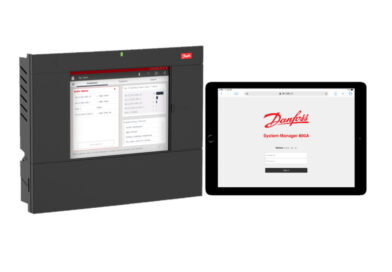
Sérülékenységek a Danfoss hűtésvezérlőiben
Hat, hitelesítés nélkül kihasználható távoli kódfuttatási sérülékenységet azonosítottak a Danfoss AK-SM800A hűtésvezérlőiben. A Midnight Blue kutatása szerint a hibák az

Aktív kihasználások
Az amerikai kiberbiztonsági ügynökség két, már aktívan kihasznált sérülékenységgel bővítette ismert támadási hibákat tartalmazó KEV-katalógusát. Az egyik a nyílt forráskódú
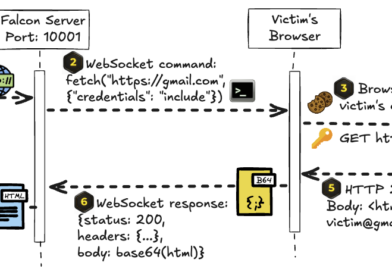
Falcon framework
A Palo Alto Networks Unit 42 kutatói Falcon néven azonosítottak egy kiberkémkedésre használt támadási keretrendszert, amellyel 2026 márciusa és májusa
FBI-figyelmeztetés az ARTEX-re
Az FBI figyelmeztetése szerint a kiberbűnözők egyre gyakrabban használják az ARTEX nevű, mesterséges intelligenciára épülő támadási keretrendszert. Az eszközzel a
Citrus ransomware
A Kaspersky kutatói egy korábban nem dokumentált, Citrus nevű zsarolóvírus-csoport tevékenységét tárták fel. Az elemzés szerint a támadók orosz vállalatokat
FaceStealer
Az FBI szerint az észak-koreai állami hátterű hackercsoportok egyre gyakrabban célozzák a nyílt forráskódú szoftverek fejlesztőit a FaceStealer nevű adathalász
Másfél millió tiltott Nvidia AI-chip juthatott Kínába
A SemiAnalysis félvezetőipari elemzőcég becslése szerint több mint 1,5 gigawattnyi, amerikai exportkorlátozás alá eső Nvidia AI-gyorsító kerülhetett Kínába az elmúlt
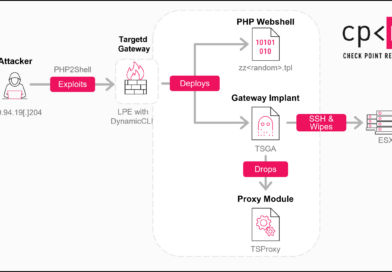
Check Point tűzfalakat törtek fel
Aktívan kihasznált sérülékenységekkel támadtak Check Point Security Gateways eszközöket 2026. október 30. és november 4. között. A Check Point Research
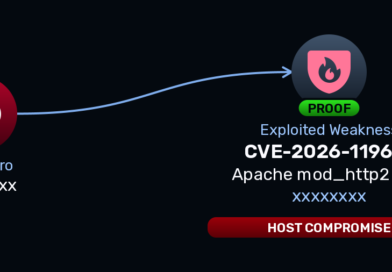
Kritikus Apache HTTP Server-hiba
Kritikus, távoli kódfuttatást lehetővé tevő sérülékenységet javítottak az Apache HTTP Serverben. A CVE-2026-119618 azonosítójú hibát november 11-én hozták nyilvánosságra, és a Red
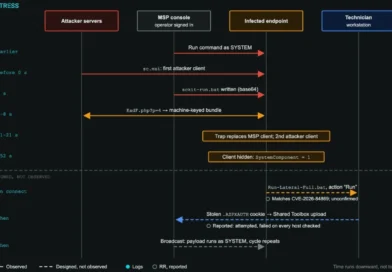
SCKit: támadás a ScreenConnecten keresztül
A Huntress kutatói SCKit néven új kártevőt azonosítottak, amely a ConnectWise ScreenConnect távoli felügyeleti rendszereit használja ki. A 2026. november
Öt lépésben hatékonyabb SOC működtetésért
A szervezeti kiberbiztonsági központok (SOC) hatékonyságát nem elsősorban a bevezetett technológiák száma, hanem a működési folyamatok érettsége határozza meg –
Kritikus Red Hat Quay-sérülékenység
Kritikus, 9,8-as CVSS-besorolású sérülékenységet hozott nyilvánosságra a Red Hat a Quay vállalati konténerregiszterében. A 2026. november 11-én publikált, CVE-2026-123710 azonosítójú hiba lehetővé
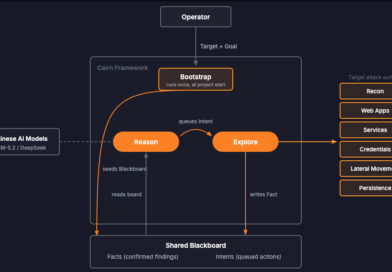
Kiberkémkedési kampány autonóm AI-val
A Palo Alto Networks Unit 42 kutatói olyan kiberkémkedési műveletet tártak fel, amelyben a támadók mesterséges intelligenciával működő eszközre bízták
14 hónapig európai szervereken
Egy hibásan konfigurált szervernek köszönhetően több mint 14 hónapnyi támadói tevékenységbe nyertek betekintést a Group-IB kiberbiztonsági kutatói. Az elemzés szerint
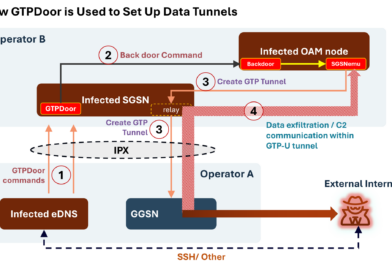
Mobilhálózatokba beépülve
A mobilszolgáltatók belső infrastruktúrájának kompromittálásával folytatnak nemzetközi kiberkémkedési műveleteket fejlett támadócsoportok – derül ki az Enea kutatásából. A vállalat a
Operation Endgame – 235 szerver és 257 domain
Újabb jelentős csapást mértek a nemzetközi hatóságok a zsarolóvírus-támadásokat és adatlopásokat kiszolgáló kiberbűnözői infrastruktúrára. Az Europol közleménye szerint az Operation
Francia tüntetések befolyásolása
Az orosz katonai hírszerzéshez köthető befolyásolási kísérletekről számolt be az InformNapalm nemzetközi oknyomozó közösség vizsgálatában. A kutatók szerint megszerzett elektronikus
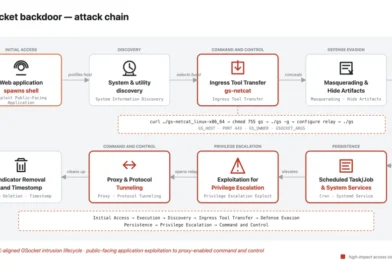
GSocket: a patch sem segít a Linux-szervereken
A Microsoft biztonsági kutatói arra figyelmeztetnek, hogy kiberbűnözők egyre gyakrabban használják a GSocket nevű nyílt forráskódú távoli hozzáférési eszközt kompromittált
ENISA: javult az EU kiberbiztonsági felkészültsége
Az Európai Unió kiberbiztonsági helyzete összességében javult, a kibertámadások jelentette fenyegetés azonban továbbra is jelentős – állapítja meg az Európai
Clarity: európai AI támogatná a katonai hírszerzést és célkijelölést
A müncheni Helsing védelmi technológiai vállalat Berlinben bemutatta Clarity mesterséges intelligenciára épülő katonai hírszerzési platformját. A rendszer célja, hogy különböző
CERT-EU figyelmeztetés: új szint a kiberfenyegetésekben
Az Európai Unió intézményeinek kiberbiztonságáért felelős CERT-EU figyelmeztetése szerint egyre több támadó használ mesterséges intelligenciára épülő, autonóm eszközöket kibertámadások végrehajtására.
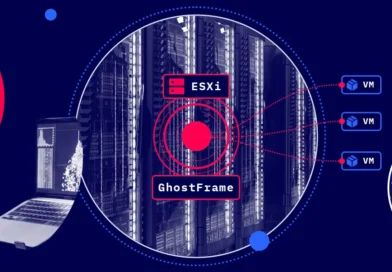
GhostFrame
A Recorded Future Insikt Group kutatói GhostFrame néven korábban nem dokumentált támadóeszközt azonosítottak, amely a VMware ESXi virtualizációs környezetek kompromittálás

Silver Fox: álcázva terjesztett ValleyRAT
A VMRay Labs kutatása egy augusztus és október között megfigyelt, kínai kötődésű kiberbűnözői műveletet tárt fel, amelyben a támadók a
Német állami cloudszolgáltatás indul 2027-ben
A német SAP leányvállalata, a Delos Cloud 2027 elején tervezi elindítani a szövetségi, tartományi és önkormányzati intézmények számára fejlesztett szuverén
CopperDragon
A Check Point Research egyéves vizsgálata három, korábban különállónak tekintett kiberkémkedési kampány között azonosított kapcsolatot. A kutatás szerint a kínai
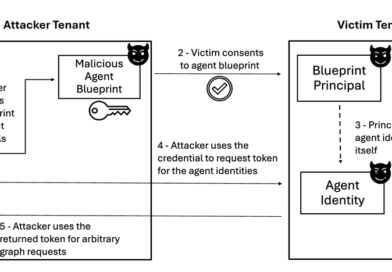
BluePhishing
A Proofpoint kutatói BluePhishing néven új támadási módszert mutattak be, amely a Microsoft Entra Agent ID rendszerében működő mesterségesintelligencia-agentek jogosultságkezelését
EU fellép a megtévesztő online előfizetések ellen
Az Európai Bizottság bemutatta a Digital Fairness Act, digitális fogyasztóvédelmi jogszabályjavaslatát, amely szigorúbb szabályokat vezetne be az online szolgáltatások megtévesztő és
Két új BitLocker-sérülékenység
A Microsoft 2026. novemberi biztonsági frissítése két olyan sérülékenységet javított a Windows BitLocker meghajtótitkosítási technológiájában, amelyek fizikai hozzáféréssel rendelkező támadók
Aktív kihasználások
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség hat újabb, bizonyítottan kihasznált sérülékenységet vett fel a Known Exploited Vulnerabilities katalógusába. Ezek között
Microsoft novemberi Patch Tuesday
A Microsoft frissítéscsomagjában 1235 biztonsági sérülékenységet javított, köztük 66 kritikus besorolású hibát. A javítások különösen nagy száma mellett a legfontosabb
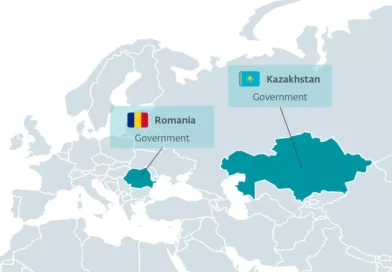
Kémkedés NATO- és EU-levelezésben
Az orosz állambiztonsági szolgálathoz köthető Turla kiberkémkedési csoport Cereal nevű kártevőcsaládját azonosították kazahsztáni és romániai kormányzati szervezetek Microsoft Exchange levelezőszerverein. Az ESET
SAP biztonsági frissítés
Az SAP biztonsági frissítéscsomagja 35 új biztonsági közleményt, négy GitHub-figyelmeztetést és három korábbi közlemény módosítását tartalmazza. A javítások között kilenc
Kritikus sérülékenységek az IBM vállalati integrációs platformjában
Az IBM több tucat biztonsági sérülékenységhez adott ki javításokat az App Connect Enterprise (ACE) vállalati integrációs platformhoz. A biztonsági közlemények
Apple rendkívüli biztonsági frissítések
Az Apple soron kívüli biztonsági frissítéseket tett közzé az iPhone, iPad, Mac, Apple Watch és Vision Pro eszközökhöz. A javítások
Visszaélés a megbízhatósággal
A Wiz kiberbiztonsági kutatói a Sentra és a Google Mandiant szakértőivel együttműködve olyan ellátásilánc-támadást tártak fel, amelyben a támadó a
Telefonos csalóhálózat felszámolása
Az ukrán és német hatóságok a Trade fedőnevű nemzetközi művelet keretében felszámoltak egy Ukrajnában működő csaló telefonos ügyfélszolgálati hálózatot, amely
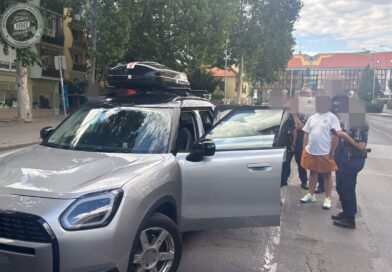
SMS-blaster Magyarországon
A Nemzeti Nyomozó Iroda (NNI), a Nemzeti Média- és Hírközlési Hatóság (NMHH) és a Yettel közös tájékoztatása szerint Magyarországon is
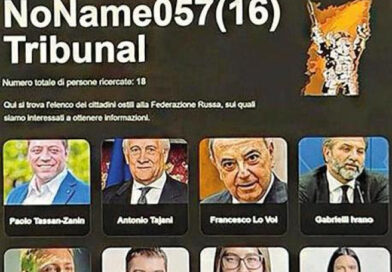
Politikusok adatszivárogtatása
NoName057(16) oroszbarát hackercsoporthoz köthető kampányban legalább 18 európai politikus, rendvédelmi vezető és újságíró személyes adatait tették közzé a dark weben.
Cisco: a Claude Mythos segítségével tesztelik az AI biztonságát
A Cisco a melbourne-i Cisco Live APJC konferencián jelentette be, hogy az Anthropic Claude Mythos modelljével bővíti AI Defense biztonsági platformját.
Franciaország Iránt vádolja a hűtőrendszerek elleni kibertámadásokkal
Jean-Noël Barrot francia külügyminiszter hivatalosan Iránt nevezte meg az októberi, franciaországi hűtőrendszerek elleni kibertámadások felelőseként. A francia hatóságok szerint a műveletet az
E-mail kézbesítési problémák
2026. november 5. óta kézbesítési problémákat tapasztalnak az Outlook.com, Hotmail, Live és MSN levelezőszolgáltatások felhasználói. A Microsoft egyes esetekben olyan legitim
7-Zip biztonsági frissítés
A 7-Zip tömörítőprogram újabb biztonsági frissítést kapott. A fejlesztő több hibát és sérülékenységet javított, de nem közölte, pontosan milyen biztonsági
Kriptovaluta lopás az FBI-nál
Az amerikai igazságügyi minisztérium közleménye szerint Patrick Steven Yaroch, az FBI 37 éves volt különleges ügynöke bűnösnek vallotta magát elektronikus csalásban
Adatközpontok energiaigénye
A mesterséges intelligencia rohamos terjedése újabb szűk keresztmetszetet teremtett: az adatközpontok energiaigénye gyorsabban növekszik, mint ahogyan a villamosenergia-hálózat és az erőművi
Operation Snowball
A Malbear Labs kutatása szerint egy kínai nyelven irányított, DeepSeek-alapú támadórendszer több mint két héten át hajtott végre nagyrészt autonóm kibertámadásokat egy
Kritikus NAS-biztonsági riasztások
A malajziai MyCERT figyelmeztetése szerint a C3RB3R zsarolóvírus tömegesen támadja az internetre közvetlenül csatlakozó, elavult Synology NAS-eszközöket. A Synology megerősítette a kampányt, amelyben a támadók a
Figyelmeztetések hűtőrendszereket érő kibertámadások miatt
Az ENISA és az Európai Bizottság, majd az amerikai CISA, FBI és három szövetségi minisztérium adott ki figyelmeztetést az ipari és kereskedelmi
Lindnor back door
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
AI, mint kockázati tényező a kritikus infrastruktúrákban
Az ausztrál Critical Infrastructure Security Centre (CISC) éves kockázati jelentése szerint a mesterséges intelligencia már nem önálló technológiai fenyegetés, hanem szinte valamennyi
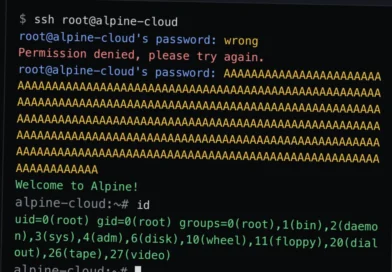
SSHole javítás
Az OpenSSH fejlesztői soron kívüli biztonsági frissítést adtak ki a CVE-2026-123158, más néven SSHole sérülékenység javítására. A 8,1-es CVSS-besorolású hiba lehetővé teheti, hogy egy távoli
GPT-6 Cyber
Az OpenAI bemutatta a GPT-6 Cyber modellt, amelyet kifejezetten engedélyezett kiberbiztonsági kutatásra, sérülékenységek felderítésére, működő exploitok előállítására és javítások kidolgozására fejlesztett. A
Deepfake megszemélyesítéses csalás
Az amerikai igazságügyi minisztérium bejelentette, hogy három külföldi állampolgár ellen emeltek vádat egy mintegy 129 millió dolláros, mesterséges intelligenciával támogatott nemzetközi
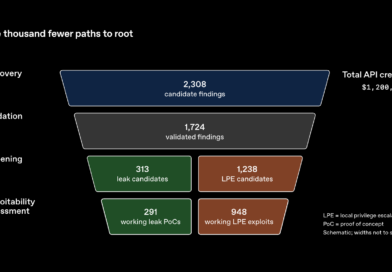
OpenAI: ezer root jogosultságot adó sérülékenység a Linux kernelben
Az OpenAI közzétett kutatása szerint egy autonóm, AI-ügynökökre épülő biztonsági vizsgálati rendszer 948 különálló, helyi jogosultságkiterjesztést lehetővé tevő sérülékenységet azonosított és igazolt
ChatGPT Lockdown Mode védelem megkerülése
A Check Point Research közzétett kutatása szerint sikerült megkerülni a ChatGPT fokozott biztonsági üzemmódját, és olyan támadási módszert kidolgozni, amellyel érzékeny

Bárki bérelhetett IP-címet a Fehér Ház hálózatából
Brian Krebs beszámolója szerint a Fehér Ház hálózatához tartozó IP-címeket kereskedelmi proxyszolgáltatásokon keresztül külső felhasználók is igénybe vehették, akár néhány dollárért.
Ázsiai és Csendes-óceáni térség légiközlekedési kockázatai
Az OT-ISAC két jelentése szerint az Ázsiai és Csendes-óceáni légiközlekedés kockázatai túlmutatnak a vállalati IT-hálózatokon: a közös technológiai szolgáltatókra, az
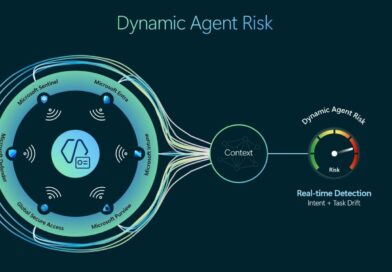
Microsoft Security – új védelmi megoldások
A Microsoft ismertette legújabb biztonsági fejlesztéseit. A bejelentések hangsúlyos eleme az önálló műveleteket végrehajtó AI-agentek jogosultságainak korlátozása, a végpontok védelme és
Lengyel állami bug bounty program
A lengyel CERT Polska elindította az országos bug bounty programját, amelyben etikus hackerek pénzjutalomért kereshetnek sérülékenységeket a közigazgatási informatikai rendszerekben. A
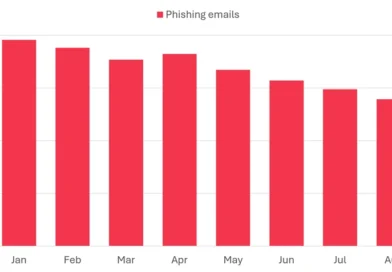
7,3 milliárd adathalász e-mail három hónap alatt
A Microsoft jelentése szerint 7,3 milliárd e-mailes adathalász fenyegetést észleltek július és szeptember között. Szeptemberben a számuk megközelítette a 3 milliárdot, ami 41%-os
Kibertámadás érte a norvég fejlesztési ügynökséget
A norvég fejlesztési együttműködési ügynökség, a Norad bejelentette, hogy kibertámadás érte a nemzetközi támogatási pályázatok kezelésére szolgáló online rendszerét. A támadást október
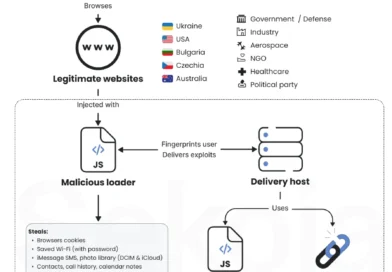
Feltört weboldalakon keresztül támadtak telefonokat
A francia SEKOIA 2026. november 4-i kutatása szerint az orosz hírszerzéshez köthető APT29 (Midnight Blizzard, Cozy Bear) egy kiterjedt, Poisoned Source nevű műveletben iOS-
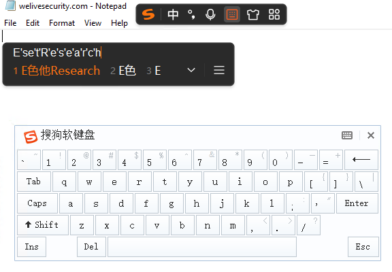
Sogou billentyűzetalkalmazás kihasználása
Az ESET kutatása szerint a SlippyNunchucks nevű, kínai állami érdekekhez köthető kiberkémkedési csoport a népszerű Sogou Input Method Windows-alkalmazás biztonsági hiányosságát kihasználva
Európa védelme a hibrid hadviselés ellen
A Joint Research Centre (JRC) és a Hybrid CoE 2026 októberi elemzése szerint a hibrid fenyegetések új korszakot nyitottak Európa
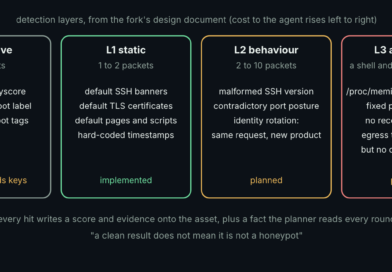
Honeypotokat is felismer az AI-alapú támadóeszköz
A Huntback kutatása szerint az ARTEX nevű, mesterséges intelligenciával működő támadóplatform egyik kínai fejlesztésű változata már a biztonsági csapdarendszerek (honeypotok) felismerésére
Ivanti zero-day támadások
Az Etugen kutatása új részleteket tárt fel az Ivanti Connect Secure VPN-rendszerek ellen októberben végrehajtott nulladik napi támadásokról. A kutatók egy
Kitiltja az Acronis termékeit az USA
Az amerikai Belbiztonsági Minisztérium hivatalosan közzétette az Acronis termékeinek kizárásáról és eltávolításáról szóló rendelkezését. A döntés az Egyesült Államok szövetségi
Nemzetközi befektetési csalóhálózat felszámolása
Az Europol és az Eurojust támogatásával 2026. november 3-án hét gyanúsítottat fogtak el, és több mint száz szervert foglaltak le egy nemzetközi
Az okosporszívó is bizonyítékot szolgáltathat
A németországi Mecklenburg-Vorpommern rendőrsége szerint a digitalizáció alapvetően átalakítja a bűnügyi nyomozásokat. Ma már nemcsak a telefonok és számítógépek, hanem az
LLMjacking
A Google Threat Intelligence Group (GTIG) és a Mandiant kutatása szerint a kiberbűnözők egyre gyakrabban lopnak vállalati hozzáférést nagy nyelvi
Gorbag: hírszerzési adatok Ukrajnáról
Az ESET kutatása egy korábban nem dokumentált, Gorbag nevű, orosz érdekekhez igazodó kiberkémkedési csoportot mutat be. A támadók legalább 2025 februárja óta
NCSC éves jelentés
A brit Nemzeti Kiberbiztonsági Központ (NCSC) közzétett éves jelentése az Egyesült Királyság kiberfenyegetettségét és a védekezés eredményeit tekinti át a
Android-biztonsági frissítés
A Google 2026. novemberi Android-biztonsági frissítése 233 sérülékenységet javít, amelyek közül 23 kritikus besorolású. Több hiba távoli kódfuttatást tesz lehetővé anélkül,
Súlyos kockázatok a hazai fotovoltaikus energiatermelő rendszerekben
Kocsis Tamás (Sharky), a Kiberblog szerkesztője és az OT kiberbiztonsági szakértője 55 oldalas kutatásában a magyarországi fotovoltaikus energiatermelő rendszerek internetes kitettségét
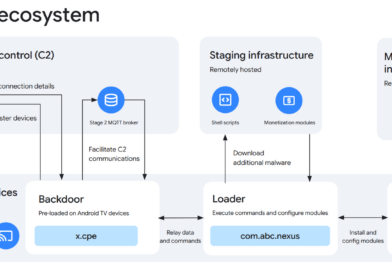
1,3 millió Android-eszközt fertőzött meg az XCPE botnet
A Google Threat Intelligence Group bejelentette, hogy nemzetközi partnerekkel együtt felszámolta az XCPE botnet vezérlőinfrastruktúráját, amely több mint 1,3 millió Android-alapú
Kritikus Linux TCP-sérülékenység
Az Akamai és az Aikido elemzései szerint a CVE-2026-98432 (CVSS 9,8) azonosítójú sérülékenység a Linux kernel IPv4 TCP-kapcsolatkezelését érinti. A hiba a Linux
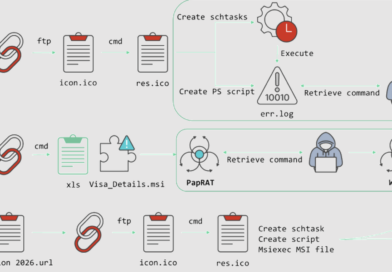
PapRAT
A Fortinet FortiGuard Labs elemzése szerint a BITTER APT csoport új, PapRAT nevű távoli hozzáférést biztosító malwaret használt dél-ázsiai szervezetek ellen. A legalább
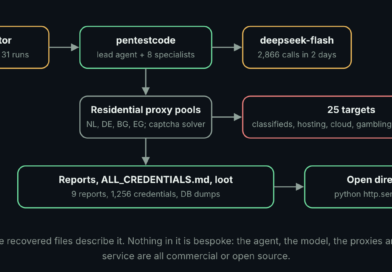
PentestCode 25 vállalat ellen
A Huntback kutatása szerint egy ismeretlen támadó 25 szervezet ellen használta a PentestCode nevű, mesterséges intelligenciával működő behatolástesztelő eszközt szeptember 8. és
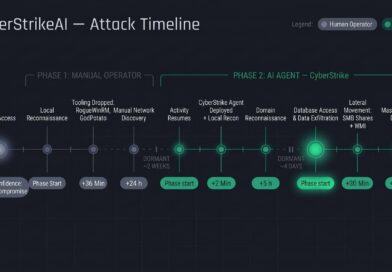
CyberStrikeAI
A Kaspersky elemzése szerint mesterséges intelligenciával vezérelt kibertámadások értek oktatási intézményeket Afrikában és Latin-Amerikában. A támadók a nyílt forráskódú CyberStrikeAI keretrendszert

Figyelmeztetés kémszoftveres támadásokra
A német Szövetségi Információbiztonsági Hivatal (BSI) figyelmeztette a Bundestag képviselőit és a szövetségi kormány tisztviselőit, hogy iPhone-jaikat célzott kémszoftveres támadás érhette.
VOLTA: AI-val rangsorolt áldozatok
A Cisco Talos elemzése egy új, VOLTA-AUTODOXER nevű Windows malwaret mutat be, amely mesterséges intelligenciát használ az ellopott adatok értékelésére. A program
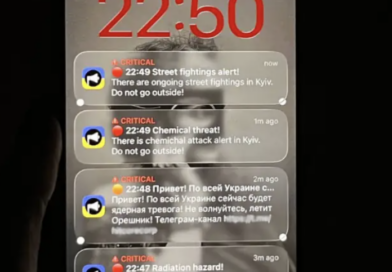
Hamis vészhelyzeti riasztások
November 1-jén kibertámadás érte az ukrán Air Alert légiriadó-alkalmazást. A felhasználók hamis értesítéseket kaptak nukleáris és vegyi veszélyről, valamint kijevi utcai
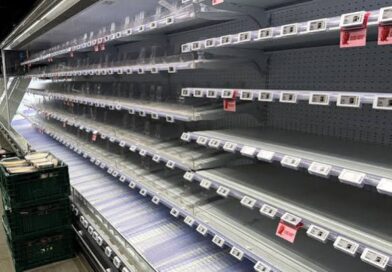
Európa-szerte szupermarketek hűtőrendszereit bénították meg
Újabb kibertámadások érték az európai élelmiszer-kereskedelem ipari vezérlőrendszereit. A BleepingComputer 2026. november 2-i beszámolója szerint legalább 115 üzletben zavarták meg a
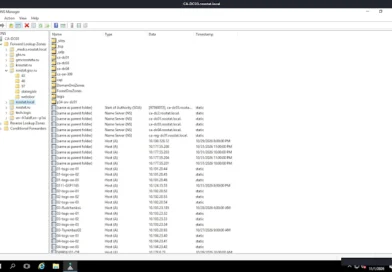
Kibertámadás érte az orosz statisztikai hivatalt
A belarusz Cyber Partisans és a Silent Crow hackercsoport 2026. november 1-jén bejelentette, hogy összehangolt kibertámadást hajtott végre az orosz Szövetségi Állami Statisztikai Szolgálat
Veeam javítások
A Veeam három, távoli kódfuttatást lehetővé tevő biztonsági hibáról adott ki figyelmeztetést a Veeam Management Pack for Microsoft System Center termékhez. A
Franciaország internetadót vezetne be
A francia Nemzetgyűlés 11 igen és 10 nem szavazattal elfogadott egy módosító indítványt, amely új adót vetne ki a francia
Cloudflare – negyedéves DDoS jelentés
A Cloudflare jelentése szerint a vállalat rendszerei 18,2 millió hálózati rétegbeli DDoS-támadást hárítottak el az év harmadik negyedévében. Ez 38 százalékos növekedés
FBI Észak-Koreát tette felelőssé a Binance kriptolopásért
Az amerikai Szövetségi Nyomozó Iroda hivatalosan Észak-Koreának tulajdonította a Binance kriptotőzsde elleni, több mint hatmilliárd dolláros támadást. Az október 29-én történt
BlackApex és SPY
A LevelBlue SpiderLabs kutatása szerint egy új, feltehetően mesterséges intelligenciával fejlesztett adathalász eszközcsalád terjed, amely a Microsoft 365 hitelesítési folyamatával visszaélve
Amatera infostealer
Az ESET elemzése szerint az Amatera nevű adatlopó kártevő vezette a vállalat információlopó programokra vonatkozó észlelési statisztikáját Latin-Amerikában 2026 első felében. A
Sandbox teljes hozzáféréssel
A Symantec Threat Hunter Team kutatása szerint egy nem hivatalos AI-szolgáltatásközvetítő az OpenAI Codex és az Anthropic Claude Code agenteket úgy konfigurálta
Börtön politikai célú kibertámadásokért
Egy amerikai szövetségi bíróság 42 hónap, azaz három és fél év szabadságvesztésre ítélte Ahmad Umar Aghát, a Syrian Electronic Army
SMS of Death
Egy Android-sérülékenység lehetővé teszi, hogy a támadók egyetlen speciálisan kialakított SMS-sel megszakítsák a telefonhívásokat, akár segélyhívás közben is. Az SMS of
Módosított Claude Code-kiegészítők
A Cursor fejlesztőkörnyezet bővítménypiacterén 2026. október 29-én rosszindulatúan módosított Claude Code-kiegészítők jelentek meg. A támadók az Anthropic népszerű programozási eszközének nevével visszaélve
Jogászok, ügyvédi irodák célpontban
A CrowdStrike 2026 Legal Threat Landscape Report jelentése szerint jelentősen nőtt az ügyvédi irodák és más jogi szervezetek elleni kibertámadások száma.
n0n ransomware
A SOCRadar kutatása szerint az n0n zsarolóvírus-csoport mesterséges intelligenciával támogatott támadóeszközöket használt nemzetközi zsarolási műveleteihez. A támadók azonban súlyos hibát követtek
Dezinformáció veszélyezteti az intézményi bizalmat is
A NATO Association of Canada elemzése szerint a 2024-es romániai elnökválasztás érvénytelenítése jól mutatja, hogy az online dezinformáció különösen olyan társadalmakban jelenthet
Kommunikáció és az informatika a nemzeti kiberellenálló képesség alapja
A lengyel Katonai Műszaki Egyetem a korszerű katonai kommunikáció és az informatikai rendszerek stratégiai jelentőségére hívja fel a figyelmet. Az
VAPOR PANDA
A CrowdStrike kutatása szerint a Kínához köthető VAPOR PANDA kiberkémkedési csoport az ARTEX nevű, mesterséges intelligenciával támogatott támadási keretrendszert használta nagyszabású nemzetközi
KeyDrift – Cisco SD-WAN-rendszereken
A Cisco Talos kutatása szerint az UAT-11473 nevű fejlett támadócsoport a Cisco Catalyst SD-WAN hálózatvezérlő rendszereit kompromittálta, majd KeyDrift malware-t telepített rájuk. A műveletek
Kihasznált Palo Alto Networks eszközök
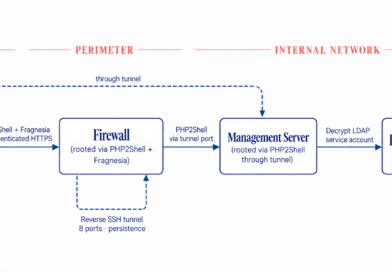
A Dream Research kutatása szerint egy feltehetően kínai nyelvű támadócsoport 25 Palo Alto Networks PAN-OS tűzfalat és felügyeleti szervert kompromittált az Egyesült
Belga adóbevallás meghosszabbítva
A belga Szövetségi Pénzügyi Szolgálat (FOD Financiën / SPF Finances) 2026. október 28-án kibertámadás miatt ideiglenesen leállította több elektronikus ügyintézési
NetamLoader
A Kaspersky bemutatta a NetamLoader, többlépcsős .NET-alapú kártevőkeretrendszert, amelyet egy ázsiai kormányzati szervezetek számára testre szabott Windows 10-változat ellen alkalmaztak. A
Mistral Large 4
A francia Mistral AI nyilvánosan elérhetővé tette Mistral Large 4, más néven Le Chonk mesterségesintelligencia-modelljének súlyait. A három héttel korábban bemutatott előzetes
Aktív támadások Linux és VMware ESX ellen
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség két, támadások során már kihasznált sérülékenységgel bővítette a Known Exploited Vulnerabilities (KEV) katalógusát. A hibák a
Silent Train
A Lumen Technologies Black Lotus Labs kutatócsoportja hároméves vizsgálat során feltérképezte a Volt Typhoon, Kínához kötött kibertámadó csoport Silent Train elnevezésű infrastruktúráját. A
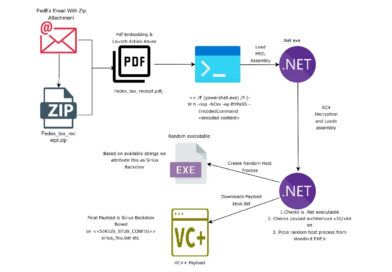
Sirius backdoor
A Trellix kutatása egy többlépcsős adathalász támadást mutat be, amelyben a támadók FedEx-számlának álcázott PDF-dokumentummal terjesztik a Sirius backdoor kártevőt. A támadást
Virtualine leállítva
Nemzetközi akcióban foglalták le a Virtualine kiberbűnözőket kiszolgáló tárhelyszolgáltató domainjét Az amerikai igazságügyi minisztérium bejelentette, hogy nemzetközi bűnüldözési együttműködés keretében lefoglalták
Ausztrália 2025–2026-os kiberfenyegetési jelentése
Az Australian Signals Directorate (ASD) közzétett éves kiberfenyegetési jelentése szerint tovább nőtt az Ausztráliát érő kibertámadások száma és összetettsége. Az
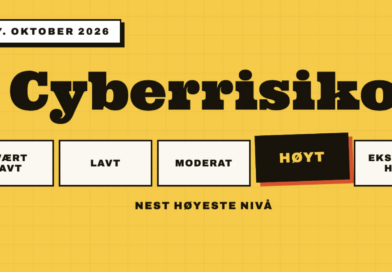
Norvégia: magas nemzeti kiberkockázat
A norvég Nemzetbiztonsági Hatóság 2026. október 27-én magasra emelte az ország kiberkockázati szintjét, és azonnali megelőző intézkedésekre szólította fel a köz- és
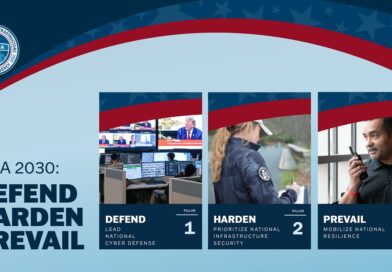
CISA 2030
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség bemutatta CISA 2030: Defend, Harden, Prevail című stratégiáját. A stratégia a kritikus infrastruktúrák célzottabb védelmét, a
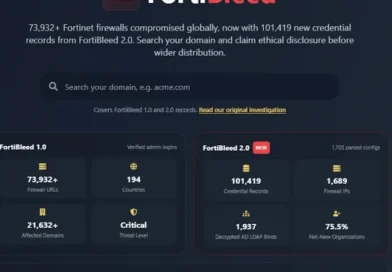
FortiBleed 2.0
A Hudson Rock kutatása szerint a FortiBleed 2.0 vizsgálat újabb érzékeny adatokat tárt fel Fortinet FortiGate tűzfalak korábban megszerzett konfigurációs állományaiból. A
Starlink felhasználók megfigyelése
A Reuters oknyomozó beszámolója szerint az izraeli Discover-Tech hirdetéstechnológiai vállalat világszerte rendkívül intenzíven célozta a SpaceX Starlink műholdas internetszolgáltatásának felhasználóit. A TrendAI
NIST IR 8547 – PQC átállás
Az amerikai Nemzeti Szabványügyi és Technológiai Intézet közzétette a NIST IR 8547 végleges változatát, amely ütemtervet ad a posztkvantum-kriptográfiára történő átálláshoz.
SkyW4lker
Az ANY.RUN kutatása szerint a SkyW4lker x365 Sentinel nevű adathalász eszközkészlet a Microsoft 365 vállalati felhasználóit célozza, többek között az Egyesült Államokban
Kali Linux 2026.3
A Kali Linux fejlesztői kiadták a Kali Linux 2026.3 verziót. A penetrációs tesztelésre és biztonsági vizsgálatokra készített Linux-disztribúció legfontosabb újdonsága az egyedi
Apple frissítések
Az Apple átfogó biztonsági frissítéseket adott ki az iPhone, iPad, Mac és más eszközei számára. Az iOS 27.2 és iPadOS 27.2 számos
CISA SCuBA
A CISA Secure Cloud Business Applications (SCuBA) projektje a vállalati felhőalkalmazások biztonságos konfigurálásához nyújt gyakorlati útmutatókat és automatizált ellenőrzőeszközöket. A 2022-ben indított
AuthMask
Az Enclave biztonsági kutatója, Ofek Levin AuthMask néven mutatott be egy súlyos sérülékenységet a Microsoft Authenticator androidos változatában. A CVE-2026-80097 azonosítójú, 8,6-os CVSS-pontszámú hiba
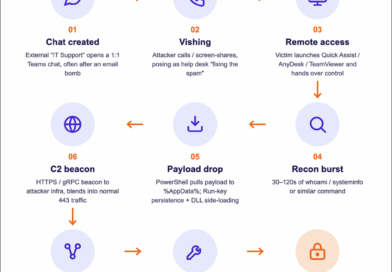
Microsoft Teams – visszaélés a külső csevegési funkcióval
Az Arctic Wolf Labs kutatása szerint a kiberbűnözők egyre gyakrabban használják a Microsoft Teams külső csevegési lehetőségét vállalati rendszerek megtámadására.
Jelentősen nőhet az AI-vel támogatott ipari kibertámadások veszélye
A Frenos OT-kiberbiztonsági vállalat 2026-os kutatása szerint a fejlett mesterségesintelligencia-modellek már képesek összetett támadási útvonalakat megtervezni ipari vezérlőrendszerek és kritikus
OpenSSL 4.1: gyorsabb posztkvantum-kriptográfia
Az OpenSSL projekt kiadta az OpenSSL 4.1.0 verziót, amely elsősorban a posztkvantum-kriptográfiai műveletek teljesítményét és a biztonságos hálózati kommunikáció lehetőségeit bővíti. A
Google-technológiára épülhet a német hírszerzési felhő
A német NDR és WDR oknyomozó beszámolója szerint Németország három szövetségi hírszerző szolgálata amerikai technológiára épülő közös felhőinfrastruktúrát tervez. A Bundesnachrichtendienst,
Gheist kampány
A Wiz Research elemzése szerint a Gheist nevű, szeptember 15. óta megfigyelt támadási kampány több mint 850 kompromittált GitHub-fiókot használt fel. A
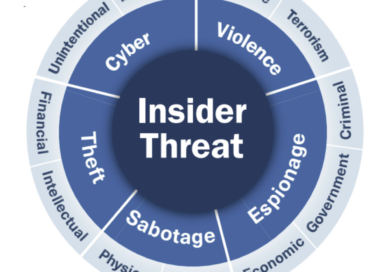
Oroszországnak akart katonai titkokat átadni
A brit Királyi Haditengerészet (Royal Navy) 24 éves hírszerzési szakembere, Teddy Young ellen öt vádpontban indult büntetőeljárás, mert a hatóságok
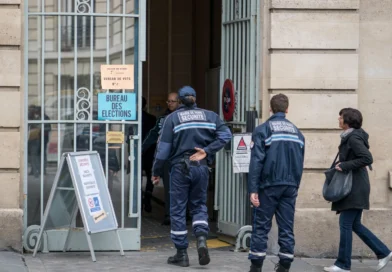
Francia elnökválasztás dezinformációs kampányai
A Bloomsbury Intelligence and Security Institute (BISI) elemzése szerint a 2027. áprilisi francia elnökválasztás előtt fokozódik a külföldi, elsősorban Oroszországhoz
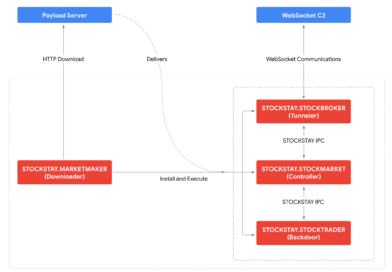
Turla új eszköze
A Google Threat Intelligence Group (GTIG) részletes elemzést tett közzé a STOCKSTAY kémprogramról. A Windows rendszereket támadó back door-t az orosz
Európai műholdas fejlesztések
A finn Nokia és a lengyel–finn hátterű ICEYE szándéknyilatkozatot írt alá az ukrán védelmi minisztériummal egy önálló, biztonságos műholdas kommunikációs
Betiltott kínai megfigyelőchipek
Az FCC először tiltott be eszközöket a bennük található kínai megfigyelőchipek miatt. Az amerikai Szövetségi Kommunikációs Bizottság (FCC) bejelentette, hogy
ENISA: SBOM útmutató
Az Európai Unió Kiberbiztonsági Ügynöksége (ENISA) közzétette 31 oldalas technikai útmutatóját a szoftverellátási lánc átláthatóságának és biztonságának javítására (Software Bill
Franciaország: kibertámadások veszélyeztetik az energia- és vízszektort
A francia nemzeti kiberbiztonsági ügynökség (ANSSI) frissítette az energia- és vízszektor szereplőinek szóló biztonsági ajánlását. A CERTFR-2025-DUR-003 azonosítójú dokumentum szerint
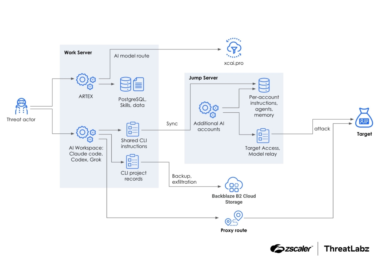
Globális AI-támadássorozat
A Zscaler ThreatLabz kutatása egy összetett, mesterséges intelligenciával támogatott kibertámadási műveletet tárt fel. A támadó az ARTEX nyílt forráskódú penetrációtesztelési
Japán: aktív kibervédelem igénye
A japán GMO Internet Group 2026. október 24-én az új aktív kibervédelmi jogszabályok alkalmazását kérte a kormánytól, miután kibertámadás érte
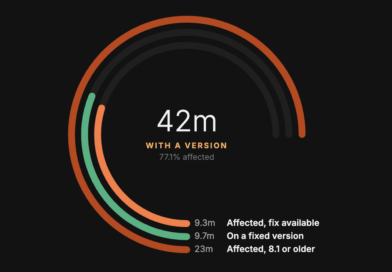
PHP2Shell: több mint 34 millió PHP-szolgáltatás lehet sérülékeny
A Censys folyamatosan frissülő felmérése szerint világszerte mintegy 34,3 millió internet felől elérhető PHP-szolgáltatás jelent olyan verziót, amely érintett lehet a PHP2Shell
HPE Aruba: 72 sérülékenység, nyolc kritikus
A Hewlett Packard Enterprise rendkívüli biztonsági közleményt adott ki az Aruba Networking vezeték nélküli hálózati rendszereiről. A HPESBNW05162 jelű figyelmeztetés 72 sérülékenységet sorol fel,
Crime Stoppers felfüggesztése
Toronto Crime Stoppers 2026. október 21-én felfüggesztette a telefonos, webes és mobilalkalmazásos bejelentések fogadását, miután kiderült, hogy egy korábbi kibertámadás
Megújuló Microsoft Authenticator
A Microsoft megkezdte az Authenticator alkalmazás megújítását Android és iOS rendszereken. A frissítés célja a többtényezős hitelesítéshez és a jelszó
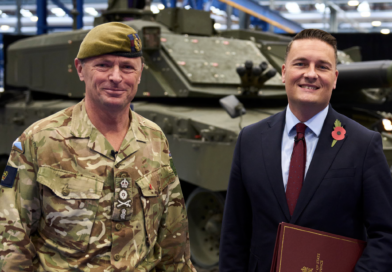
Nagy-Britannia felkészülést sürget a hibrid fenyegetésekre
A brit kormány elindította a Be Ready nevű lakossági felkészülési kampányt, amelynek célja az ország ellenálló képességének erősítése kibertámadásokkal, szabotázzsal
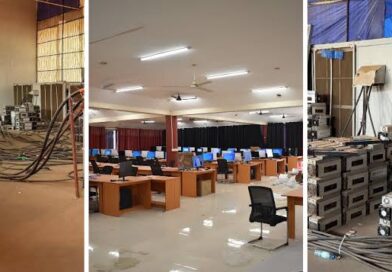
Operation Serengeti III
Az INTERPOL közleménye szerint az Operation Serengeti III nemzetközi rendőrségi művelet során 1462 gyanúsítottat tartóztattak le, 10 909 rosszindulatú hálózat működését
PHP2Shell: már a nyilvános bejelentés előtt megkezdődtek a támadási kísérletek
Az Amazon Threat Intelligence és a Cloudflare friss megfigyelései szerint tömeges támadási hullám indult a PHP2Shell néven ismert két kritikus
The Gentlemen RaaS működése
Az Acronis Threat Research Unit elemzése a The Gentlemen nevű, orosz nyelvű ransomware-as-a-service csoport működését tárja fel. A 2025 közepén
SafePay ransomware
A CISA, az FBI, az amerikai Secret Service, valamint német és brit bűnüldöző szervek közös figyelmeztetést adtak ki a SafePay

Fortinet biztonsági frissítés
A Fortinet sürgős biztonsági frissítési programot jelentett be, amely a FortiOS, FortiManager, FortiAnalyzer, FortiMail és FortiAuthenticator termékeket érinti. A vállalat
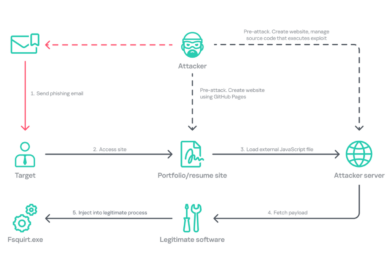
Operation FlashHole
A Kaspersky kutatása szerint az észak-koreai kötődésű Lazarus csoport új, Operation FlashHole nevű kiberkémkedési kampányt indított dél-koreai szervezetek ellen. A kutatók legalább
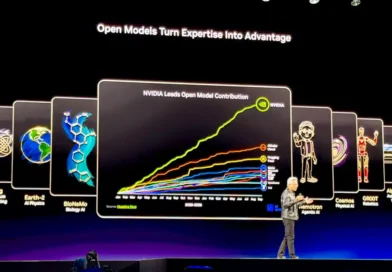
NVIDIA OpenShell
Az NVIDIA 2026. október 21-én, a berlini GTC konferencián bemutatta az OpenShell Reference Architecture nevű biztonsági architektúrát. A megoldás célja,
Chrome 156
A Google 2026. október 20-án kiadta a Chrome 156-os verzióját, amely a közzétett beszámolók szerint 353 biztonsági hibát javít. A
PAN-OS: kihasznált GlobalProtect
A Palo Alto Networks Unit 42 október 20-án frissített elemzése szerint több zsarolóvírus-csoport is aktívan kihasználja a PAN-OS operációs rendszer CVE-2026-0257 azonosítójú

Signal: aktív maradhatott a mikrofon
A Signal titkosított üzenetküldő alkalmazás híváskezelő komponensében kritikus sérülékenységet azonosítottak. A CVE-2026-113380 jelű, 9,3-as CVSS-besorolású hiba a RingRTC könyvtár 2.72.0 előtti verzióit
Oracle Patchday
Az Oracle 2026. október 20-án kiadott Critical Patch Update csomagja összesen 1295 új biztonsági javítást tartalmaz. A frissítés rendkívül széles termékkört érint,

Betiltott DeepSeek
Az amerikai Belbiztonsági Minisztérium elrendelte a kínai DeepSeek mesterségesintelligencia-technológiáinak eltávolítását valamennyi szövetségi polgári végrehajtó szerv informatikai rendszeréből. A 2026. július
PHP2Shell
A PHP fejlesztői október 21-én soron kívüli biztonsági frissítéseket adtak ki két kritikus, PHP2Shell néven emlegetett sérülékenység javítására. A CVE-2026-109618 és CVE-2026-109619 egyaránt 9,2-es
Orosz kiberkémek egy hadihajógyártó hálózatában
A Symantec Threat Hunter Team kutatása szerint az orosz katonai hírszerzéshez kötött APT28, Swallowtail, Fancy Bear, Forest Blizzard – két európai NATO-tagállamban hajtott végre
Célpontban Ukrajna állami adatcsere-rendszere
A Hunt.io kutatói egy oroszul kommunikáló támadó műveleteit tárták fel, aki 2026 májusa és szeptembere között Ukrajna állami adatcsere-infrastruktúráját vizsgálta,
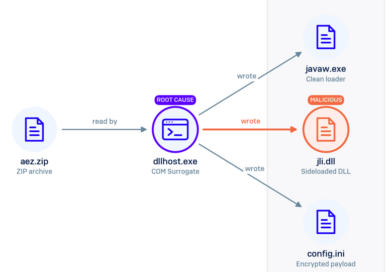
Bronze Sandcastle kampányok
A Sophos Counter Threat Unit és a SophosLabs egy feltehetően kínai kötődésű kiberkémkedési csoport, a Bronze Sandcastle tevékenységét tárta fel.
FortiSIEM: kritikus RCE
A Horizon3.ai részletesen elemezte a Fortinet FortiSIEM CVE-2026-106173 sérülékenységét, amely hálózaton keresztül, hitelesítés nélkül tesz lehetővé távoli kódfuttatást. A kritikus, 9,4-es CVSS-besorolású
Irán háborús kibertevékenysége
A SOCRadar az Irán, Izrael és az Egyesült Államok közötti háború első hónapjának kibertevékenységét elemezte, majd öt szakaszból álló fenyegetési
Nikkei: egy hónapban három incidens
A japán Nikkei médiacsoport újabb adatvédelmi incidenst jelentett be, amelyben mintegy 1,83 millió adatrekord vált hozzáférhetővé illetéktelenek számára. A támadók
ConnectWise: leállított felhőszolgáltatások
A ConnectWise biztonsági incidens miatt ideiglenesen leállította Cloud Backup, SaaS Security és Cloud Management szolgáltatásait. A vállalat október 14-én jogosulatlan
Digital forensics gap analysis
Az Europol és az Európai Bizottság átfogó elemzése szerint komoly technológiai és szakértelembeli hiányosságok nehezítik a digitális bizonyítékok felhasználását az
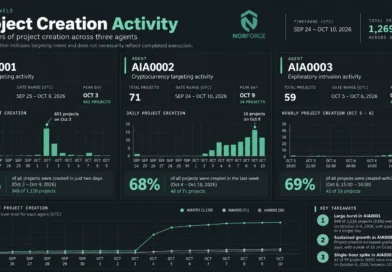
Cairn-penelek kihasználása
A NorForge több mint húsz nyilvánosan elérhető Cairn kezelőfelületet talált, amelyek jelentős részét kiberbűnözők használták AI-alapú támadásokhoz. A Cairn eredetileg
Szerb civilek telefonját törték fel
A Citizen Lab és a SHARE Foundation vizsgálata szerint 2026-ban az NSO Group Pegasus kémszoftverével sikeresen feltörték Vladan Đokić, a
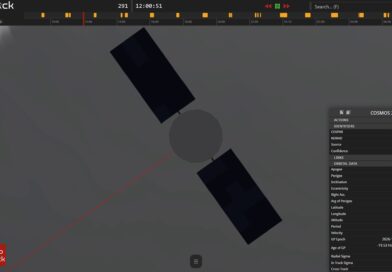
Orosz műholdas művelet
Egy orosz katonai műhold, a Kosmos 2612 szokatlanul közeli manővereket hajtott végre az amerikai nyilvántartású ICEYE-X36 kereskedelmi radarműhold mellett. Marco
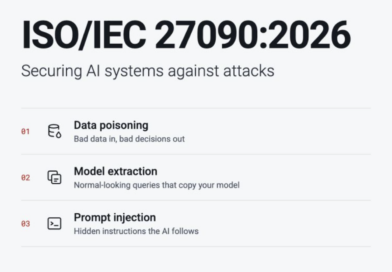
ISO/IEC 27090:2026
Az ISO és az IEC kiadta az ISO/IEC 27090:2026 szabványt, amely kifejezetten a mesterségesintelligencia-rendszereket fenyegető kibertámadások felismeréséhez és kezeléséhez ad
Anthropic AI-szabályozási javaslat
Az Anthropic olyan amerikai szövetségi AI-szabályozási javaslatot dolgozott ki, amely lehetőséget adna a kormánynak egy veszélyes frontier AI-modell kiadásának vagy
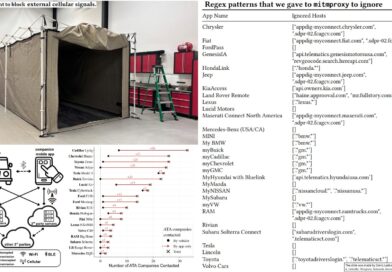
Autók kommunikációja
A Northeastern University kutatói a Consumer Reports közreműködésével 19 márkához és 21 autóhoz tartozó 30 gyártói mobilalkalmazás hálózati kommunikációját vizsgálták.
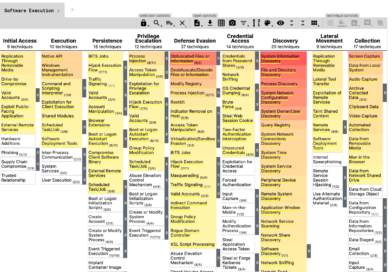
MITRE ATT&CK v20
A MITRE kiadta az ATT&CK v20-at, amely jelentősen bővíti az AI-val támogatott támadások és az ipari vezérlőrendszereket érintő műveletek leírását.
Választás kibertámadási veszélye
Az FBI és a CISA a november 3-i amerikai félidős választások előtt figyelmeztette a választási tisztviselőket, jelölteket és politikai szervezeteket
Danfoss StoreView elérhetőség vizsgálata
A Censys a francia szupermarketek hűtőrendszereit érintő kibertámadás után saját internetes mérési adataival vizsgálta meg a Danfoss StoreView vezérlők kitettségét. A kutatók
KGB RAT
A Group-IB kutatói elemezték a KGB RAT nevű Windows trójait, amelyet legalább 2025 vége óta aktívan hirdetnek kiberbűnözői fórumokon. Bár
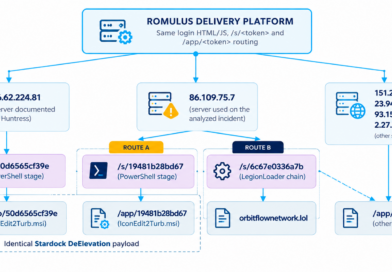
Romulus ClickFix-platform
A Forescout Vedere Labs egy incidens vizsgálata során azonosította a Romulus nevű, többféle kártevő terjesztésére használható ClickFix-platformot. A ClickFix módszer
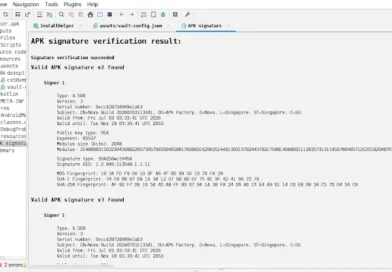
YuanKong Android RAT
A szingapúri STAR Labs kutatói részletesen elemezték a YuanKong nevű, Android-eszközök távoli megfigyelésére és vezérlésére készült kártevőt. A vizsgálat során
Adathalászat pártcímről
Ismeretlen támadók hozzáférést szereztek a Kereszténydemokrata Unió, Németország egyik nagy konzervatív néppártja, a CDU heilbronni kerületi szervezetének egyik e-mail-fiókjához, majd
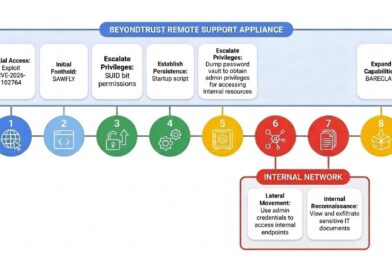
ARMORY CASTLE kiberkémkedés
A Google Threat Intelligence Group és a Mandiant szerint az ARMORY CASTLE néven követett, feltételezett kínai kötődésű kiberkémcsoport már 2026
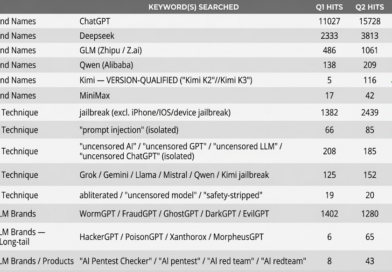
Csevegéstémák változása a bűnözői fórumokon
A Bitsight Cyber Threat Intelligence kutatása szerint gyorsan változik az AI szerepe a kiberbűnözői közösségekben. A kutatók 16 deep web
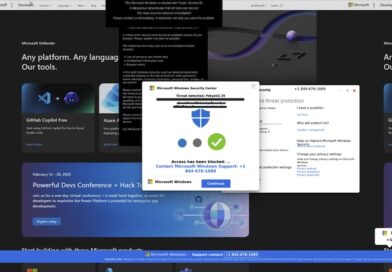
Help TDS – Hotejka
Az Infoblox Threat Intel kutatói feltárták a Help TDS, legalább 2017 óta működő forgalomelosztó rendszer hátterét, amely felhasználókat hamis technikai
Aoki infostealer
A Symantec Threat Hunter Team kutatói szerint az Aoki, más néven Aokigahara információlopó kártevő újabb változatai már kifejezetten AI-alapú kódoló
Villamosenergia-ipari kiberbiztonsági audit
Az amerikai Szövetségi Energiaszabályozási Bizottság (FERC) 2026-os auditjai szerint a vizsgált villamosenergia-ipari szereplők kiberbiztonsági folyamatai nagyrészt megfeleltek a kötelező NERC
Kínai műholdas kémkedés
Egy kínai műhold hónapok óta szokatlan manővereket hajt végre egy nyugati kommunikációs műhold közelében, amelyet többek között a német hadsereg
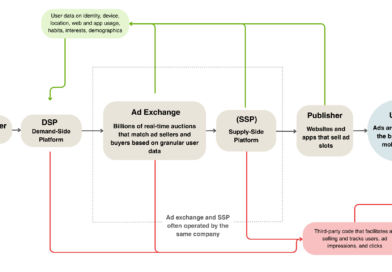
AdFection – kémszoftver célzott hirdetésből
A Torontói Egyetem Citizen Lab kutatócsoportja 2026. október 15-én egy korábban nem dokumentált, AdFection támadási módszert mutatott be, amely célzott
Pegasus kémszoftver lengyelországi használata
A lengyel Nemzeti Ügyészség nyilvánosságra hozta a belbiztonsági szolgálat (ABW) szakértői vizsgálatának egy részét a Pegasus kémszoftver lengyelországi használatáról. A
Kínai forráskód a Tajvani külügyminisztériumban
Tajvanon büntetőeljárás indult három technológiai vállalat képviselői ellen, miután kiderült, hogy kínai eredetű forráskódot tartalmazó informatikai eszközkezelő szoftvert szállítottak a
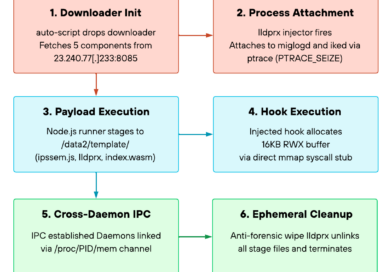
Peerstitch malware
A Palo Alto Networks Unit 42 egy távközlési szolgáltatónál 2024 szeptemberében kezdődött, hosszú ideig fennmaradó behatolást tárt fel. A CL-STA-0954,
PAN-OS patch
A Palo Alto Networks javítást adott ki egy már támadásokban is kihasznált PAN-OS sérülékenységhez. A CVE-2026-0322 azonosítójú, 8,6-os CVSS-besorolású kódinjektálási hiba
Silent Lynx
A Cisco Talos és a Recorded Future Insikt Group közös kutatást tett közzé az UAT-6275, más néven TAG-193 vagy Silent
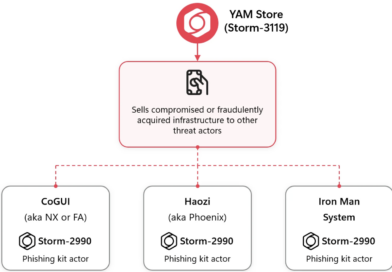
YAM Store Market
A Microsoft Threat Intelligence 2026. október 14-i kutatása egy kínai nyelvű, nemzetközi adathalász szolgáltatáshálózat működését tárta fel. A Storm-3119 néven
Cisco Secure Email Gateway aktív kihasználás
A Cisco kritikus biztonsági figyelmeztetést adott ki a Secure Email Gateway vállalati levelezésvédelmi megoldásának aktívan kihasznált sérülékenységéről. A CVE-2026-76519 azonosítójú, 9,8-as CVSS-besorolású
Ivanti Connect Secure aktívan kihasznált sérülékenység
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség figyelmeztetést adott ki az Ivanti Connect Secure vállalati VPN-megoldás egyik aktívan kihasznált sérülékenysége miatt.
Operation Lonestar Roundup
Az amerikai igazságügyi minisztérium összehangolt hatósági fellépést jelentett be egy észak-koreai kötődésű, távmunkára épülő csalási hálózat ellen. Az FBI és
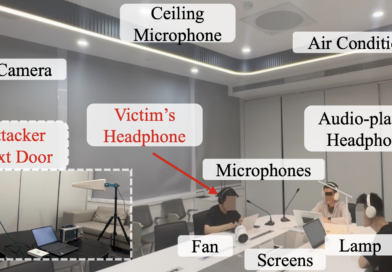
InjectEave side-channel attack
Két hongkongi egyetem kutatói InjectEave néven új elektromágneses side-channel lehallgatási módszert mutattak be, amellyel vezetékes és vezeték nélküli fejhallgatók hangja
PQC átállási ütemterv németországban
A német Szövetségi Információbiztonsági Hivatal (BSI), a belügyminisztérium és a digitális ügyekért felelős minisztérium közös iránymutatást tett közzé a posztkvantum-kriptográfiára
Német figyelmeztetés kisvállalkozások OT rendszereire
A német Szövetségi Információbiztonsági Hivatal (BSI) figyelmeztetést adott ki az internethez kapcsolódó ipari vezérlőrendszerek biztonsági kockázatairól. A BSI-CS 154 jelzésű
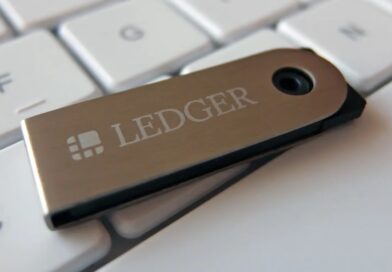
Beépített kémchip
Új típusú ellátásilánc-támadás veszélyezteti a hardveres kriptovaluta-tárcák biztonságát. A Ledger vizsgálata megerősítette, hogy egyes, a délkelet-ázsiai CryptoBilis viszonteladón keresztül értékesített

Microsoft biztonsági frissítések
Microsoft 2026. október 13-i biztonsági frissítései rekordnak számító 1411 sérülékenységet javítanak, köztük 70 kritikus besorolású hibát és három nulladik napi sérülékenységet. A
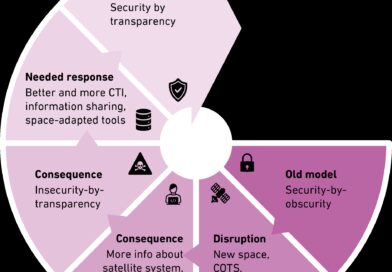
Műholdak rejtett fenyegetése
Az ETH Zürich Biztonságpolitikai Tanulmányok Központjának (CSS) kutatása szerint 2025-ben legalább 407 kiberművelet irányult az űripar ellen, amelyek 183 szervezetet érintettek, és