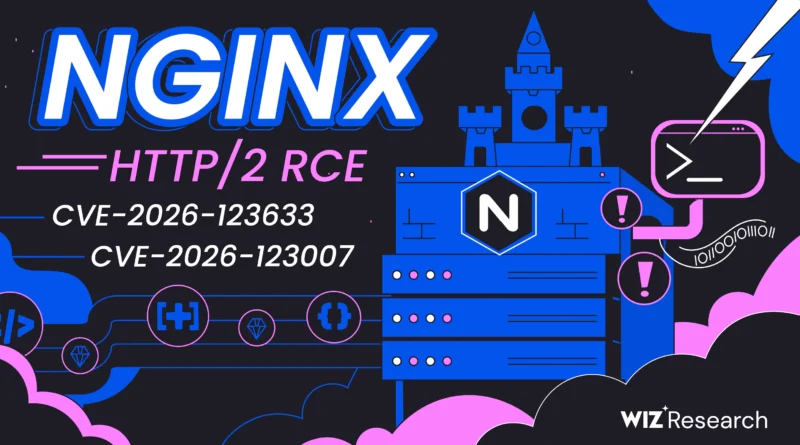
Két kritikus biztonsági sérülékenységet javítottak az NGINX webszerver HTTP/2 protokollt kezelő moduljában. A CVE-2026-123633 és CVE-2026-123007 azonosítójú hibák lehetővé tehetik,
Hamis IT-támogatással támadtak
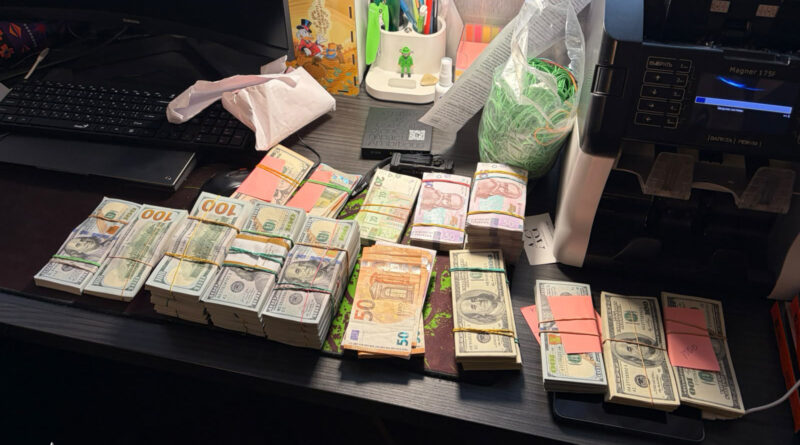
Az ukrán rendőrség és az FBI közös műveletben négy feltételezett kulcsszereplőt fogott el egy nemzetközi zsarolóvírusos bűnszervezetből. A nyomozás szerint
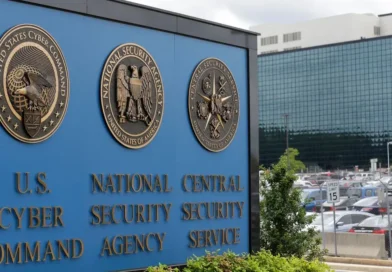
Biztonsági frissítés miatt akadozott az NSA belső hálózata
Komoly informatikai fennakadás érintette az amerikai Nemzetbiztonsági Ügynökség (NSA) minősített adatok továbbítására használt belső kommunikációs hálózatát. Az NSA Net nevű


You can now buy a Steam Machine without getting on a waitlist
Valve announced some updates about Steam Machine availability today, including good news if you want to buy one right now