Kétmillió AI-prompttal tesztelt szolgáltatók
Súlyos biztonsági és adatvédelmi problémákat tárt fel a Dragos a mesterségesintelligencia-szolgáltatások ellátási láncában. A kutatás során legalább három szolgáltató kompromittálódására, felhasználói promptok eltulajdonítására és az adatmegőrzési szabályok figyelmen kívül hagyására találtak bizonyítékokat.
A HD Moore vezette kutatás során 2026 júliusa és novembere között közel kétmillió, egyedi nyomon követhető csalétkeket (canary tokeneket) tartalmazó promptot küldtek különböző AI-szolgáltatóknak. A teszteléshez ellenőrzött AWS-fiókokhoz tartozó hozzáférési kulcsokat és egyedi URL-eket használtak, amelyek későbbi felhasználása jelezte az adatok kiszivárgását.
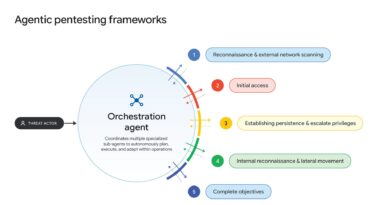
A három kompromittált szolgáltató egyike sem tudott a behatolásról a kutatók értesítéséig. A megszerzett AWS-kulcsokkal a támadók több tízezer API-hívást hajtottak végre, felhőben tárolt adatokat kerestek, és tartós hozzáférést próbáltak kialakítani. Az egyik támadó november 1-jétől az ARTEX AI-alapú penetrációs tesztelőkeretrendszert is használta.
A vizsgálat során olyan közvetítőket is azonosítottak, amelyeknek sérülékenységet sem kellett kihasználniuk: a platformok beépített naplózási funkcióin keresztül fértek hozzá az ügyfelek promptjaihoz.
Különösen aggasztó eredményeket hozott a Zero Data Retention (ZDR), vagyis az adatmegőrzés mellőzését előíró beállítás vizsgálata. Egy meg nem nevezett kínai AI-fejlesztő rendszerei a modelljeihez küldött, ZDR vagy adatgyűjtést tiltó jelöléssel ellátott kérések mintegy kétharmadában később megnyitották az egyedi teszthivatkozásokat. Ez amerikai szolgáltatókon keresztül továbbított kéréseknél is előfordult.
Egy esetben az adatmegőrzés tiltása ellenére elküldött promptban szereplő hivatkozás 24 nappal később egy kínai vállalati csevegőcsatornában jelent meg.