Aurora ransomware szerverén
A CloudSEK egy nyitva hagyott szerveren hónapnyi adatot talált egy oroszul nyelvű Aurora ransomware-affiliate működéséről. Az operátor 2026 áprilisa és júliusa között több
Read More
A CloudSEK egy nyitva hagyott szerveren hónapnyi adatot talált egy oroszul nyelvű Aurora ransomware-affiliate működéséről. Az operátor 2026 áprilisa és júliusa között több
Read More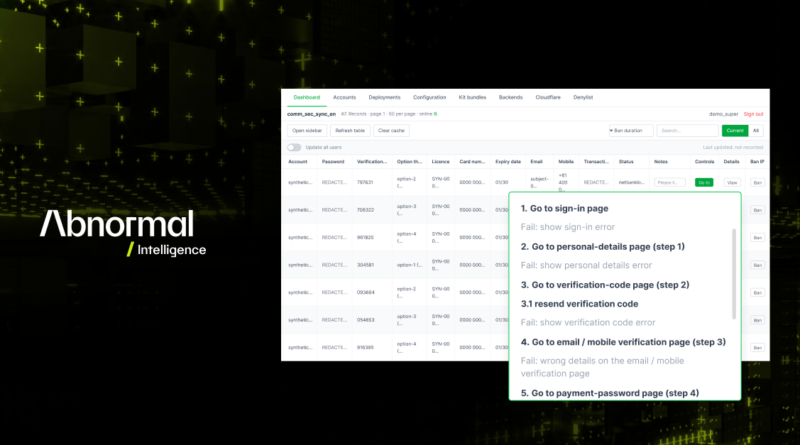
Az Abnormal AI által feltárt ZeroTokens egy pénzügyi intézmények megszemélyesítésére épített, operátorvezérelt phishing platform. Nem klasszikus AiTM proxy, a támadó valós időben figyeli a sértett
Read More
Michael Isikoff amerikai oknyomozó újságírót az FBI értesítette, hogy Signal-fiókját egy orosz FSB-hez kötött phishingkampány kompromittálta. A támadás nem a Signal
Read More
A Palo Alto Networks Unit 42 több mint 400 AI-hoz kapcsolódó malware-mintát vizsgált meg, de ezek mindössze 3%-a, 12 minta jelent meg valódi, Cortex
Read More
A német CERT-Bund szerint a Microsoft Exchange CVE-2026-62911 sérülékenysége különösen veszélyessé vált, miután nyilvánosan elérhetővé vált egy működő PoC exploit. A hiba távolról
Read More
A Sygnia biztonsági cég új, augusztus 27-i mélyelemzése szerint a 2025-ben elsőként azonosított, kínai kötődésű Fire Ant csoport (amelyet a
Read More
A Kaspersky ICS CERT 2026 második negyedéves adatai szerint az ipari vezérlőrendszerek elleni általános fenyegetettség tovább csökkent, az ICS eszközök 19,15%-án
Read More
A Kaspersky arra figyelmeztet, hogy a támadók egyre gyakrabban használnak ritkább fájlformátumokat a levelezési és EDR-védelmek megkerülésére, mivel ezeket egyes biztonsági
Read More
A Censys ARC egy hibásan konfigurált, nyilvánosan elérhető könyvtárban megtalálta a Moobot IoT-botnet forráskódját, aktív DDoS-eszközöket, támadási naplókat és egy hamis
Read More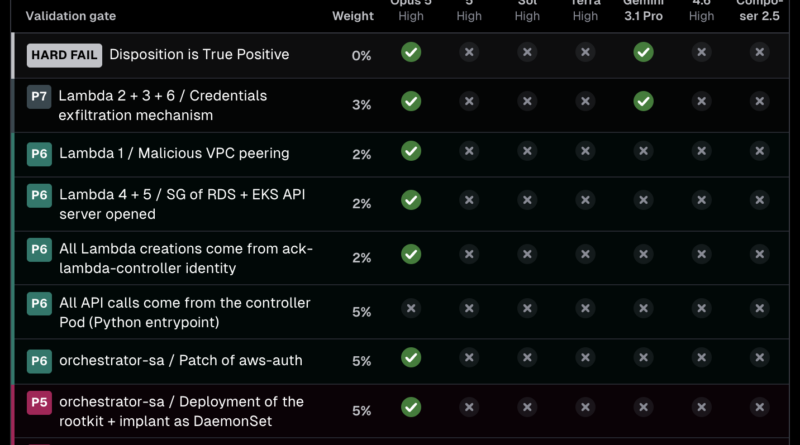
Az unsecure.sh egy nyilvánosan futtatható Agentic SOC benchmarkot készített annak mérésére, hogy egy AI-alapú SOC képes-e egy ártalmatlannak tűnő riasztásból rekonstruálni egy
Read More