GhostCode device-code phishing
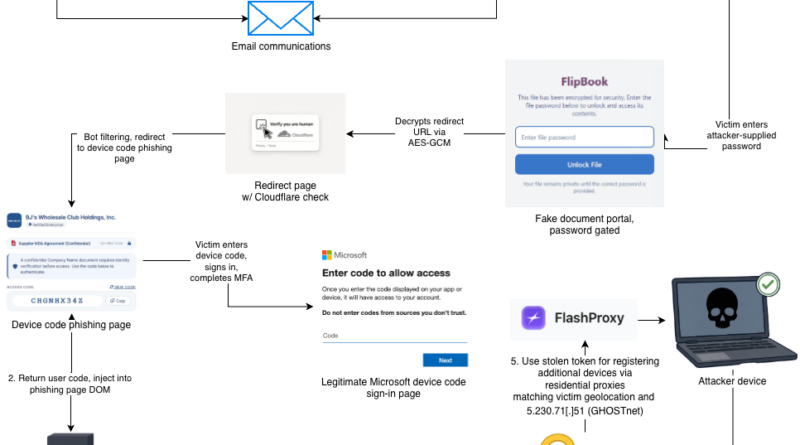
Az eSentire Threat Response Unit augusztus végén azonosította a GhostCode, Microsoft-fiókok ellen használt device-code phishing eszközkészletet. A támadók beszállítónak vagy beszerzési munkatársnak adják ki magukat, kapcsolatfelvételi űrlapon kezdeményeznek beszélgetést, majd egy NDA aláírására hivatkozva jelszóval védett HTML-fájlt küldenek. A fájl erősen obfuszkált, felesleges adatokkal növelik a méretét, HTML-kommenteket szúrnak a szöveg karakterei közé, a következő támadói URL-t pedig AES-256-GCM-mel titkosítják. Így az automatikus levelezés- és sandboxelemzés nehezebben látja a valódi céloldalt.
A GhostCode nem hamis Microsoft-bejelentkezési oldalon lop jelszót, hanem a legitim OAuth 2.0 device authorization folyamatot használja ki. Az áldozat egy támadó által generált kódot ír be a valódi Microsoft-oldalon, majd szabályosan bejelentkezik és elvégzi az MFA-t. Ezzel azonban valójában a támadó kliensét engedélyezi, amely hitelesítési tokenhez jut. A kampány földrajzilag illeszkedő lakossági proxykat is használ, hogy a Microsoft által mutatott bejelentkezési hely és a későbbi forgalom kevésbé tűnjön gyanúsnak.
Az eSentire által vizsgált incidensben a kompromittálás után mindössze 78 másodperc alatt három támadói eszközt regisztráltak, és már 32 másodperc után Primary Refresh Tokennel értek el Microsoft Graph-erőforrásokat. Ez hosszabb távú, SSO-szerű hozzáférést biztosíthat a Microsoft 365-környezethez. Fontos, hogy a token visszavonása önmagában nem feltétlenül elég: a támadó által Entra ID/Intune alatt regisztrált eszközöket külön is le kell tiltani vagy törölni.
Védekezésként az eSentire a device-code hitelesítés Conditional Access segítségével történő tiltását vagy szűk körre korlátozását javasolja. Érdemes riasztani a rövid idő alatt történő többszörös eszközregisztrációra, a device-code hitelesítést közvetlenül követő python-requests forgalomra és a szokatlan Intune-regisztrációkra. Az eset jól mutatja, hogy az MFA sikeres teljesítése önmagában nem véd az ilyen támadástól, itt nem az MFA-t törik fel, hanem a felhasználót veszik rá arra, hogy egy támadó által kezdeményezett hitelesítési folyamatot maga hagyjon jóvá.