SilkParasite infrastruktúra
A Hunt.io kutatása a SilkParasite néven követett művelet infrastruktúráját bővíti ki új adatokkal. A kutatók 2025 végétől 2026 augusztusáig több, SpiceRAT parancs- és vezérlőszervert azonosítottak európai tárhelyszolgáltatóknál. A szervereket közös hostnevek, azonos TLS-tanúsítványok és ugyanaz a klónozott weboldal kötötte össze. Ezek alapján az infrastruktúra kapcsolatba hozható a Bitdefender által korábban SilkParasite alatt dokumentált SpiceRAT, NodeEdgeRAT és NomadRAT rendszerekkel.
Különösen feltűnő, hogy több szerver az amerikai RTX védelmi vállalat weboldalának teljes másolatát jelenítette meg. A Hunt.io ugyanazt az oldalt 13 IP-címen találta meg; közülük több bizonyítottan SpiceRAT C2-ként működött. A másolat nem tartalmazott adathalász űrlapot vagy kártékony kódot, ezért valószínűleg egyszerű fedőoldalként vagy közös telepítési sablonként szolgált. Egy másik erős kapcsolatot az azonos TLS-tanúsítványok jelentettek, ugyanazok a tanúsítványok különböző szolgáltatóknál működő szervereken is megjelentek, ami közös infrastruktúra-építési eszközökre utal.
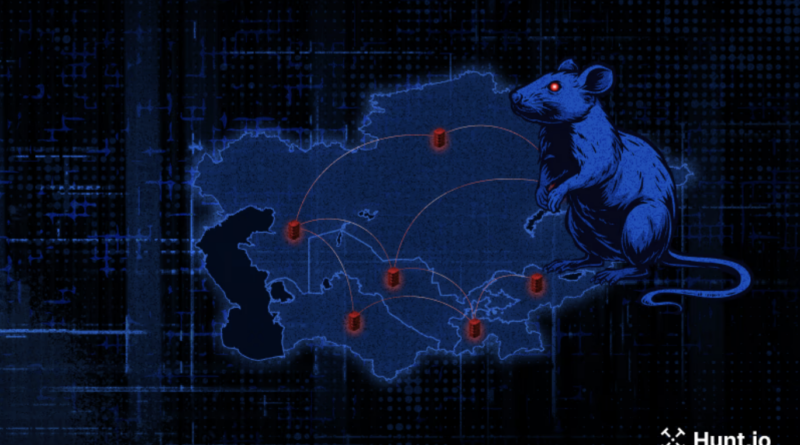
A domainek alapján a művelet erősen Közép-Ázsiára, azon belül állami és energetikai szervezetekre összpontosít. A támadói infrastruktúra többek között Üzbegisztán vasúti szervezetét, a türkmén Türkmengaz vállalatot és Galkynysh gázmezőt, a Tojiktelecomot, valamint Türkmenisztán külügyminisztériumát utánzó neveket használt. Fontos azonban, hogy ez célzásra vagy megszemélyesítésre utal, nem bizonyítja e szervezetek kompromittálását. A passzív DNS-adatok szerint a kapcsolódó infrastruktúra egyes részei legalább 2022 közepéig vezethetők vissza, vagyis a most SilkParasite-ként leírt tevékenység jóval régebbi lehet.
A vizsgálat elsősorban hálózati infrastruktúrára épült, ezért nem állapítja meg a fertőzés módját vagy a malware teljes működését. Védekezési szempontból viszont jól mutatja, hogy a C2-k felderítésénél nem érdemes kizárólag IP- és domain-IOC-kra támaszkodni, TLS-tanúsítványok, weboldal-hashek, újrahasznált hostnevek, nginx-verziók és passzív DNS-kapcsolatok együtt olyan szervereket is felfedhetnek, amelyek még nem szerepelnek ismert IOC-listákon. A Hunt.io szerint a SpiceRAT, NodeEdgeRAT és NomadRAT közötti infrastruktúra-kapcsolatok közös üzemeltetőre vagy több szereplőt kiszolgáló közös háttérre utalhatnak, de ezt a rendelkezésre álló adatok alapján nem lehet egyértelműen eldönteni.