WaterPlum kampány
A japán, amerikai, ausztrál és német hatóságok közös figyelmeztetése szerint az Észak-Koreához kötött WaterPlum, más néven Contagious Interview csoport 2025 decembere és 2026 júliusa között legalább 30 000 eszközt fertőzött meg több mint 100 országban. Több mint 7000 kriptotárcából szereztek meg adatokat vagy eszközöket, és legalább 1,7 milliárd jen, mintegy 10,7 millió dollár értékű kriptovalutát juttattak Észak-Koreához. Az FBI és a japán NPA értékelése szerint a WaterPlum és egyes észak-koreai IT-munkások a Koreai Munkapárt hadiipari szervezetéhez tartozó 313-as egységhez kapcsolódnak.
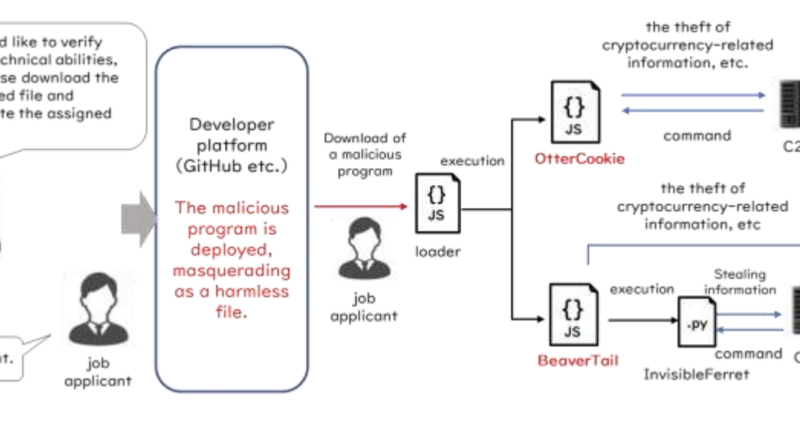
A támadók főként fejlesztőket, mérnököket és Web3/kriptovaluta-szakembereket keresnek meg hamis állásajánlatokkal. AI-, kripto- vagy NFT-cégeknek, illetve toborzóknak adják ki magukat, majd az interjú során kódolási feladatot vagy videókonferencia-hiba javítását kérik. A letöltött npm-csomagok vagy VS Code projektek valójában BeaverTail, InvisibleFerret, OtterCookie, OtterCandy vagy StoatWaffle kártevőt indíthatnak. Ezek böngészőjelszavakat, cookie-kat, billentyűleütéseket, képernyőképeket, személyes dokumentumokat, valamint kriptotárcák privát kulcsait és seed phrase-eit is megszerezhetik.
A kampány vállalati kockázatot is jelent, a megfertőzött fejlesztő gépe hozzáférhet Git-repositorykhoz, felhős fiókokhoz vagy céges rendszerekhez. Ismeretlen interjúfeladatot ezért célszerű elkülönített környezetben futtatni, a VS Code-projekteket pedig Restricted Mode-ban megnyitni és a .vscode/tasks.json tartalmát ellenőrizni. Fertőzés esetén a hatóságok teljes rendszer-visszaállítást, a munkamenetek és tokenek visszavonását, valamint kriptotárcánál új, tiszta eszközön létrehozott tárcára történő átköltözést javasolnak.