Kapibala kampány
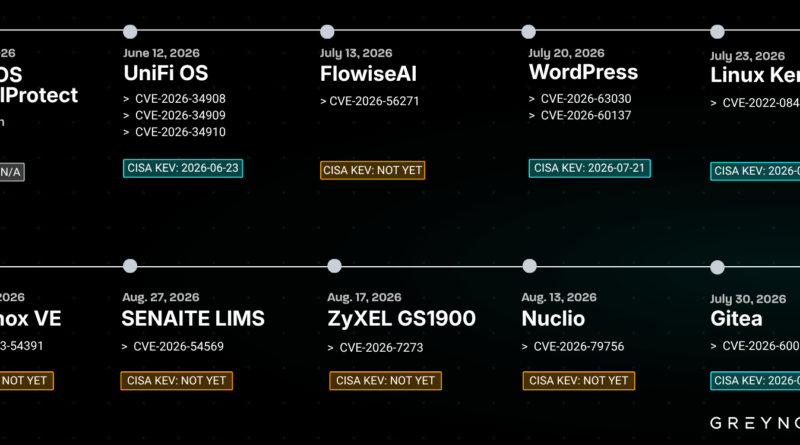
A GreyNoise hónapokon át követett egy támadót, amely 2026 májusától több internet felől elérhető technológiát támadott, köztük WordPress-, Gitea-, Ubiquiti-, ZyXEL-, Nuclio- és Proxmox-rendszereket. A kutatók szerint ugyanahhoz vagy egy szorosan kapcsolódó szereplőhöz köthető, mint az Acronis által korábban Red Heron néven dokumentált művelet. A kínai nyelvű kódkommentek és az aktivitási időablak kínai nyelvű operátorra utalhatnak, de ez önmagában nem bizonyít állami vagy földrajzi attribúciót.
A legsúlyosabb dokumentált incidensben a támadó a WordPress CVE-2026-63030 és CVE-2026-60137 hibáit láncolta össze, webshellt telepített, majd egy nyugati kormányzati szervezet adatbázisából több mint 18 000 érzékeny rekordot szerzett meg. Előtte 13 WordPress-adminfiókot is kinyert, majd egy új adminisztrátort hozott létre úgy, hogy annak regisztrációs dátumát 2025-re módosította, hogy legitim régi fióknak tűnjön. A támadó később AMSI-megkerüléssel, jogosultságnöveléssel és rendszerfelderítéssel próbálkozott. A WordPress-kampány legalább 49 szervezetet érintett 29 országban.
A művelet nem állt meg a WordPressnél. A támadó a CVE-2026-7273 hibával ZyXEL GS1900 switcheket is kompromittált, és a GreyNoise szerint 996 eszközről, 48 országból szerzett adatokat. A kutatók ezt a sérülékenység első nyilvánosan dokumentált aktív kihasználásának tekintik; a publikáláskor még nem szerepelt a CISA KEV-listáján.
A végrehajtó nem egyetlen termékre specializálódott, hanem folyamatosan váltott az elérhető internetes rendszerek és frissen használható sérülékenységek között. A GreyNoise LLM használatát is valószínűsíti a gyorsan változó saját eszközök és a kód sajátosságai alapján, de konkrét AI-modellt nem azonosított, ezért ezt nem tekinti bizonyított ténynek. Védelmi oldalról az internetre kitett rendszerek gyors patch-elése mellett az új adminfiókok, webshell-ek, szokatlan pluginok és a javítás előtti kompromittálás nyomainak vizsgálata is szükséges: egy már feltört rendszer puszta frissítése nem távolítja el a támadó hozzáférését.