FBI állásportál kompromitálódás
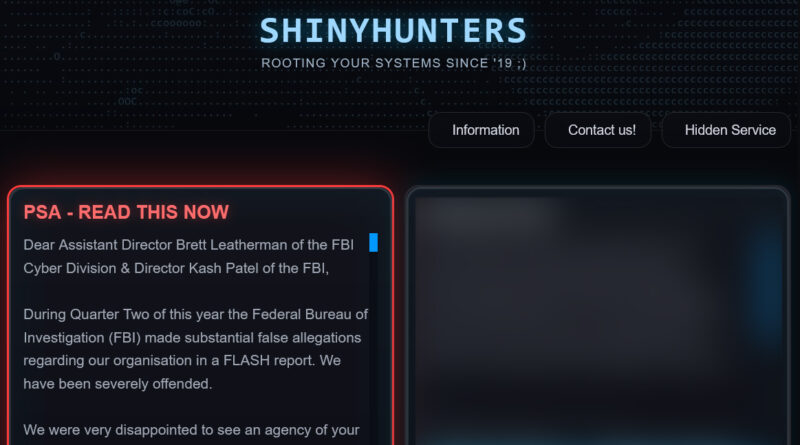
Az FBI vizsgálja az FBIJobs.gov állásportált érintő kompromittálást, miután a ShinyHunters csoport átvette és átírta az oldal tartalmát. Az FBI hivatalosan már megerősítette, hogy incidens történt a portál környezetében, de egyelőre nem állapította meg, hogy a behatolási pont egy külső szolgáltatónál vagy közvetlenül az FBI infrastruktúrájában volt-e, és azt sem erősítette meg, hogy a támadók valóban megszerezték volna az általuk állított adatmennyiséget.
A ShinyHunters azt állítja, hogy egy eddig nem javított Oracle PeopleSoft zero-day segítségével távoli kódfuttatást ért el, majd az FBI más rendszerei és az ügynökség által kezelt AWS GovCloud környezet felé is tovább tudott lépni. Saját állításuk szerint 2–3 TB adatot szereztek meg jelenlegi és korábbi FBI-alkalmazottakról, állásra jelentkezőkről, illetve belső rendszerekből. A csoport mintákat is átadott újságíróknak, és egy körülbelül 5000 rekordos adathalmaz egyes elemeit külső források részben hitelesnek találták. Ez azonban még nem igazolja a teljes, több terabájtos adatlopási állítást.
A feltételezett új PeopleSoft-sebezhetőség technikai részletei jelenleg nem nyilvánosak és függetlenül sem igazoltak. Ez azért különösen figyelemre méltó, mert a ShinyHunters 2026 júniusában már kihasznált egy másik PeopleSoft hibát, a CVE-2026-35273-at, amelyet az Oracle hitelesítés nélküli, hálózaton keresztül kihasználható RCE-ként dokumentált. A mostani incidensnél azonban nem szabad automatikusan ezt a CVE-t tekinteni belépési pontnak, a támadók kifejezetten egy másik, új zero-day-ről beszélnek.
Az eset azért fontos, mert ha a PeopleSoft zero-day-re vonatkozó állítás beigazolódik, nem egyetlen FBI-specifikus kompromittálásról lehet szó. A ShinyHunters szerint ugyanazzal a hibával más szervezeteket és Fortune 500 vállalatokat is támadnak. PeopleSoft-üzemeltetőknél ezért a javításokra várás mellett már most indokolt az internet felől elérhető PeopleSoft komponensek korlátozása, a szokatlan alkalmazásszerver-aktivitás és későbbi oldalirányú mozgás vizsgálata, valamint annak feltételezése, hogy egy sikeres alkalmazásszintű kompromittálás után a támadó más vállalati és felhős rendszerek felé is továbbhaladhat.