Graphalgo kampány fejlesztők ellen
Az Aikido Security egy új szoftverellátási lánc elleni kampányt azonosított, amely a korábban npm-csomagokból ismert Graphalgo malware-t Terraform providerekre és Go modulokra is kiterjesztette. A kutatók két rosszindulatú Terraform providert és két Go modult találtak. A kreuzwenker/docker neve szándékosan hasonlít a népszerű, legitim kreuzwerker/docker providerre.
Az Aikido szerint ez az első általuk megfigyelt eset, amikor malware-t Terraform provideren keresztül terjesztenek.
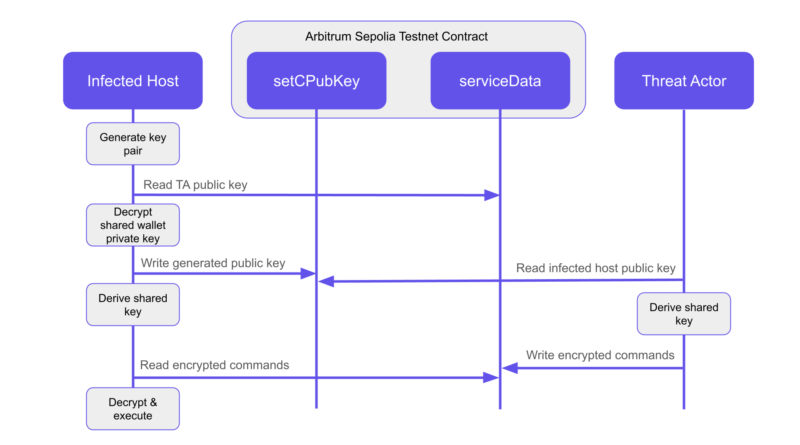
A kártevő nem minden telepítésnél aktiválódik. A Terraform-változat csak meghatározott containerName és networkID értékek esetén indítja el a titkosított payloadot, ami célzott támadásra utal. Ez egyben megnehezíti az automatikus malware-elemzést is, nem megfelelő környezetben a csomag látszólag normálisan működhet. A Graphalgo Slack- és blockchain-alapú C2-infrastruktúrát használ, és technikailag kapcsolódik a korábban npm-en terjesztett változatokhoz.
Az eset azért veszélyes, mert a Terraform gyakran fejlesztői gépeken és CI/CD rendszerekben, magas jogosultságú cloud hitelesítő adatokkal fut. Egy rosszindulatú provider így közvetlen utat nyithat GitHub/GitLab tokenekhez, SSH-kulcsokhoz, cloud credentialökhöz vagy akár production infrastruktúrához.
Az Aikido ezért a négy érintett csomag bármely verziójának jelenlétét kompromittálódási jelként kezeli, nem elegendő egyszerűen törölni a dependency-t, az érintett gépet és a rajta használt hitelesítő adatokat is vizsgálni kell.