Storm-2570 ransomware-affiliate
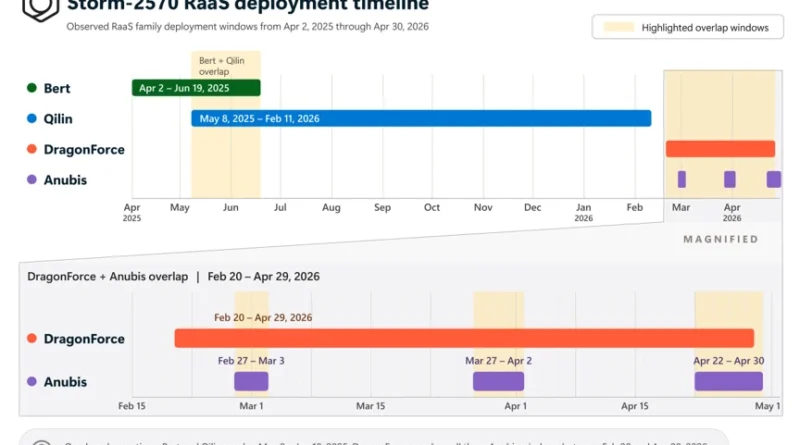
A Microsoft Threat Intelligence részletesen bemutatta a Storm-2570 ransomware-affiliate működését, amelyet 2025 áprilisa óta követnek. A szereplő érdekessége, hogy nem kötődik egyetlen ransomware-családhoz, Qilin, DragonForce, Anubis és BERT támadásokban egyaránt megfigyelték, miközben a ransomware előtti eszközei és módszerei nagyrészt változatlanok maradtak. A Microsoft többek között egészségügyi, állami, pénzügyi, energetikai, IT-, gyártási és közlekedési szervezetek elleni behatolásokban találkozott vele.
A kezdeti hozzáférés módja egyelőre nem tisztázott, utána azonban jól felismerhető lánc következik. A Storm-2570 Atera, MeshAgent/MeshCentral, ScreenConnect, Splashtop és NinjaRMM távoli adminisztrációs eszközöket használ, gyakran többfélét ugyanabban a támadásban. Cloudflare Tunnel és ngrok segítségével tartós külső kapcsolatot épít ki, majd NetScan/Nmap eszközökkel felderítést végez. Credential-lopáshoz Mimikatzot, LaZagne-t, pypykatzot és ntdsutil-t alkalmaz, ezzel az Active Directory NTDS.dit adatbázisát is megszerezheti.
A megszerzett jogosultságokkal Defender-beállításokat és valós idejű védelmet módosít, majd PsExec, Impacket, NetExec, RDP és admin share-ek segítségével mozog oldalirányban. Az adatlopáshoz főként s5cmd és Rcloneeszközöket használ, például támadói S3 bucketekbe másolva dokumentumokat, adatbázisokat és más üzleti adatokat. Csak ezután következik valamelyik ransomware telepítése, vagyis a titkosítás a támadás végpontja, nem maga a támadás.
A Microsoft szerint nem érdemes kizárólag a ransomware nevét követni. Ugyanaz a partner egyik héten Qilint, később DragonForce-t vagy más payloadot használhat, miközben a korábbi fázisokban ugyanazok az RMM-eszközök, tunnel szolgáltatások, credential-dumping és exfiltrációs módszerek jelennek meg. Ezek felismerésével a támadás még az adatlopás és a titkosítás előtt megszakítható.