Továbbra is aktív Zimbra kihasználás
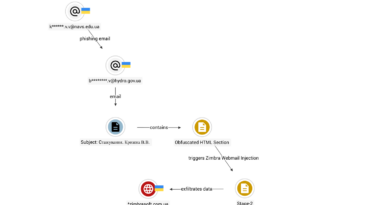
A Microsoft Threat Intelligence részletesen rekonstruálta a CVE-2026-73570 aktív kihasználását, amely internet felől elérhető Zimbra Collaboration Suite levelezőszervereket érint. A hiba hitelesítés nélküli OS command injection, speciálisan kialakított SMTP-kéréssel – gyakorlatilag egy rosszindulatú emaillel – parancs futtatható a zimbra szolgáltatás jogosultságával, felhasználói interakció nélkül. A támadás azonban csak akkor működik, ha az opcionális zimbra-snmpcsomag telepítve van és az SNMP-értesítések engedélyezettek. A javítás a Zimbra 10.1.20 verzióban jelent meg július 20-án.
A sérülékenység az SNMP-notification feldolgozásában található, a támadó által kontrollált adat megfelelő tisztítás nélkül kerülhet a swatchdog által összeállított snmptrap shell-parancsba. Különösen érdekes az időzítés. A Microsoft július 28. és augusztus 7. között már két különböző eszközzel végzett felderítést látott, miközben a CVE részletes nyilvános közzététele csak augusztus 13-án történt. A szereplők kezdetben DNS-, HTTP- és ICMP-alapú callbackekkel, valamint egyszerű id, curl, wget és nslookup parancsokkal ellenőrizték, hogy valóban sikerült-e kódfuttatást elérni.
A sikeres behatolások már jóval tovább mentek a tesztelésnél. A Microsoft JSP webshell-eket és reverse shell-eket, perzisztens távoli hozzáférési eszközöket, privilege escalationt és memóriából történő végrehajtást figyelt meg. Egyes operátorok a Zimbra meglévő SSH-identitását használták más cluster-node-ok elérésére, és rsync segítségével terjesztették tovább a webshell-eket. Az emailfiókokhoz és hitelesítési adatokhoz is hozzáfértek, archívumokat készítettek, majd adatátviteli aktivitás következett. A Microsoft hangsúlyozza, hogy az általa bemutatott teljes támadási lánc több incidens összesített képe, tehát nem minden kompromittált szerveren történt meg minden lépés.
A hiba bizonyítottan aktívan kihasznált, augusztusban a CISA KEV-listájára is felkerült, a Shadowserver pedig legalább 274 kompromittált Zimbra-példányt azonosított. Emiatt a 10.1.20 előtti, SNMP-funkcióval működő internetes szervereknél önmagában a frissítés nem elég: érdemes kompromittálódást is feltételezni és webshell-eket, szokatlan Zimbra/Jetty child processeket, módosított fájlokat, SSH-alapú laterális mozgást és gyanús archívumkészítést keresni. Ha azonnali frissítés nem lehetséges, a Microsoft az SNMP-notification kikapcsolását vagy az opcionális zimbra-snmp eltávolítását is javasolja.