BPFDoor és AVERAT
A Rapid7 kutatása szerint a BPFDoor tovább fejlődik a távközlési és hálózati peremrendszerek elleni műveletekben. A kutatók új BPFDoor-változatot, dél-koreai célpontokon használt BPF Rekoobe buildet, valamint hat példányt az újonnan elnevezett AVERAT Linux-implantból azonosítottak tajvani eszközökön. A malware-ek kifejezetten a célkörnyezethez igazítják álcázásukat, például legitim daemon- és biztonsági termékneveket vesznek fel, hogy kevésbé legyenek feltűnők.
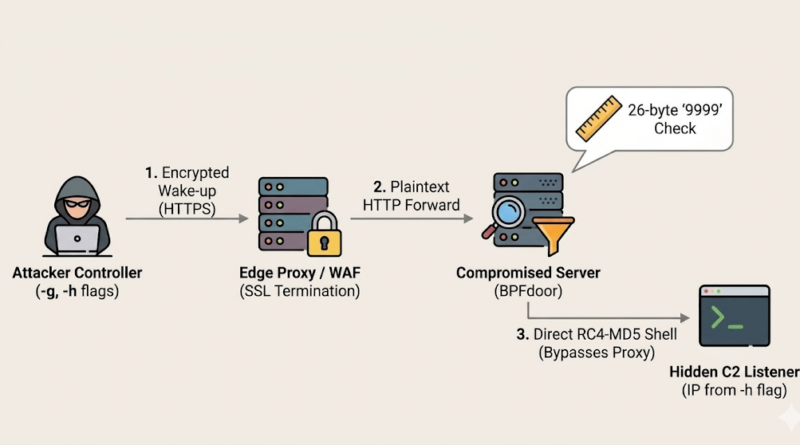
A BPFDoor továbbra is BPF-alapú, passzív backdoorként figyeli a hálózati forgalmat, így nincs szüksége hagyományos, folyamatos C2-beaconingra. Az újabb változatoknál a korábban könnyebben felismerhető magic packet trigger HTTPS POST kérésbe rejthető, kihasználva a telecom környezetekben gyakori SSL-offloadingot. A Rapid7 emellett azt figyelte meg, hogy a támadók SMTP-forgalmat is használnak a kommunikáció elrejtésére.
Az AVERAT moduláris Linux-implantként egészíti ki ezt az eszköztárat, miközben a fertőzési lánc igyekszik minimális nyomot hagyni a lemezen, a payloadok /sbin alatt legitimnek tűnő nevekkel indulnak, majd a fájlok törlődnek, miközben a folyamatok tovább futnak. A célpontok között telecom infrastruktúra mellett CCTV- és DVR-eszközök is megjelennek. Védelmi szempontból ezért nem elég ismert C2 IP-ket keresni, a szokatlan BPF-használatot, processznév-eltéréseket, törölt binárisból tovább futó folyamatokat, valamint az edge eszközök rendellenes SMTP/HTTPS kommunikációját is érdemes figyelni.