Dán adatszivárgások
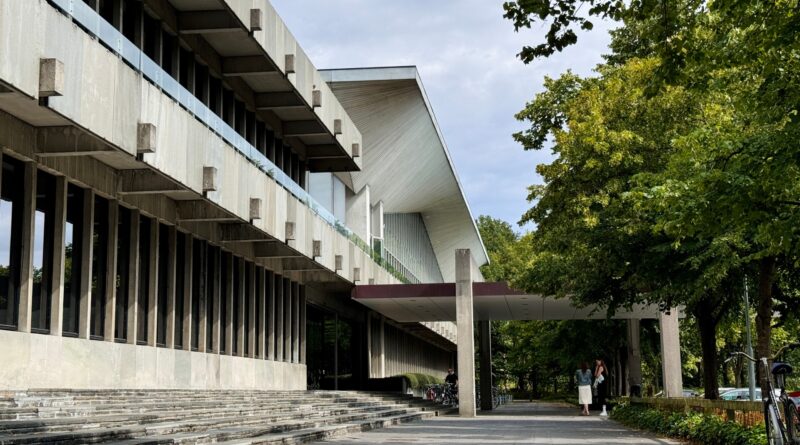
A Dán Műszaki Egyetem (DTU) súlyos adatvédelmi incidenst jelentett, támadók kompromittált DTU-profilokat használtak arra, hogy hozzáférjenek a DTUBasen identitás- és jogosultságkezelő rendszerhez, majd nagy mennyiségű adatot töltsenek le. A rendszerben 2003-ig visszamenő személyes adatok találhatók. A DTU szerint a támadást már megfékezték, a vizsgálat külső szakértőkkel és a hatóságokkal folytatódik.
A DTU nem tudja pontosan meghatározni, milyen adatokat vittek el, és hány ember érintett. A DTUBasen körülbelül 40 000 aktív és 160 000 korábbi felhasználóadatait tartalmazza, ezért a gyakran említett 200 ezres szám a potenciálisan érintett kör felső határa, nem 200 ezer igazolt adatszivárgási áldozat. Az érintettek között jelenlegi és volt hallgatók, alkalmazottak, vendégek és külső partnerek lehetnek.
Az aktív felhasználóknál az adatok között lehet dán CPR személyi azonosító, teljes név, lakcím, profilkép, munkahelyi e-mail, beosztás és irodai hely, valamint – ha megadták – a hozzátartozó neve, kapcsolata és telefonszáma. A korábbi felhasználók lakcímét, profilképét és hozzátartozói adatait hat hónap után automatikusan törlik, de nevük és CPR-számuk továbbra is megmarad. Ez különösen identitáslopási és célzott phishing kockázatot jelent.
A DTU a legtöbb jelenlegi és korábbi alkalmazottat, illetve hallgatót közvetlenül értesíti. Vendégek és külső partnerek CPR-száma azonban csak kevés esetben áll rendelkezésre, a hozzátartozóké pedig egyáltalán nem, ezért az egyetem nyilvános incidensértesítést is kiadott. A DTU egyelőre nem közölte, hogyan kompromittálták az eredeti felhasználói profilokat, kik állnak a támadás mögött, illetve mennyi ideig rendelkeztek hozzáféréssel.
A DTU-incidens mellett egy másik, ennél jóval nagyobb dán adatszivárgás is történt Dániában, illetéktelenek mintegy 8,8 millió ember adataihoz fértek hozzá a központi CPR népesség-nyilvántartásban. A támadók nem közvetlenül törték fel a CPR-rendszert, hanem egy dán magánvállalat lekérdezési hozzáférésével éltek vissza, és szeptemberben nagy mennyiségű automatizált lekérdezést hajtottak végre.
Az elért adatok között nevek, lakcímek és CPR-számok – a dán személyi azonosítók – szerepeltek. A 8,8 milliós szám azért nagyobb Dánia jelenlegi lakosságánál, mert a nyilvántartás elhunyt és külföldre költözött személyeket is tartalmaz. A név- és címvédelemmel rendelkező személyek neve és címe a hatóság szerint nem került ki.
A vállalat hozzáférését letiltották, rendőrségi és adatvédelmi vizsgálat indult, az elkövetők kiléte egyelőre ismeretlen. A DTU esetétől tehát külön incidensről van szó, ott legfeljebb 200 ezer egyetemi felhasználó lehet érintett, itt pedig egy külső szervezet jogosultságával visszaélve a dán országos személyi nyilvántartás jelentős részéhez fértek hozzá.