Anthropic Mythos sérülékenység
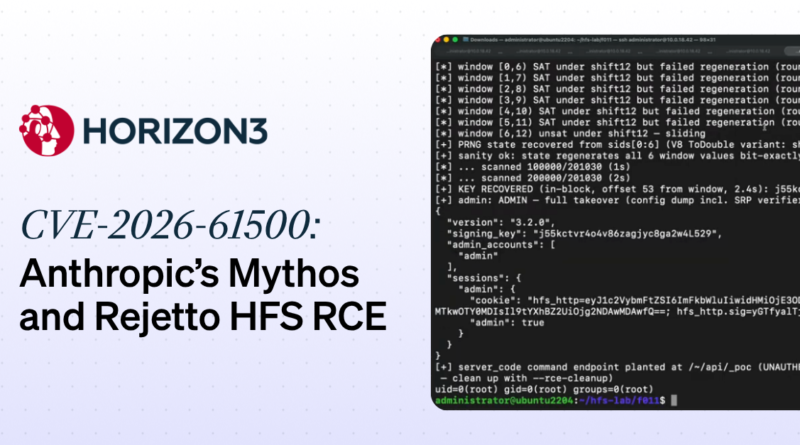
A Horizon3.ai kutatói az Anthropic Mythos modelljével fedezték fel a CVE-2026-61500 sérülékenységet a Rejetto HTTP File Server 3.x ágában. A hiba hitelesítés nélküli adminisztrátori hozzáféréshez, majd távoli kódfuttatáshoz vezethet. A sérülékenységet júniusban találták meg, a javítást tartalmazó HFS 3.2.1 július 13-án jelent meg. Október 2-án a VulnCheck már kisebb volumenű, valós kihasználási aktivitást is észlelt.
A probléma a munkamenet-cookie-k aláírási kulcsának előállítása. A HFS alapértelmezett konfigurációban a JavaScript Math.random() függvényére támaszkodik, amely Node.js/V8 alatt xorshift128+ algoritmust használ. Ez nem kriptográfiailag biztonságos PRNG, ráadásul az állapota elegendő kimenet birtokában visszafejthető. Egy másik HFS-kódrészlet a bejelentkezés során ugyanennek a generátornak a nyers kimenetét teszi hozzáférhetővé a kliens számára a session cookie-ban.
A Mythos felismerte, hogy a két sérülékenység összeláncolható. A kutatók demonstrációjában több Math.random() kimenetet gyűjtöttek, majd a Microsoft Z3 SMT solver segítségével rekonstruálták a xorshift128+ belső állapotát. Ezt időben visszaléptetve kiszámíthatóvá vált a szerver indulásakor létrehozott cookie-aláírási kulcs. Ezzel hamis, de érvényes admin session cookie készíthető. Az adminisztrátori hozzáférés önmagában is súlyos, de a HFS admin API egyedi endpointjai JavaScript futtatását is lehetővé teszik, így a lánc végül operációs rendszer szintű parancsvégrehajtásig jut.
A kutatás AI-biztonsági szempontból is érdekes: a Horizon3 szerint a Mythos nem egyszerűen jelezte a gyenge PRNG használatát, hanem önállóan felismerte a különálló információszivárgás jelentőségét, összekapcsolta a hibákat, megtervezte az állapot-visszaállítást, majd működő Z3-alapú PoC-t készített.