Canto Incognito
A Lumen Black Lotus Labs kutatói a Canto Incognito nevű, 2026 áprilisa óta aktív kampányt tárták fel, amely több mint 3400 szervert fertőzött meg, elsősorban az Egyesült Államokban és Nyugat-Európában.
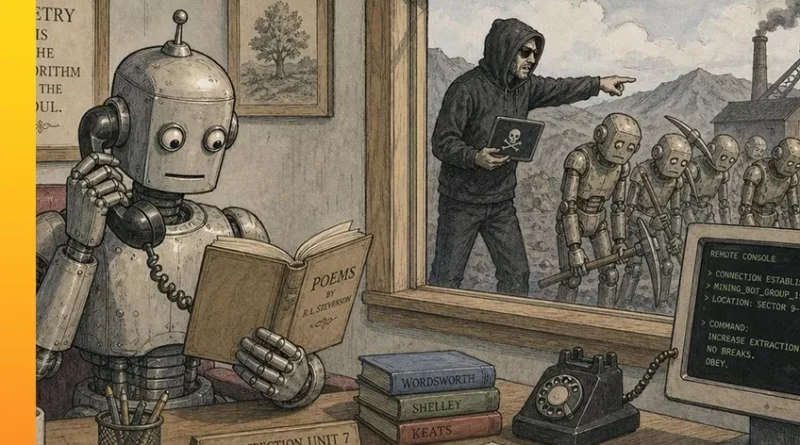
A PoeLLM kártevő internetre kitett, sérülékeny LiteLLM, Ollama, Gotenberg és Gitea szolgáltatásokat támad, de Ivanti Sentry rendszereken is megfigyelték. A fertőzött gépekre XMRig és Iron kriptobányászokat telepít, illetve további célpontok felderítésére és támadására használja őket. Különlegessége a C2 címének meghatározása, a malware egy GitHub-adattár dash.css fájljában elhelyezett, On the Nature of Connection című versből négy meghatározott szót olvas ki, majd beépített szótár segítségével IP-címmé alakítja azokat. A támadó így a vers módosításával új C2-szerverre irányíthatja a botnetet, a kártevő frissítése nélkül. A kutatók 11 ilyen módosítást azonosítottak. A fertőzési láncban a LiteLLM /mcp-rest/test/connection végpontja és a CVE-2026-42271 sérülékenység is szerepet kaphatott. A támadók kompromittált routereket is felhasználtak C2-infrastruktúraként.
Az olasz nyelvű kódmegjegyzések és hálózati kapcsolatok alapján a kutatók olaszul beszélő elkövetőt valószínűsítenek. A felderítéshez a szokatlan GitHub-lekérések, a 81-es porton történő payloadletöltések és a 3778, 5001, 5002, 9999 portokon zajló C2-forgalom vizsgálata használható.