Operation GitPower
A Genians Security Center az észak-koreai Kimsuky (TA406) csoport Operation GitPower kampányának újabb támadásait azonosította, amelyek ukrán diplomáciai, biztonságpolitikai és nemzetközi kapcsolatokkal foglalkozó szakértőket céloztak.
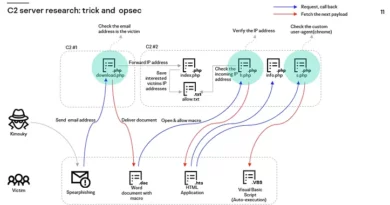
A támadók a 2026-os Korea Cyber Security Conference szervezőinek adták ki magukat, és előadói meghívókat küldtek. Az első e-mail nem tartalmazott kártékony hivatkozást vagy mellékletet; csak a válaszoló célpontok kaptak ZIP-archívumot, benne PDF-nek álcázott LNK-fájllal. A parancsikon CMD-n keresztül GitLabon tárolt VBE-szkriptet töltött le, amely további PowerShell-kódot indított. A kampány Codeberg-, GitLab- és GitHub-szolgáltatásokat használt kártevőterjesztésre, parancsvezérlésre és adatlopásra.
A kutatók korábbi CHM-alapú támadásokkal és hamis Zoom-telepítőkkel is technikai kapcsolatot találtak. A művelet célja feltehetően az orosz–ukrán háborúval, az észak-koreai katonai részvétellel és a dél-koreai–ukrán együttműködéssel kapcsolatos hírszerzés volt. A megfigyelt támadási kísérletek többsége sikertelen maradt. Felderítésnél a .pdf.lnk állományok, a C:\Users\Public\Music\ könyvtárba írt VBE-fájlok és a szokatlan GitLab-letöltések adhatnak nyomot.