Műholdak rejtett fenyegetése
Az ETH Zürich Biztonságpolitikai Tanulmányok Központjának (CSS) kutatása szerint 2025-ben legalább 407 kiberművelet irányult az űripar ellen, amelyek 183 szervezetet érintettek, és 139 különböző fenyegető szereplőhöz kapcsolódtak. A legtöbb azonosított elkövető hacktivista csoport volt, a leggyakoribb támadási módszer pedig az elosztott szolgáltatásmegtagadás (DDoS). Emellett zsarolóvírusos incidenseket, adatszivárgásokat és hitelesítőadat-lopásokat is dokumentáltak. A támadások több esetben geopolitikai konfliktusokhoz kapcsolódtak, és műholdas kommunikációs, navigációs, valamint meteorológiai szolgáltatásokat is megzavartak.
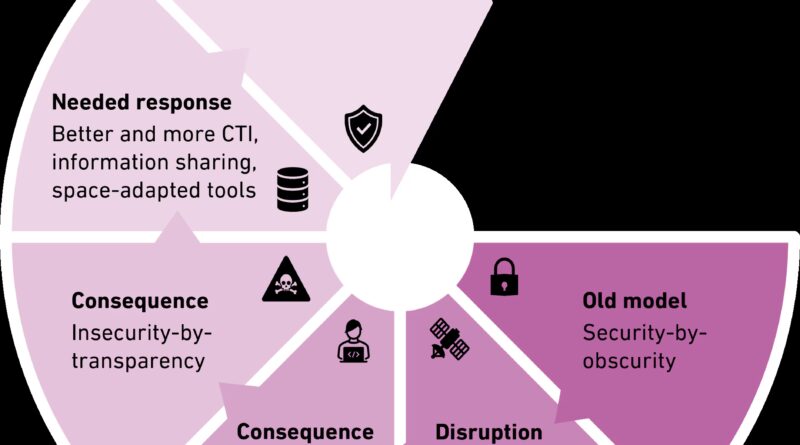
A kutatás egyik legfontosabb megállapítása, hogy a 407 dokumentált művelet egyike sem közvetlenül a Föld körül keringő műholdakat érintette, hanem földi irányítóállomásokat, vállalati informatikai rendszereket vagy felhasználói terminálokat. Clémence Poirier kutató szerint ez nem feltétlenül a műholdak biztonságát bizonyítja, hanem súlyos megfigyelési hiányosságokra utal. A legtöbb műhold ugyanis nem rendelkezik olyan fedélzeti biztonsági érzékelőkkel, amelyekkel felismerhetők és elemezhetők lennének a kibertámadások. Megfelelő naplózási és telemetriaadatok nélkül a támadók módszerei rejtve maradhatnak, és műholdspecifikus kompromittálódási indikátorok sem állíthatók elő.
A helyzetet súlyosbítja, hogy az űriparban egyre elterjedtebbek a kereskedelmi forgalomban kapható alkatrészek, a nyílt forráskódú szoftverek és az összetett beszállítói láncok. A kutató ezért fedélzeti támadásészlelő rendszerek fejlesztését, a teljes műholdas életciklusra kiterjedő kockázatértékelést és a fenyegetési információk szervezett megosztását sürgeti. A cél, hogy az üzemeltetők ne kizárólag a földi infrastruktúra védelmére támaszkodjanak, hanem az űreszközök ellen irányuló támadásokat is képesek legyenek felismerni és kivizsgálni.