Beépített kémchip
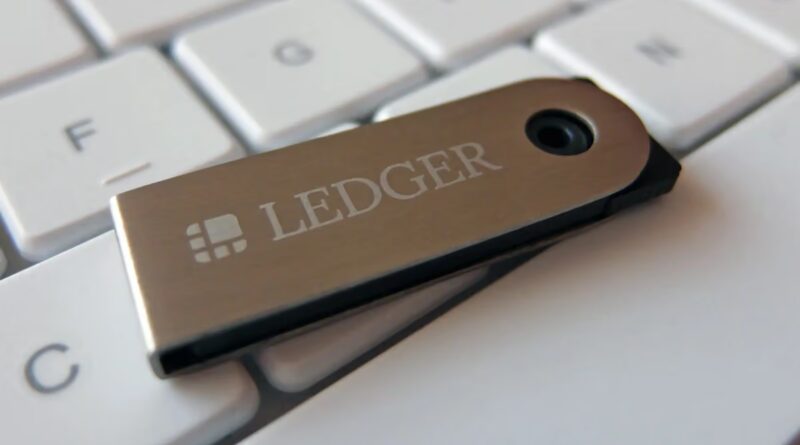
Új típusú ellátásilánc-támadás veszélyezteti a hardveres kriptovaluta-tárcák biztonságát. A Ledger vizsgálata megerősítette, hogy egyes, a délkelet-ázsiai CryptoBilis viszonteladón keresztül értékesített Ledger Nano X eszközökbe illetéktelenül kémchiepet építettek. A módosított tárcák a használat során hagyományos, biztonságos eszköznek tűntek, miközben egy rejtett mikrovezérlő figyelte a kijelzőn megjelenő 24 szavas helyreállító kifejezést. A megszerzett adatokat egy beépített eSIM és LTE-modul segítségével mobilhálózaton továbbították a támadóknak, akik így a fizikai eszköz birtoklása nélkül is hozzáférhettek az áldozatok kriptovalutáihoz.
A Tibane Labs kutatói több módosított készüléket vizsgáltak meg. Az egyik változatban az eredeti akkumulátort kisebbre cserélték, hogy helyet biztosítsanak a kiegészítő elektronikának. A támadás különösen veszélyes, mert nem szükséges hozzá a Ledger biztonsági chipjének vagy szoftverének feltörése, a támadók közvetlenül a kijelzőre továbbított információkat szerezték meg. Külső becslések szerint a kapcsolódó kriptovaluta-lopások értéke elérheti a 93 millió dollárt, de az összeg és az egyes esetek kapcsolata még vizsgálat tárgya.
A Ledger szerint nincs bizonyíték saját rendszereinek kompromittálódására. A vállalat azt javasolja, hogy az érintett viszonteladótól vásárolt, még nem aktivált eszközöket ne helyezzék üzembe. A már használt készülékek tulajdonosainak új, megbízható tárcát és teljesen új helyreállító kifejezést kell létrehozniuk, majd arra áthelyezniük digitális eszközeiket. A hardveres tárcák védelme nemcsak a titkosítás és a biztonsági chipek megbízhatóságától, hanem a teljes értékesítési lánc sértetlenségétől is függ.