AdFection – kémszoftver célzott hirdetésből
A Torontói Egyetem Citizen Lab kutatócsoportja 2026. október 15-én egy korábban nem dokumentált, AdFection támadási módszert mutatott be, amely célzott online hirdetéseken keresztül teszi lehetővé kémszoftverek észrevétlen telepítését. A kutatók bizonyították, hogy az izraeli Discover-Tech reklámtechnológiai vállalat infrastruktúráját a Candiru – jelenlegi nevén Integrity Labs – kémszoftverének terjesztésére használták. A támadások az Al Jazeera nemzetközi hírcsatorna munkatársainak eszközeit is érintették.
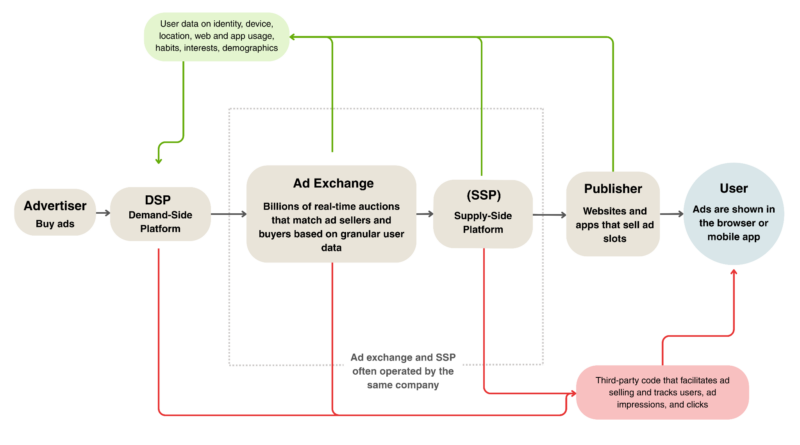
A módszer a valós idejű hirdetési aukciók (Real-Time Bidding) működését használja ki. A Discover-Tech Controlium platformja IP-címek, cookie-k és mobilhirdetési azonosítók alapján képes meghatározott személyeket azonosítani és célba venni. Amikor a kiválasztott felhasználó megnyit egy hirdetést tartalmazó weboldalt vagy alkalmazást, a reklámba ágyazott JavaScript-kód kapcsolatba lép a támadók szerverével. Az ellenőrzés eredményétől függően a szerver további kódot küldhet, amely sérülékenységek kihasználásával kémszoftvert telepíthet. A fertőzéshez nincs szükség kattintásra vagy más felhasználói beavatkozásra.
A Citizen Lab négymilliárd hirdetési aukciós rekord elemzésével megállapította, hogy a Discover-Tech hirdetései négy hónap alatt közel 200 ezer weboldalon és mobilalkalmazásban jelentek meg. A reklámok több millió eszközt irányítottak észrevétlenül a Candiru szervereihez, feltehetően tömeges megfigyelés és célpontfelderítés céljából. Ez azonban nem jelenti azt, hogy valamennyi érintett eszközt megfertőzték.
A kutatás nyomán több nagy hirdetési szolgáltató megszüntette vagy felfüggesztette a Discover-Tech hozzáférését. A digitális reklámrendszerek nemcsak felhasználói profilozásra, hanem célzott kibertámadások végrehajtására is felhasználhatók. A kutatók a hirdetési azonosítók korlátozását, a reklámblokkolók használatát és a hirdetési infrastruktúra szigorúbb ellenőrzését javasolják.