Franciaország: kibertámadások veszélyeztetik az energia- és vízszektort
A francia nemzeti kiberbiztonsági ügynökség (ANSSI) frissítette az energia- és vízszektor szereplőinek szóló biztonsági ajánlását. A CERTFR-2025-DUR-003 azonosítójú dokumentum szerint hacktivista csoportok és feltételezett állami kötődésű támadók egyaránt célba veszik a megújulóenergia-termelő és vízgazdálkodási létesítményeket.
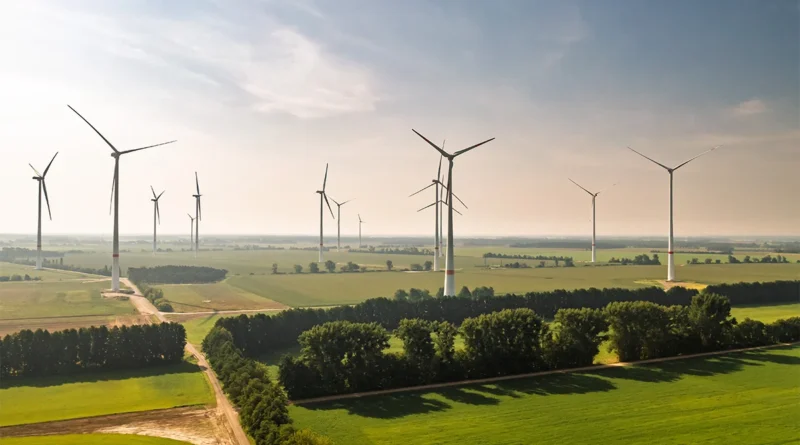
Az ANSSI több olyan behatolást azonosított, amelynél a támadók interneten elérhető ipari vezérlőfelületeken keresztül jutottak hozzá a berendezésekhez. Egy sikeres támadás következtében egy francia szélerőműpark több órára leállt, ami pénzügyi veszteséget okozott az üzemeltetőnek.
A támadók gyakran nem fejlett sérülékenységeket használnak ki, hanem alapvető konfigurációs hibákat, hitelesítés nélkül hozzáférhető kezelőfelületeket, gyári jelszavakat és az internetre közvetlenül kivezetett ipari kommunikációs protokollokat. Ezeken keresztül akár a fizikai működést befolyásoló parancsokat is kiadhatnak.
A 2025 vége és 2026 nyara közötti időszakban több európai és észak-amerikai energetikai szervezetet is célba vettek destabilizációs céllal. Az ANSSI szerint egyes műveletek Oroszországhoz vagy Iránhoz köthető állami szereplőkkel állhatnak kapcsolatban, de ezeket a kapcsolatokat feltételezésként kezeli.
A hatóság öt alapvető intézkedést javasol, az engedélyezett forrás-IP-címek szűrését, a távoli hozzáférés IPsec- vagy TLS-VPN mögé helyezését, az alapértelmezett jelszavak cseréjét és lehetőség szerint többtényezős hitelesítés alkalmazását, a biztonságos és támogatott távelérési szoftverek használatát, valamint a rendszeres biztonsági frissítéseket.
Ha ezek a feltételek nem biztosíthatók, az ANSSI az ipari berendezések internetkapcsolatának megszüntetését és a helyszíni üzemeltetést javasolja.