Microsoft Teams – visszaélés a külső csevegési funkcióval
Az Arctic Wolf Labs kutatása szerint a kiberbűnözők egyre gyakrabban használják a Microsoft Teams külső csevegési lehetőségét vállalati rendszerek megtámadására. A biztonsági vállalat több mint 400 incidenst elemzett, amelyekben a támadók informatikai támogatást nyújtó munkatársnak adták ki magukat, hogy távoli hozzáférést szerezzenek az áldozatok számítógépéhez.
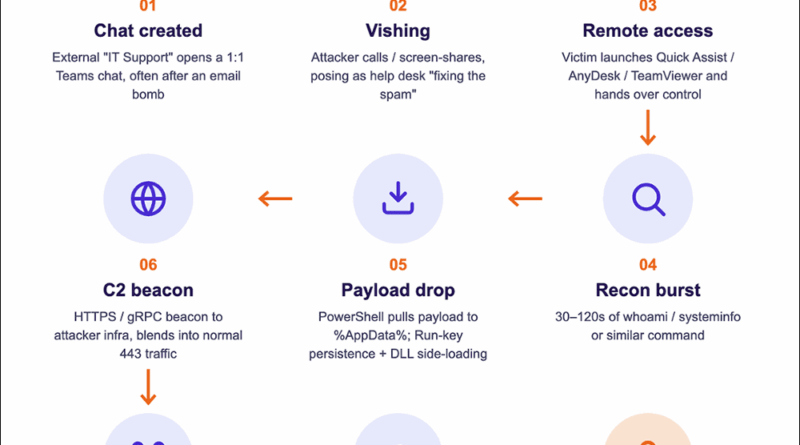
A támadások gyakran e-mail-bombázással kezdődnek, az alkalmazott postafiókját rövid idő alatt több száz feliratkozási visszaigazolással árasztják el. Ezután a Teamsen keresztül jelentkezik az állítólagos IT Support, és segítséget ajánl a probléma megoldásához. A megtévesztést olyan megjelenített nevek erősítik, mint az IT Support (Internal), amelyek a Teams külső felhasználókra figyelmeztető jelzését próbálják ellensúlyozni.
Az esetek 30–40%-ában a támadók alapértelmezett onmicrosoft.com tartományokat használtak, de egyre gyakoribbak a saját, informatikai támogatásra utaló domainnevek is. A fizetős tartományok között különösen a .top végződés terjedt el.
A támadók jellemzően a Windows beépített Quick Assist eszközével vagy más legitim távfelügyeleti programmal szereznek hozzáférést. Egyes esetekben 15 percen belül eljutottak rosszindulatú kód futtatásáig. A kutatók olyan támadási láncot is feltártak, amelyben PowerShell-parancsokkal telepített Python-alapú kártevő gyűjtött adatokat a vállalati Active Directory rendszerből.
A hozzáférés megszerzése után további kártevők telepítése, belső hálózati felderítés, adatlopás, illetve egyes esetekben zsarolóvírus-támadás következhetett.
A módszer nem a Teams szoftverhibáját használja ki, hanem a felhasználók bizalmát. Az Arctic Wolf ezért a külső Teams-kapcsolatok megbízható partnerekre korlátozását, a nem engedélyezett távoli hozzáférési eszközök blokkolását és az informatikai támogatási kérések független ellenőrzését javasolja.