VECT 2.0 ransomware
A Check Point Research a VECT 2.0 a ransomware-as-a-service modellben működő zsarlóvírusra hívja fel a figyelmet, amely működésében lényegében eltér
Read More
A Check Point Research a VECT 2.0 a ransomware-as-a-service modellben működő zsarlóvírusra hívja fel a figyelmet, amely működésében lényegében eltér
Read More
A derp.ca elemzés szerint az M3rx ransomware klasszikus leak-site + Go-alapú titkosító kombinációval jelenik meg, de több ponton is modern,
Read More
A Silent Push elemzés szerint több RaaS művelet kapcsolható a The Gentlemen tevékenységéhez, és jól szemlélteti az operátor-szintű újrahasznosított infrastruktúra
Read More
A Check Point Research 2025-ös adatai szerint a ransomware támadások drámai mértékben felerősödtek, különösen a gyártási szektorban. A teljes incidensszám
Read More
A Marlink legújabb elemzése rámutat arra, hogy a 2025 szeptember óta aktív és gyorsan fejlődő Black Shrantac ransomware csoport egyre
Read More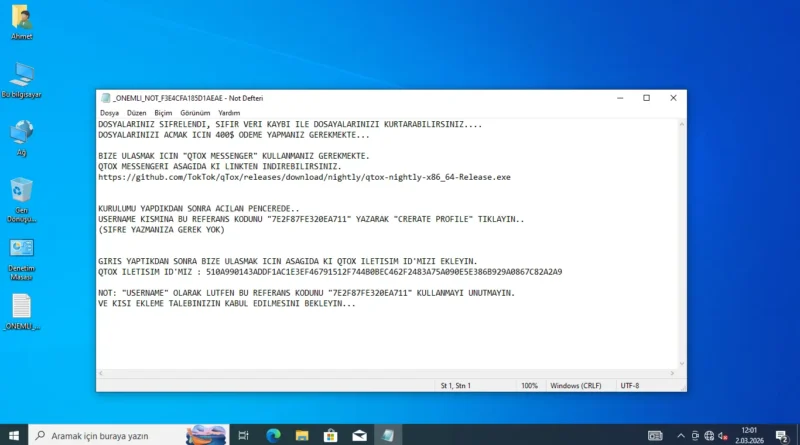
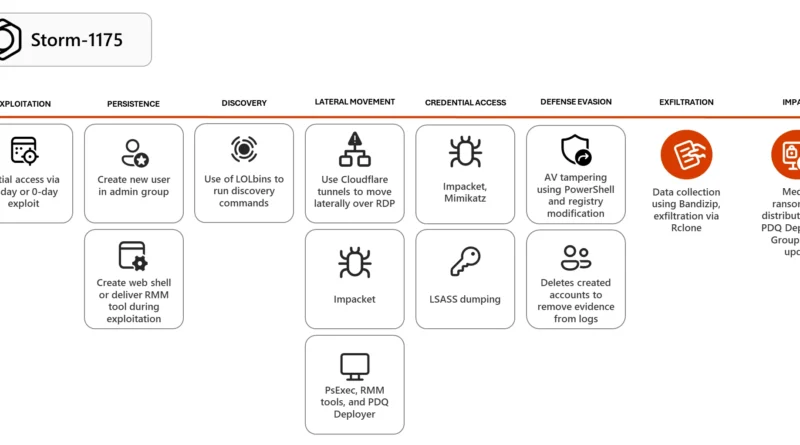
A Microsoft Threat Intelligence elemzés szerint a Storm-1175 egy magas tempójú, pénzügyi motivációjú kampányt folytat, amelyben a Medusa ransomware telepítése előtt
Read More
A Cisco Talos elemzés a Qilin ransomware kampány egyik kulcselemére, az EDR killer komponensre fókuszál, amelyel a támadók már nem
Read More
Az amerikai Igazságügyi Minisztérium közleménye szerint egy újabb jelentős lépés történt a nemzetközi kiberbűnözés elleni fellépésben, Aleksei Volkov, egy 26 éves
Read More
Az ESET elemzése ismerteti, hogy a modern zsarolóvírus-műveletek egyik kulcseleme már nem maga a titkosító komponens, hanem az azt megelőző
Read More