Cyble fenyegetettségi jelentés
A Cyble jelentése szerint 2025-ös év során és 2026 elején egyre súlyosbodó, komplex fenyegetési környezet alakult ki a kritikus infrastruktúrákat
Read More
A Cyble jelentése szerint 2025-ös év során és 2026 elején egyre súlyosbodó, komplex fenyegetési környezet alakult ki a kritikus infrastruktúrákat
Read More
A Check Point Research a Sicarii nevű, új ransomware-as-a-service (RaaS) csoportot ismerteti, amely 2025 végén bukkant fel. A Sicarii különlegessége,
Read More
A Trellix nem csak a CrazyHunter ransomware technikai részleteit mutatja be, hanem figyelmeztető példaként szolgál arra is, hogy a modern
Read More
Az Emsisoft jelentése szerint az Egyesült Államokban a ransomware támadások továbbra is komoly kihívást jelentenek a vállalatok, közintézmények és magánszemélyek
Read More
A SafePay 2025 egyik figyelemre méltó zsarolóvírus fenyegetésévé vált, amely agresszíven növelte támadásai számát, és főként olyan cégeket érintett, amelyek sebezhető IT-környezettel
Read More
December 26-án, hajnalban a román Complexul Energetic Oltenia (CEO), Románia legnagyobb szén alapú energiatermelő vállalata, egy jelentős ransomware-támadás áldozatává vált.
Read More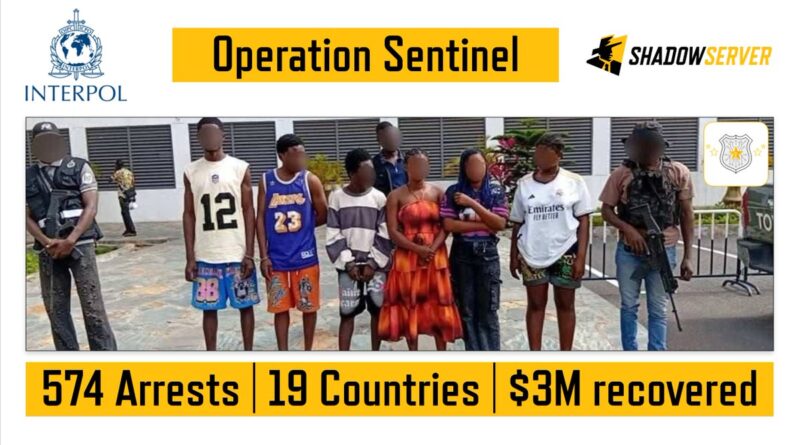
Az INTERPOL az Operation Sentinel keretében 19 afrikai ország rendvédelmi szerveivel közös együttműködésben 574 gyanúsítottat tartóztattak le, és mintegy 3
Read More
A Román Nemzeti Kiberbiztonsági Igazgatóság (DNSC) 2025. december 20-án értesítést kapott egy zsarolóvírusos támadásról , amely a Román Nemzeti Vízügyi Igazgatósághoz, valamint
Read More
Egy ukrán állampolgár, Artem Aleksandrovych Stryzhak, 35 éves férfi, bűnösnek vallotta magát az Egyesült Államokban és más országokban lezajlott, Nefilim
Read More
A RansomHouse egy ransomware-as-a-service (RaaS) művelet, amelyet egy a Unit 42 által Jolly Scorpius néven nyilvántartott csoport működtet. A RansomHouse
Read More