Qilin üzemeltető kiadatása
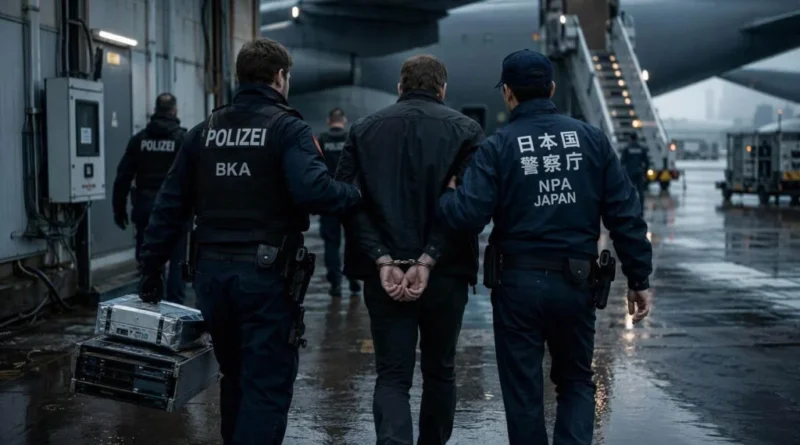
A japán hatóságok május végén Oszakában őrizetbe vettek egy 28 éves orosz állampolgárt, akit a Qilin ransomware-csoport egyik központi tagjának tartanak, majd október 2-án kiadták Németországnak.
A gyanú szerint a férfi a Qilin támadási infrastruktúrájának kialakításában is részt vett. A német eljárás egy 2024. szeptemberi, logisztikai vállalat elleni támadáshoz kapcsolódik, az elkövetők hozzáfértek a cég rendszeréhez, adatokat loptak és titkosítottak, majd azok nyilvánosságra hozatalával fenyegetve mintegy 165 ezer dollár értékű bitcoint követeltek. A nyomozás szerint a gyanúsított a váltságdíjból is részesült. A német LKA és a ZAC hónapokon keresztül figyelte a Qilin infrastruktúráját, valamint kriptovaluta-tranzakciókat követett.
A Ransomware-as-a-Service modellben működő Qilin 2022 óta több száz szervezetet támadott meg, 2025-ben az Asahi Group Holdings súlyos rendszerleállásáért is felelősséget vállalt. A jelenlegi információk ugyanakkor nem igazolják, hogy a most kiadott férfi személyesen részt vett az Asahi elleni műveletben. Az ügy ritka példája annak, hogy Japán ransomware-ügyben külföldi kérésre elfog és kiad egy feltételezett operátort.