NightmareStresser DDoS-for-hire megzavarva
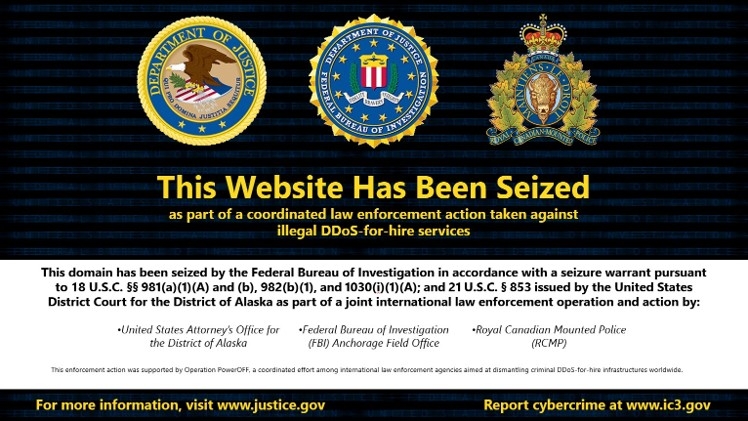
Az amerikai Igazságügyi Minisztérium és az FBI 2026. szeptember 15-én bírósági engedéllyel lefoglalta a NightmareStresser DDoS-for-hire szolgáltatáshoz kapcsolódó internetes domaineket. A hatóságok szerint ez volt az egyik legrégebb óta működő booter vagy stresser szolgáltatás, ügyfelei fizetés ellenében indíthattak túlterheléses támadásokat különböző internetes célpontok ellen. A NightmareStressert 2022 óta több százezer tényleges vagy megkísérelt DDoS-támadásra használták világszerte.
A booter szolgáltatások gyakran legitim hálózati terheléstesztelő eszközként hirdetik magukat, a gyakorlatban azonban rendkívül alacsony belépési küszöböt teremtenek a DDoS-támadásokhoz. Az ilyen platformok mögötti infrastruktúra képes nagy mennyiségű forgalommal elárasztani a célpontot, így weboldalak, játékplatformok, oktatási intézmények vagy kormányzati szolgáltatások válhatnak elérhetetlenné. Korábbi amerikai vizsgálatokban az üzemeltetők és ügyfelek kommunikációja is azt mutatta, hogy a saját rendszeren végzett stresszteszt sok esetben csak fedőtörténet volt.
A mostani akció a nemzetközi Operation PowerOFF része, és az FBI Anchorage Field Office a kanadai RCMP-vel együtt hajtotta végre. Az elmúlt nyolc év kapcsolódó amerikai műveleteiben már 12 vádlott ellen emeltek vádat és több mint 100 DDoS-for-hire domaint foglaltak le. 2026 áprilisában további szolgáltatások – köztük a Vac Stresser és a Mythical Stress – infrastruktúráját vették célba, márciusban pedig több nagy IoT-botnet C2-rendszere ellen léptek fel.