BragJack böngészőbővítmény kihasználás
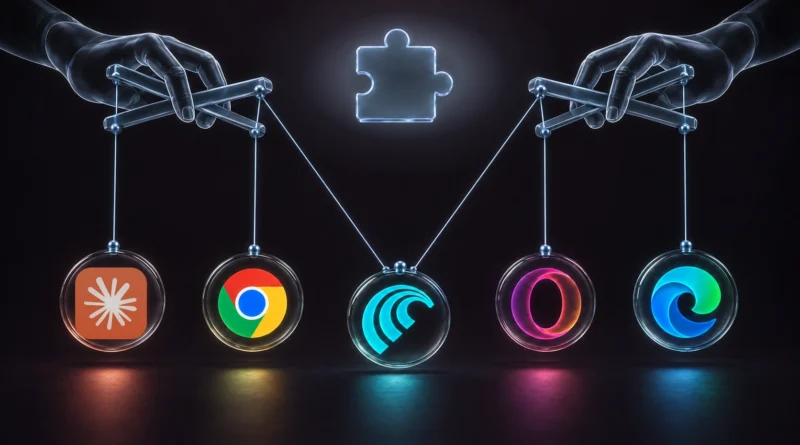
A Forever Security a BragJack nevű támadási módszerrel öt AI-funkciókkal rendelkező Chromium-környezetben – Chrome/Gemini Live, Edge, Opera Neon, Perplexity Comet és Claude in Chrome – mutatta meg, hogy egy már telepített rosszindulatú böngészőbővítmény átveheti az AI-asszisztenshez vezető megbízható kommunikációs csatornát. A demonstrációk a bővítmények hétköznapi Content Script és declarativeNetRequest képességeit használták webes erőforrások, válaszfejlécek vagy megbízható oldalak manipulálására.
A lényeges különbség a klasszikus prompt injectionhöz képest, hogy itt nem egy weboldalba rejtett utasítással próbálják félrevezetni a modellt. A kutató által Prompt-Forcingnak nevezett módszernél a támadó közvetlenül juttat saját promptokat az AI-agenthez, majd annak legitim jogosultságait használja. A bemutatott hatás termékenként eltért, Chrome esetében helyi fájlok, képernyőképek, valamint kamera- és mikrofonhozzáférés is demonstrálható volt, Cometnél fájlok és böngészési adatok elérése mellett az agent felhasználó nevében műveleteket is végezhetett. Edge-nél egy race condition segítségével kapcsolták össze az utasítás fogadását és a műveletvégrehajtást. A kutatásból két CVE született, CVE-2026-0628 és CVE-2026-55945, a Google és a Microsoft a hozzájuk tartozó hibákat javította.
Azért fontos ez a kutatás, mert az AI-agent új jogosultsági réteget hoz a böngészőbe. Egy bővítménynek önmagában nincs feltétlenül joga helyi fájlokat olvasni vagy bejelentkezett szolgáltatásokban összetett műveleteket végezni, de ha át tudja venni egy magasabb jogosultságú agent vezérlését, annak képességeit közvetve felhasználhatja. Ráadásul a végrehajtott művelet egy része legitim böngésző- és AI-funkcióként jelenhet meg, nem hagyományos malware-kódként. Emiatt vállalati környezetben az engedélyezett böngészőbővítmények szigorú kontrollja, az AI-agentek minimális jogosultsága és a kritikus műveletek explicit felhasználói megerősítése egyre fontosabb biztonsági határ.