Légi kiberbiztonság
Az amerikai Kormányzati Elszámoltathatósági Hivatal (U.S. Government Accountability Office – GAO vizsgálata szerint aSzövetségi Légügyi Hivatal (Federal Aviation Administration – FAA) légiforgalmi kommunikációs és navigációs rendszereinek kiberbiztonságában több olyan hiányosság maradt, amely szélsőséges esetben a repülésbiztonságot is érintheti. A jelentés nem állítja, hogy kibertámadással repülőgépek irányítását vették volna át, a fő probléma az, hogy az FAA több ismert fenyegetésre még nem rendelkezik megfelelő rendszerspecifikus kockázatelemzéssel és folyamatos észlelési képességgel.
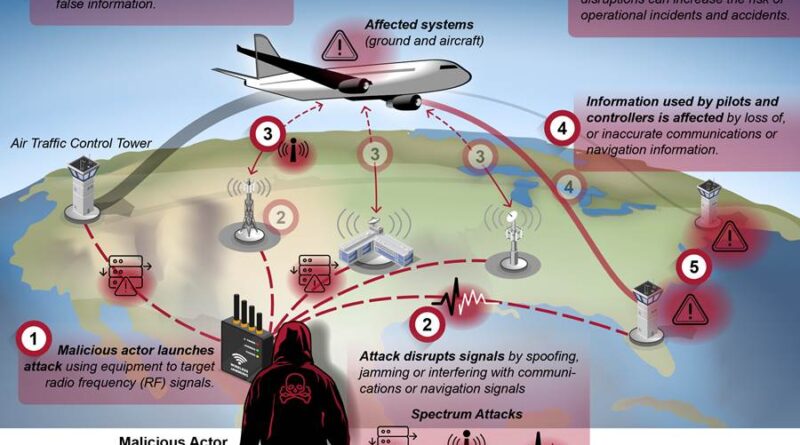
Kiemelt kockázat a rádiófrekvenciás környezet manipulálása. A GPS-jamming elnyomhatja a navigációs jelet, a spoofing pedig hamis pozíció- vagy időinformációt adhat a vevőnek. Bár az FAA hálózati rendszereit folyamatosan monitorozza, a GAO szerint nincs átfogó, 24/7 működő spektrummonitoringja, amely valós időben azonosítaná és lokalizálná az ilyen beavatkozásokat.
A vizsgálat az ACARS és CPDLC repülőgép–föld kommunikáció biztonságát is kifogásolja. Az autentikáció és titkosítás korlátai miatt bizonyos körülmények között lehetséges lehet üzenetek lehallgatása vagy meghamisítása. Egy támadónak tehát nem kell átvennie egy repülőgép vezérlését, már egy hitelesnek látszó hamis légiforgalmi üzenet is zavart, késést, nagyobb pilóta- és irányítói terhelést, illetve biztonsági kockázatot idézhet elő.
A GAO emellett elavult vagy hiányos biztonsági dokumentációt is talált. Egyes rendszerek még korábbi NIST-kontrollokra hivatkoztak, több magas kritikalitású rendszer kontrollkészlete pedig nem volt teljes. A jelentés ezért kilenc intézkedést javasol, köztük rendszerspecifikus kockázatelemzéseket, valós idejű spektrummonitoringot, jobb információmegosztást és a légiforgalmi adatkommunikáció védelmének erősítését. Az FAA nevében az amerikai közlekedési minisztérium mind a kilenc ajánlással egyetértett.