MikroTrick RouterOS támadási lánc
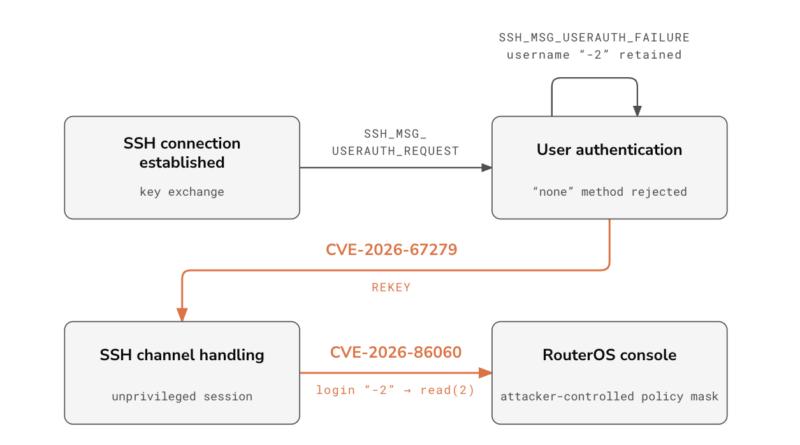
A CERT Polska részletes technikai elemzése bemutatja, hogyan állt össze a MikroTrick RouterOS támadási lánc. A legsúlyosabb kombináció a CVE-2026-67279 és CVE-2026-86060 az első egy SSH-protokollállapot-kezelési hibával lehetővé teszi, hogy a támadó hitelesítés nélkül jusson el parancsvégrehajtásig, a második pedig egy speciálisan kialakított felhasználónévvel módosítja a RouterOS jogosultsági maszkját. Együtt jelszó vagy SSH privát kulcs nélkül teljes adminisztrátori hozzáférést biztosíthatnak az internet felől elérhető SSH-s RouterOS eszközön. A lánc aktív kihasználását a CERT Polska megerősítette.
A vizsgálat különösen érdekes abból a szempontból, hogyan fedezték fel a második hibát. A kutatók a javított és korábbi RouterOS verziók binárisait hasonlították össze, majd észrevették az új felhasználónév-ellenőrzést és az ops nevű, full jogosultságú fiókot kereső új Flagged szabályt. Ezt összevetették valós támadások naplóival, ahol egy -2 felhasználó sikertelen SSH-belépését közvetlenül egy privilegizált ops fiók létrehozása követte. Így kevesebb mint egy órán belül rekonstruálták a CVE-2026-86060 működését.
A kutatás másik figyelemre méltó része az AI használata a sérülékenységkutatásban. A CERT Polska izolált RouterOS-laborban GPT-5.5-cyber és GPT-5.6-sol modellekkel automatizálta többek között a verziók összehasonlítását, RFC-k és binárisok elemzését, valamint a protokollok állapotgépként történő vizsgálatát. Nem egyetlen prompt találta meg a hibákat, minden hipotézist valódi RouterOS rendszeren, kontrolltesztekkel és tiszta környezetben újra ellenőriztek. Ez jól mutatja, hol lehet jelenleg igazán hasznos az agentikus AI a sérülékenységkutatásban, nagy mennyiségű hipotézis gyors előállításában és tesztelésében, ember által meghatározott és ellenőrzött laboratóriumi keretek között.
A CERT Polska a javított 6.49.21, 7.23.4 és 7.24.2 verziókat jelölte meg az aktívan kihasznált lánchoz, ugyanakkor egy másik RSA-aláírási hiba javítása ezekben még hiányos volt, ezért ahhoz már 7.23.6 vagy 7.24.3 szükséges. Ismeretlen felhasználókat, scripteket, scheduler-bejegyzéseket, proxykat és tunneling konfigurációkat is keresni kell, a Flagged jelzés hiánya pedig nem bizonyítja, hogy az eszközt korábban nem kompromittálták.