n0n ramsomware
A CyberXTron szerint az n0n egy frissen megjelent, pénzügyileg motivált zsarolóvírus-/extortion csoport, amelyet először 2026. szeptember 18-án figyeltek meg. Néhány nap alatt 13 szervezetet tett közzé saját Tor-alapú leak oldalán, tíz országból és több iparágból. A kutatás idején 11 áldozat adatait már publikálták, kettőnél még futott a fizetési határidő. Fontos, hogy ezek alapvetően támadói állítások, ezért az egyes kompromittálások mértéke nem minden esetben függetlenül igazolt.
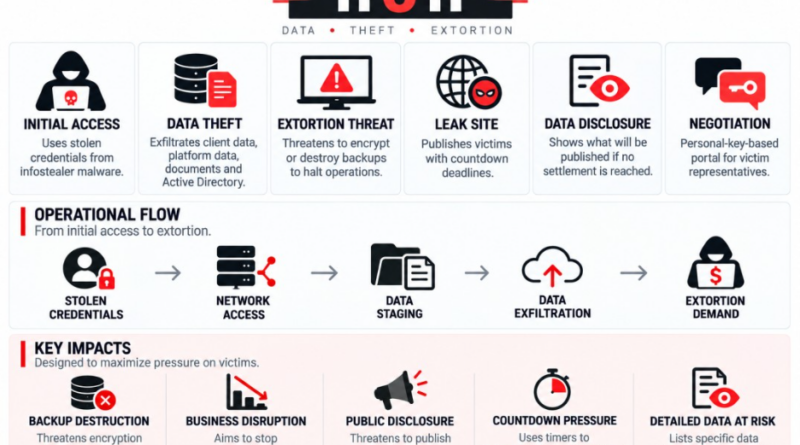
Az n0n működésében nem feltétlenül új malware a lényeg. A CyberXTron szerint a csoport infostealerek által korábban ellopott hitelesítő adatokat használhat kezdeti hozzáférésként, majd legitim adminisztrációs eszközökkel és RDP-vel mozog a hálózatban. Ügyféladatbázisokat, dokumentumokat, back-office/API-adatokat és Active Directory-információkat gyűjt, majd ezeket zsarolásra használja. Jelenleg nincs hozzá megerősített saját malware-minta, hash vagy IP-alapú IOC.
A csoportot az teszi különösen agresszívvá, hogy saját közlése szerint nemcsak adatot lop, hanem backupokat és Volume Shadow Copy-kat is titkosít vagy megsemmisít, hogy ellehetetlenítse a helyreállítást. A leak oldalon visszaszámlálóval fenyegeti az áldozatokat, lejárat után pedig ZIP és torrent formában is terjeszti az adatokat. Ezek a romboló műveletek egyelőre elsősorban az n0n saját közlésein alapulnak, ezért nem minden részletük tekinthető függetlenül bizonyítottnak.