Operation Master
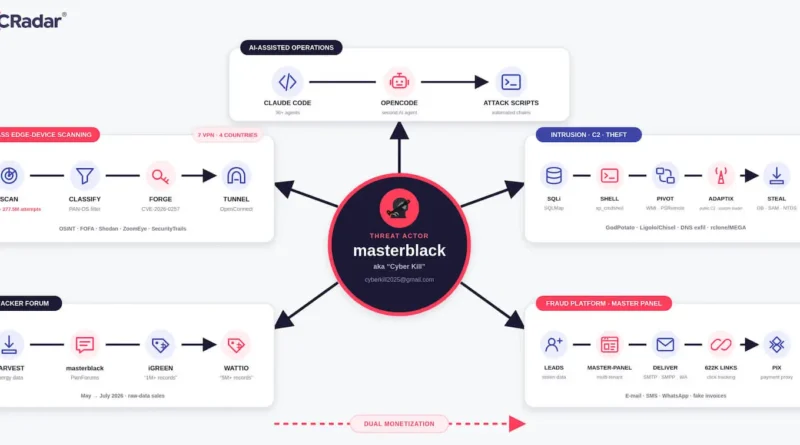
A SOCRadar Threat Research Unit az Operation Master néven egy teljes, több lépcsős kiberbűnözői infrastruktúrát tárt fel, amely a hálózati behatolástól az adatlopáson át egészen az automatizált pénzügyi csalásig épített ki folyamatot. A művelet 2026 áprilisa és szeptember közepe között működött. A kutatók szerint a támadó 277,5 millió címet vizsgált át, majd 81 értékes szervezetre szűkítette célpontjait. Többek között a CVE-2026-0257 GlobalProtect hitelesítés-megkerülési hibát használta, hét VPN gateway esetében négy országban igazoltak jogosulatlan hozzáférést.
A támadó nem egyetlen módszerre épített. Automatizált SQL injection támadásokkal legalább kilenc adatbázisból szerzett adatokat, az xp_cmdshell segítségével pedig adatbázis-hozzáférésből Windows parancsvégrehajtásig jutott. Emellett M365 OAuth device-code phishinget, telefonos vishinget és password sprayinget alkalmazott, majd SAM/SYSTEM/SECURITY hive-okat és ntds.dit adatbázist is megszerzett. A kompromittált hálózatokon AdaptixC2-t, PowerShellt, WMI-t és tunneling eszközöket használt, az adatokat pedig DNS tunnelinggel és rclone-alapú cloud exfiltrációval vitte ki.
A művelet igazán érdekes része azonban a monetizáció. A megszerzett ügyfél- és számlázási adatokat nemcsak underground fórumokon értékesítették, hanem egy saját, több ügyfelet kiszolgáló csalási platformba táplálták vissza. A Master Panel 622 666 személyre szabott hamis számlalinket kezelt; a feltárt infrastruktúrából közel egymillió email és több mint 620 ezer SMS kiküldése látszott. A rendszer a kattintásokat is mérte, a fizetéseket pedig a brazil PIX rendszeren keresztül próbálta begyűjteni.
A vizsgálat AI használatára is talált bizonyítékot, a támadó mentett munkakörnyezete több mint 36 automatizációs subagentet tartalmazott. A jelentőség azonban nem önmagában az AI, hanem az egész folyamat iparosítása, a tömeges felderítés, az automatikus exploitálás, a vállalati adatok megszerzése, majd ugyanazon adatok felhasználása személyre szabott csalásokhoz. Vagyis az ellopott adat itt nem a támadás végterméke, hanem egy következő, nagymértékben automatizált támadási fázis alapanyaga.