NeedyMantis malware-framework
A Microsoft Threat Intelligence a NeedyMantis moduláris malware-framework képességeit dolgozta fel, amelyet legalább 2025 októbere óta használnak már kompromittált hálózatokban. Vagyis nem kezdeti behatolási eszközről van szó, az operátorok akkor telepítik, amikor már rendelkeznek hozzáféréssel, és hosszabb távú jelenlétet, C2-kommunikációt és további modulok futtatását akarnak biztosítani. A Microsoft telekommunikációs cégeknél, egyetemeken, kormányközi szervezeteknél, egészségügyi nonprofitoknál és kormányzati beszállítóknál látott fertőzéseket.
Az egyik ismert felhasználó a Microsoft által Storm-3069 néven követett szereplő, amely a korábban feltárt DAEMON Tools supply-chain kompromittáláshoz is kapcsolódik. A megfigyelt aktivitás kínai hátterű fenyegetési szereplők működésével mutat egyezést, de a Microsoft nem attribuálja Storm-3069-et kínai állami csoporthoz, és azt sem állítja, hogy minden NeedyMantis-fertőzés ugyanahhoz az operátorhoz tartozik. Fontos pontosítás az is, hogy magát a NeedyMantist nem figyelték meg supply-chain terjesztésben, a malware jellemzően egy már sikeres behatolás után kerül a célgépre.
Legitim programokat – például Poedit, curl, Vim vagy TightVNC komponenseket – használ DLL sideloadinghoz, miközben Microsoft Office-, Intel-, Broadcom- vagy NVIDIA-fájloknak álcázott DLL-eket is alkalmaz. Az első loader egy egyedi, XOR-olt és tömörített archívumból bontja ki a következő szakaszt. A második loader x64 shellcode, még akkor is, ha például .ps1 kiterjesztéssel jelenik meg. Anti-debugging, obfuszkált stringek, dinamikus Windows API-feloldás és saját, minimalizált PE-szerű futtatható formátum tovább nehezíti az elemzést.
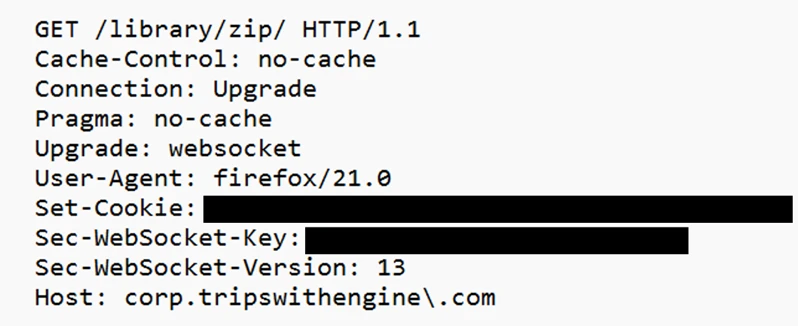
A fő komponens HTTPS-ről WebSocket-alapú C2-kommunikációra vált, tömörítést, XOR-t és RC4-et használ, majd további modulokat tud betölteni, eltávolítani és vezérelni. Ezek pontos képességeit a Microsoft egyelőre nem erősítette meg. Védekezésnél ezért nemcsak az IOC-kat érdemes keresni, hanem a szokatlan DLL sideloadingot, Impacket-aktivitást és legitim alkalmazások mellett megjelenő gyanús DLL-eket is. A Microsoft külön hunting queryket közölt, és a corp.tripswithengine[.]com domaint ismert NeedyMantis C2-indikátorként adta meg.