Pénzügyi szereplőkkel visszaélő kampány
Az Akamai részeként működő LayerX kutatói közel 30 rosszindulatú böngészőbővítményből álló kampányt tártak fel, amely ismert befektetők és pénzügyi szereplők nevével próbált bizalmat kelteni. A Chrome Web Store-ban megjelent kiegészítők kiadóiként többek között Warren Buffett, John Paulson, Andy Krieger és Thomas Bulkowski neve szerepelt – természetesen egyiküknek sem volt közük ezekhez. A támadók azt használták ki, hogy a piactéren megjelenő kiadói név nem jelenti a mögötte álló valós személyazonosság ellenőrzését.
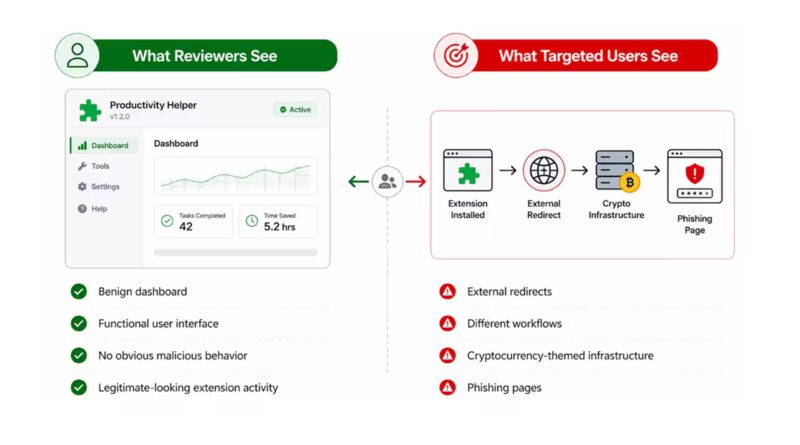
A látszólag különálló bővítmények mögött közös infrastruktúra és szinte azonos kód működött. A kutatók 21 extensionnél ugyanazt az alapframeworköt azonosították. A kiegészítők ráadásul kétféleképpen viselkedtek, normál felhasználóknak vagy automatikus ellenőrző rendszereknek ártalmatlan funkciókat mutathattak, míg kiválasztott célpontokat külső phishing oldalakra irányítottak. A döntéshez többek között a böngésző nyelvét, a navigator.webdriver értékét, a képernyőfelbontást és a rendelkezésre álló nyelveket vizsgálták. Az angol nyelvű vagy automatizáltnak tűnő környezet így akár teljesen ártalmatlan működést láthatott.
A rosszindulatú útvonalon több esetben kriptotárcákat utánzó phishing oldalak jelentek meg, amelyek recovery/seed phrase megadására próbálták rávenni az áldozatot. Ennek megszerzésével a támadó teljes hozzáférést kaphat a tárcához. A redirect URL-eket egyes extensionök futás közben, karakterenként állították össze, ezzel nehezítve a statikus vizsgálatot. A különböző domainek, support-címek, weboldalsablonok és háttér-infrastruktúra átfedései arra utalnak, hogy nem független csalásokról, hanem központilag fejlesztett és könnyen újracsomagolható rendszerről van szó.
A kampány mérete egyelőre korlátozott, a közel 30 extension összesen csak néhány száz telepítést ért el. A technika azonban érdekesebb a fertőzésszámnál. A támadók már a telepítés előtt, a piactéren építik fel a bizalmat, majd a futás közbeni környezetvizsgálattal próbálják elrejteni a valódi viselkedést a review és sandbox rendszerek elől. A forráskódban szokatlanul részletes kommenteket is találtak, amelyek AI-val támogatott fejlesztésre emlékeztetnek, de az Akamai hangsúlyozza, hogy ez önmagában nem bizonyítja AI használatát. Vállalati környezetben ezért a bővítmények egyszeri engedélyezése mellett a telepítés utáni hálózati és DOM-viselkedés monitorozása is indokolt.