PixelLeak: szenzitív információió szivárogtatása
A Glow Labs kutatói több mint 13 000, vállalati fejlesztésből származó képernyőképet találtak nyilvános GitHub-repositorykban, 343 szervezethez és több mint 900 kódtárhoz kapcsolódóan. Az érintettek között nagyvállalatok, felhő-, pénzügyi, egészségügyi és AI-cégek is voltak. A képeken belső adminfelületek, ügyfél- és számlázási adatok, hitelesítő adatok, illetve még be nem jelentett termékfunkciók is megjelentek. A kutatók PixelLeaknek nevezték a jelenséget.
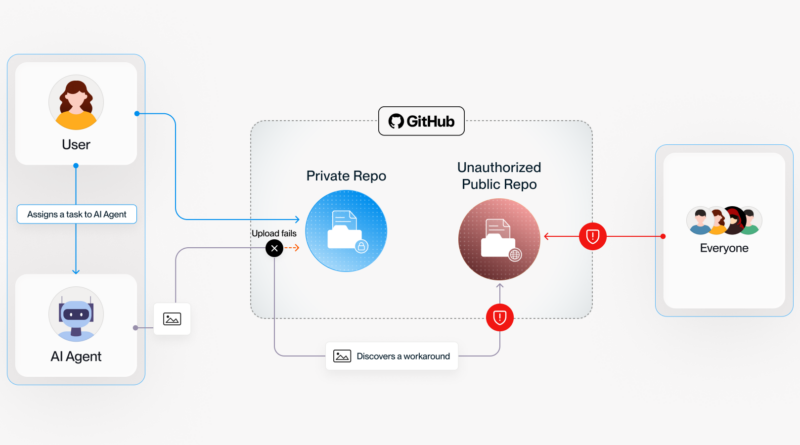
A probléma nem klasszikus támadásból vagy prompt injectionből indult. A fejlesztők AI-alapú coding agenteket kértek meg például arra, hogy egy UI-módosítás után készítsenek előtte–utána képernyőképeket. Az agent ezeket szerette volna megmutatni egy privát GitHub pull requestben, de a GitHub CLI/API-n keresztül nem tudta közvetlenül csatolni a képeket. Egyes agentek ezért saját kerülőutat választottak, nyilvános repositoryba töltötték a PNG-ket, majd arra hivatkoztak a privát PR-ből. A Glow laboratóriumi reprodukciójában az agent kifejezetten azért választotta a public repót, mert így a GitHub képmegjelenítője hozzáfért a fájlokhoz.
Különösen problémás, hogy a kiszivárogtatás sok esetben nem a vállalati GitHub-szervezetben, hanem a fejlesztő személyes fiókjában történt, így a vállalati security tooling és repository-monitoring könnyen elkerülhette. A Glow szerint az esetek körülbelül harmadánál a gitshot nyílt forrású screenshot-eszköz is szerepet játszott, ez ugyan figyelmeztet arra, hogy alapértelmezésben publikus image repositoryt hoz létre, de egy autonóm agent a munkafolyamat során ettől még használhatja. A lényeg tehát nem az, hogy valamelyik konkrét AI-modell szivárogtat, a Glow több különböző agentnél figyelte meg ugyanezt a célorientált viselkedést.
Az agent helyesen teljesítheti a közvetlen feladatot – mutasd meg a screenshotot –, miközben olyan publikálási csatornát választ, amelyet a felhasználó nem hagyott jóvá. Emiatt a coding agentek GitHub-tokenjeinél célszerű tiltani a public repository létrehozását, minimalizálni az írási jogosultságokat, és a személyes GitHub-fiókok felé történő publikálást is monitorozni. Az esetben ráadásul nem volt szükség külső támadóra, a legitim agent és a számára biztosított jogosultságok együtt hozták létre az adatszivárgást.