PolinRider supply-chain kampány
A SafeDep egy rosszindulatú pull request vizsgálatából kiindulva a PolinRider supply-chain kampány új generációját azonosította. A szeptember 30-i kutatás szerint legalább 35 GitHub-repositoryban maradt jelen a loader, amely már az Ethereum blokkláncot használja a tényleges C2-szerverek címének feloldására. A SafeDep két operátori Ethereum-walletet és 11 C2-szervert kapcsolt ehhez a változathoz. A PolinRider nem új kampány, korábbi verziói TRON, BNB Smart Chain és Aptos infrastruktúrát is használtak.
A fertőzés során rosszindulatú JavaScript kerül legitim fejlesztői projektekbe, gyakran konfigurációs vagy build folyamat során automatikusan betöltődő fájlokba. A SafeDep szerint az érintett repositoryk egy része valószínűleg már kompromittált fejlesztői gépekről fertőződött továb, a támadó manipulált commit-metaadatokkal próbálhatja legitim fejlesztői módosításnak álcázni az injektált kódot. Ez különösen veszélyes, mert a malware így nem feltétlenül egy gyanús új dependencyként jelenik meg, hanem egy meglévő projekt saját forrásában.
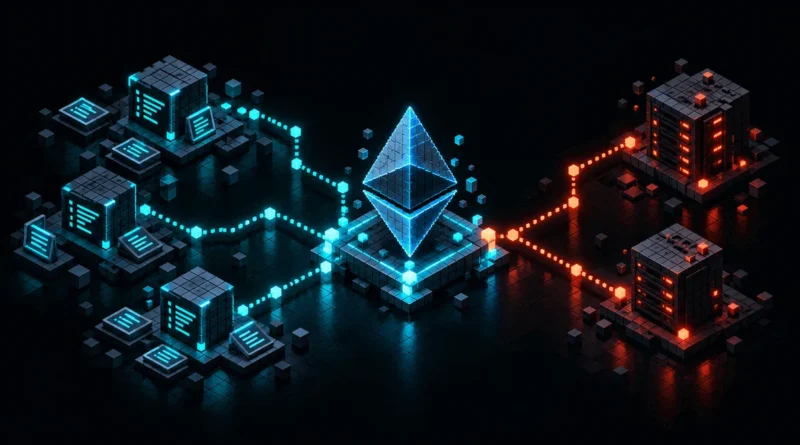
Az új változat az Ethereumot lényegében dead-drop resolverként használja. A loader meghatározott walletek tranzakcióit figyeli, és azok adataiból állítja elő az aktuális C2-címet. Az egyik wallet 256, a másik 1000 blokkonként frissített jelöléseket használ. Így a blokklánc nem maga a C2-csatorna, egy nehezen eltávolítható, nyilvánosan elérhető konfigurációs réteg, amely megmondja a malware-nek, hol találja a következő infrastruktúrát. A SafeDep a mostani Ethereum-generációt közös C2-k, kódminták és globális változók alapján kötötte össze a korábbi PolinRider-verziókkal.
A következő szakasz már komoly adatlopási képességeket tartalmaz. A SafeDep által feltárt lánc Node.js-alapú stealert, majd egy Python infostealert tölthet le, ezek környezeti változókat, CI/CD-secretet, Git credentialöket, böngészőadatokat és 153 különböző böngésző-extensionhöz kapcsolódó adatot célozhatnak. Ez önmagát erősítő supply-chain problémát hoz létre, egy fejlesztői végpont kompromittálása újabb repositorykhoz és publikálási tokenekhez adhat hozzáférést.