Hírszerzési célú kiberfejlesztés vizsgálata
A DomainTools elemzése szerint egy, az orosz Spetsvuzavtomatika (SVA) kutatóintézettől származónak tulajdonított adatszivárgás olyan Git-repositorykat, projektleírásokat és műszaki jelentéseket tartalmaz, amelyek egy hírszerzési célú kiberfejlesztési környezetet rajzolnak ki. A kutatók szerint az anyagok az orosz SVR-hez, vagyis a Külső Hírszerző Szolgálathoz kapcsolódó fejlesztéseket dokumentálnak. Fontos, hogy ez a kapcsolat a kiszivárgott anyagok DomainTools általi elemzésén alapul, nem az SVR nyilvános megerősítésén.
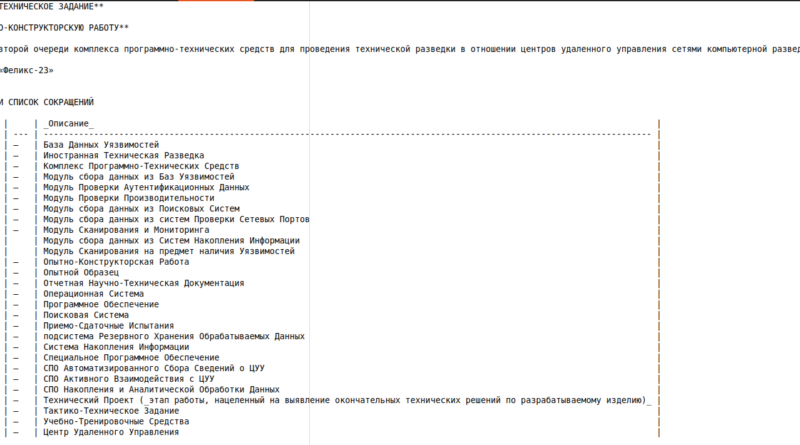
A projektek nem egyetlen malware-re koncentrálnak, hanem a kiberkémkedés több fázisának automatizálására. Az Initiative-24 felhőalapú agent/C2-megoldásokkal, a Felix-23 és HAD célpontfelderítéssel, a Putnik belső domainek kompromittálásának támogatásával, míg a Chain-24 anonim infrastruktúra beszerzésével foglalkozik. Ez egy moduláris K+F-modellt mutat, külön komponensek készülnek felderítéshez, hozzáféréshez, C2-höz és az operációs infrastruktúra elrejtéséhez.
A lelet ezért elsősorban nem egy új támadási kampány vagy sérülékenység miatt érdekes. A kiszivárgott fejlesztési anyagok azt mutatják, hogyan lehet egy hírszerzési művelet technikai részeit külön fejlesztési projektekké és újrafelhasználható képességekké szervezni.