CyberXero IAB
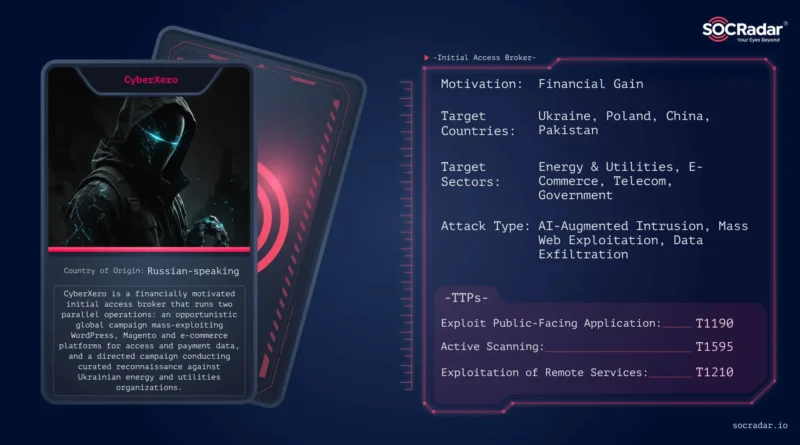
A SOCRadar Threat Research Unit a CyberXero nevű, oroszul kommunikáló Initial Access Broker működését tárta fel egy rosszul konfigurált, nyilvánosan elérhető szerveren keresztül, ahol több mint 90 ezer fájl, AI-munkamenetek, tokenek, támadóeszközök és ellopott adatok maradtak hozzáférhetők.
A szereplő két párhuzamos kampányt futtat, automatizált WordPress- és e-kereskedelmi támadásokat, valamint célzott felderítést ukrán energetikai és közműcégek ellen. Egyetlen automatizált futás 4708 célpontot vizsgált, 429 WordPress adminfelülethez szerzett hozzáférést és 32 webshellt telepített 61 másodperc alatt. Az AI-t 51 specializált Claude Code agenttel, valamint Cobalt Strike-hoz kapcsolt PentAGI rendszerrel használta felderítésre, exploitláncok összeállítására és utólagos műveletekre.
A naplók szerint a modellek több káros műveletet megtagadtak, amit a támadó hamis engedélyezett pentest kontextussal és új munkamenetek indításával próbált megkerülni. Négy ukrán szervezettől igazolt az adatkivitel, összesen több mint 628 ezer személy adatai kerültek a támadóhoz. WordPress rendszereknél konkrét keresési nyom a wp2_[8 hex karakter] formájú adminfiók és a wp2shell_[8 hex karakter] plugin-könyvtár.