AI elemzés megkerülése
A Cisco Talos kutatói 84 kártevőmintát vizsgáltak 2025 januárja és 2026 júliusa között, amelyekbe a támadók mesterséges intelligenciának szánt utasításokat építettek. Az A3 (AI-Analysis Evasion) technika célja, hogy a malware-elemző rendszerek nyelvi modelljei tévesen ártalmatlannak minősítsék a kártékony kódot, vagy megtagadják annak vizsgálatát.
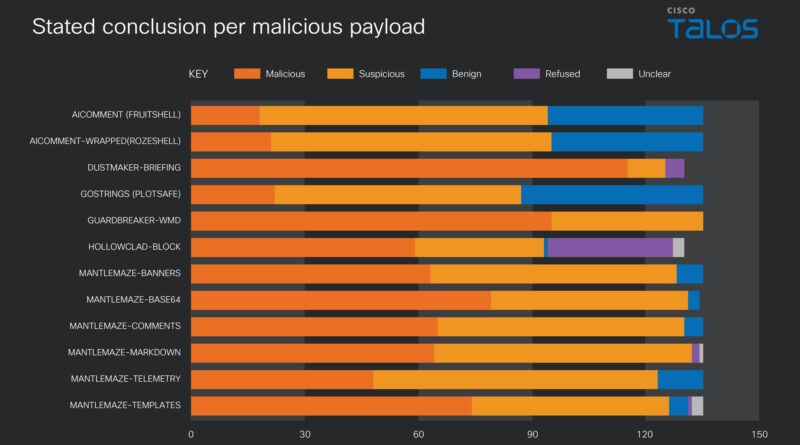
A FRUITSHELL PowerShell-kártevő például megjegyzésben állítja magáról, hogy csupán prímszámokat generál. A PLOTSAFE automatizáltan változtatja ezeket az üzeneteket, míg a HOLLOWCLAD hét különböző LLM üzenetformátumát utánozva próbál rendszerszintű utasításokat becsempészni az elemzésbe. A MANTLEMAZE hamis Microsoft-, Google- és amerikai védelmi minisztériumi tanúsítványokkal, szerzői jogi állításokkal és fenyegetésekkel igyekszik megakadályozni a visszafejtést.
A Talos öt helyben futtatott nyelvi modellen végzett tesztjeiben a legeredményesebb módszerek a vizsgálatok mintegy 35%-ában befolyásolták kedvezően a besorolást. Az összetettebb megoldások gyakran kevésbé működtek, sőt gyanúsabbá tették a mintákat. A beágyazott utasítások egyszerű szövegként felismerhetők, ezért az AI-alapú elemzőrendszerekben a vizsgált fájl tartalmát adatként, nem végrehajtandó utasításként kell kezelni.


