Japán felhőszolgáltatás zsarolóvírus támadása
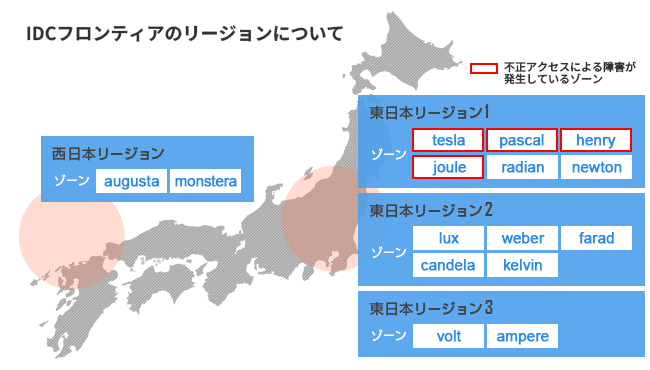
A japán IDC Frontier felhőszolgáltatót 2026. október 7-én zsarolóvírusos támadás érte, amely az IDCF Cloud kelet-japán 1-es régiójában 495 vállalat és önkormányzat szolgáltatásait érintette. A támadás következtében négy rendelkezésre állási zónában virtuális szerverek álltak le, amelyek újraindítása sem volt lehetséges. A szolgáltató izolálta az érintett infrastruktúrát, és más régiókban is ideiglenesen letiltotta az ügyféloldali menedzsmentkonzolokat.
Japán vasutak, rendőrségi rendszerek, élelmiszer-logisztika és még egy japán lánybanda rajongói oldala is kiesett, a támadás alatt, egyes ügyfeleket arra figyelmeztettek, hogy adataik helyreállítása akár lehetetlen is lehet.
A támadók állítása szerint hét perc alatt 239 hypervisorhoz fértek hozzá, 225 adatbázist titkosítottak, 16 ezer virtuális lemezt zároltak és több mint 554 ezer pillanatképet töröltek. Ezeket az adatokat független vizsgálat egyelőre nem igazolta.
Az IDC Frontier október 8-i közleménye szerint az érintett zónákban tárolt adatok helyreállítása nehézségekbe ütközik, ezért az ügyfeleknek saját biztonsági mentéseikből, új környezetben kell visszaállítaniuk rendszereiket.
A behatolás pontos módja, az elkövetők kiléte és az esetleges adatszivárgás továbbra is ismeretlen. Az incidens a közös felhőinfrastruktúra kompromittálásának következményeit mutatja, egyetlen szolgáltatói támadás több száz, egymástól független szervezet működését béníthatja meg.