P7 DarkSword variáns
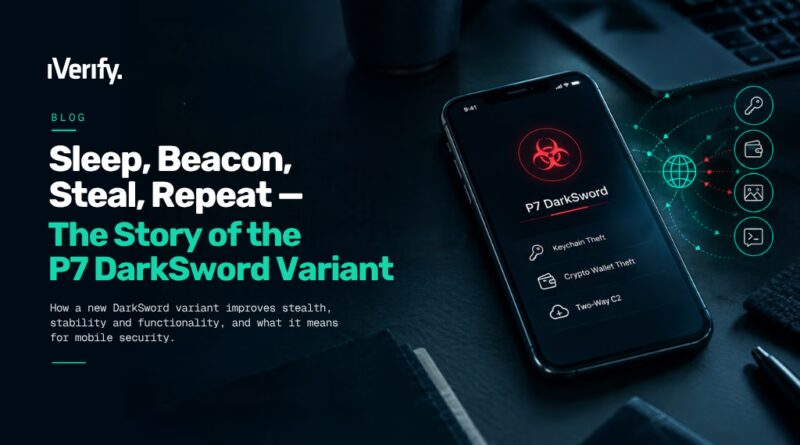
Az iVerify kutatói 2026 augusztusában egy pénzügyi intézmény munkatársának iPhone-ján azonosították a DarkSword kémprogram új, P7 nevű változatát. A korábban feltárt támadási lánc az iOS 18.4–18.7 verzióit célozza, a P7 pedig elsősorban a rejtőzködést és az adatlopási képességeket fejleszti tovább.
A malware megszünteti a korábbi HTTP- és syslog-naplózást, kevesebb folyamatba injektál kódot, és a böngésző localStorage tárhelyét használja az ismételt fertőzési kísérletek elkerülésére. A SpringBoard rendszerfolyamatba épülő implantátum 15 másodpercenként kommunikál a C2-szerverrel, amely távoli parancsvégrehajtást, fájlletöltést és az adatgyűjtés módosítását teszi lehetővé. A P7 már közvetlenül a készüléken dolgozza fel a Keychain hitelesítő adatait, emellett kriptotárcákból, jegyzetekből, fényképekből és alkalmazásokból is képes adatokat kinyerni.
A forenzikus vizsgálat során a /private/var/tmp/keychain_c2_dump.json állomány, valamint az agdx53[.]cc és js[.]gotoiphone[.]com C2-címek szolgálhatnak indikátorként. A kutatás nem új iOS-sérülékenységet, hanem a már ismert DarkSword támadási képességeinek továbbfejlesztését dokumentálja. A naprakész iOS-frissítések telepítése továbbra is szükséges a korábbi exploitláncokkal szemben.