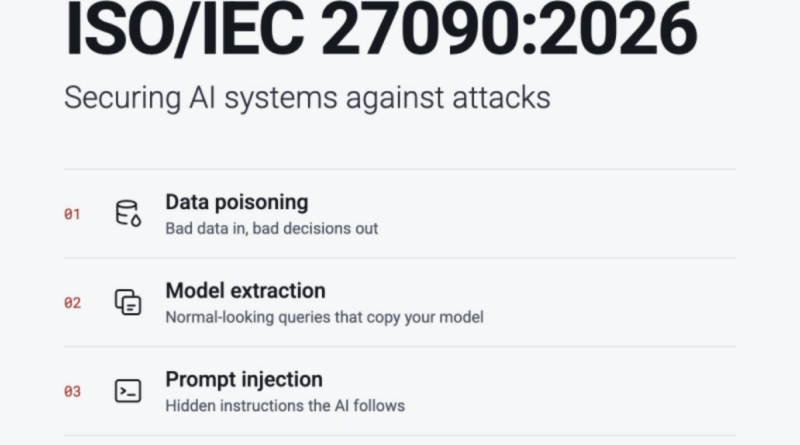
ISO/IEC 27090:2026
Az ISO és az IEC kiadta az ISO/IEC 27090:2026 szabványt, amely kifejezetten a mesterségesintelligencia-rendszereket fenyegető kibertámadások felismeréséhez és kezeléséhez ad útmutatást. A 56 oldalas dokumentum az AI teljes életciklusát vizsgálja, a tanítóadatoktól és a modell fejlesztésétől az üzemeltetésen át a frissítésig és újratanításig.
A szabvány abból indul ki, hogy a hagyományos informatikai védelem továbbra is szükséges, de önmagában nem elegendő. Az AI olyan sajátos támadási felületeket hoz létre, mint a tanítóadatok mérgezése, a modell ellopása vagy rekonstruálása, az adversarial inputok, a membership inference és model inversion, valamint a prompt injection. Külön problémát jelenthet, amikor egy rendszer működés közben összegyűjtött adatai később visszakerülnek a tanításba, egy manipulált bemenet így a modell későbbi verzióit is befolyásolhatja.
Az ISO/IEC 27090 ezért nemcsak az egyes támadástípusokat rendszerezi, hanem azok lehetséges következményeit, észlelését és mérséklését is tárgyalja. Foglalkozik többek között threat modeling-al, red teaming-el, zero trust megközelítéssel, biztonságos szoftverfejlesztéssel és az AI-ellátási lánc védelmével.
A dokumentum nem váltja fel az ISO/IEC 27001-et, annak általános információbiztonsági gyakorlatát egészíti ki AI-specifikus fenyegetésekkel. Az ISO/IEC 42001-től is eltér, mert utóbbi az AI szervezeti irányítására és menedzsmentrendszerére koncentrál, míg a 27090 közvetlenül az AI-rendszerek biztonsági kompromittálásával foglalkozik.