Japán: aktív kibervédelem igénye
A japán GMO Internet Group 2026. október 24-én az új aktív kibervédelmi jogszabályok alkalmazását kérte a kormánytól, miután kibertámadás érte az Onamae.com Desktop Cloud szolgáltatását. A több mint 20 ezer ügyfélnek virtuális Windows-szervereket biztosító platformon a támadók hitelesítési adatokhoz férhettek hozzá, amelyeket jogosulatlan pénzügyi tranzakciókhoz használhattak. A GMO a támadói infrastruktúra hatósági azonosítását és semlegesítését sürgeti.
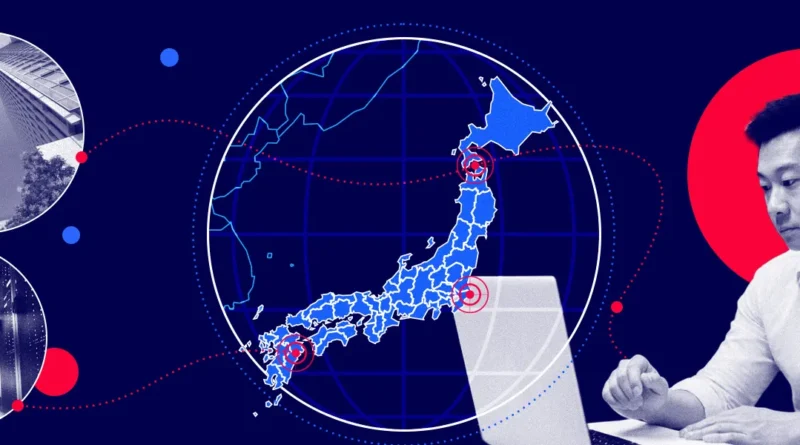
Az eset egy szélesebb japán kibertámadási hullámba illeszkedik. A Recorded Future Insikt Group adatai szerint a bejelentett incidensek száma 2026 második és harmadik negyedéve között 621-ről 918-ra, azaz 48%-kal emelkedett. A támadások a kereskedelmet, logisztikát, közlekedést, médiát és technológiai szolgáltatókat egyaránt érintették.
Júliusban az EPARK PeakManager rendszeréből mintegy 33 millió rekord szivárgott ki, szeptemberben a Times Car 6,6 millió fiókja vált érintetté. Októberben az IDCFrontier felhőszolgáltató elleni zsarolóvírus-támadás 495 vállalatot és önkormányzatot zavart meg, míg a Sourcenext API-jával való visszaélés több mint 22,5 millió ügyfélrekordot érintett.
A kutatók a régi rendszereket, a gyenge API-védelmet, az ellopott hitelesítő adatokat és az AI-val támogatott automatizálást emelik ki. A GMO kiberbiztonsági leányvállalata az ARTEX AI-eszköz használatát is azonosította japán vállalatok elleni támadásokban.
Japán aktív kibervédelmi rendszere 2026. október 1-jén lépett működésbe, két, 2025-ben elfogadott törvény alapján. A szabályozás lehetővé teszi, hogy a japán hatóságok ne csak védekezzenek a kibertámadások ellen, hanem bizonyos esetekben aktívan be is avatkozzanak, például hozzáférjenek a támadók által használt szerverekhez, és megakadályozzák azok további működését. Ezt a megközelítést gyakran hackback-nek, azaz visszahackelésnek nevezik, bár a japán rendszer nem korlátlan visszatámadást engedélyez, hanem szigorúan szabályozott állami beavatkozást.
Az új törvények emellett kötelezővé teszik a súlyos kiberincidensek bejelentését a kijelölt kritikusinfrastruktúra-üzemeltetők számára, és erősítik a vállalatok, valamint az állami szervek közötti információmegosztást. A támadói infrastruktúra semlegesítéséhez általában független felügyeleti jóváhagyás szükséges. Az ilyen műveleteket elsősorban a rendőrség végezheti, de különösen súlyos, külföldi eredetű támadások esetén a japán önvédelmi erők is bevonhatók.
A rendszer bevezetése fokozatos: míg az aktív beavatkozásra és az incidensjelentésre vonatkozó szabályok október 1-jén életbe léptek, a kommunikációs adatok állami gyűjtését és elemzését lehetővé tevő további jogosultságok legkésőbb 2027. november 23-ig lépnek hatályba.
A GMO kérelme így az új jogi eszközök gyakorlati alkalmazásának egyik korai próbája.