FortiBleed 2.0
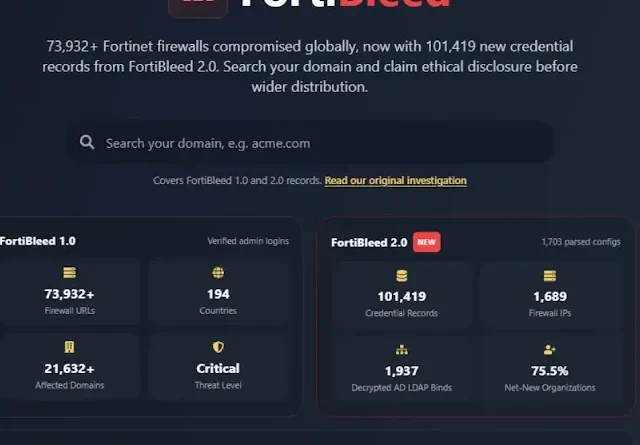
A Hudson Rock kutatása szerint a FortiBleed 2.0 vizsgálat újabb érzékeny adatokat tárt fel Fortinet FortiGate tűzfalak korábban megszerzett konfigurációs állományaiból. A kutatók 1703 konfigurációs jelentésben összesen 101 419 fiók- és hitelesítőadat-rekordot azonosítottak, amelyek közül 40 573 visszafejtett vagy olvasható formában tartalmazott titkos adatot.
A legnagyobb csoportot 37 076 helyi felhasználói jelszó alkotta, de a gyűjteményben 1576 Active Directory LDAP-szolgáltatásfiókhoz tartozó jelszó, 1672 rendszergazdai bejelentkezési rekord, valamint levelezőszerverekhez és magas rendelkezésre állású tűzfal-klaszterekhez kapcsolódó hitelesítő adatok is szerepeltek.
Az új adatkészlet 1689 eszközazonosítót tartalmazott, amelyek közül 924 nem szerepelt a FortiBleed első gyűjteményében. A kutatók emellett 975 korábban nem azonosított tartománynevet találtak. Ezek azonban nem feltétlenül jelentenek ugyanennyi új áldozatot vagy különálló vállalatot.
A veszély túlmutat a tűzfalakhoz való hozzáférésen. Az LDAP-jelszavak és a belső hálózati konfigurációk segítségével a támadók további rendszereket azonosíthatnak, és megfelelő jogosultságok esetén megpróbálhatnak továbbterjedni a vállalati hálózatban.
A jelentések többsége 2026. február 20-i dátumot visel, vagyis az adatok korábbiak a nyáron nyilvánosságra került FortiBleed-gyűjteménynél. A FortiBleed 2.0 ezért nem új sérülékenység vagy bizonyítottan új támadási hullám, hanem egy később megszerzett adatkészlet elemzése.
Az érintett szervezeteknek ellenőrizniük kell a rendszergazdai és VPN-fiókokat, le kell cserélniük a kiszivárgott jelszavakat és szolgáltatásfiók-titkokat, felül kell vizsgálniuk a többfaktoros hitelesítést, valamint keresniük kell a jogosulatlan konfigurációmódosításokat és belső hálózati hozzáféréseket.
A kutatás arra figyelmeztet, hogy egyetlen tűzfalkonfiguráció kiszivárgása a teljes vállalati identitáskezelési infrastruktúrát veszélyeztetheti.