Norvégia: magas nemzeti kiberkockázat
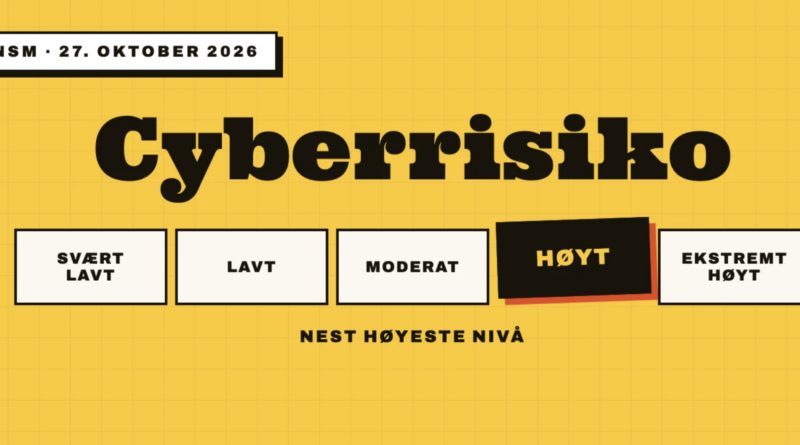
A norvég Nemzetbiztonsági Hatóság 2026. október 27-én magasra emelte az ország kiberkockázati szintjét, és azonnali megelőző intézkedésekre szólította fel a köz- és magánszféra szervezeteit. A hatóság első alkalommal hozta nyilvánosságra ezt a korábban nem publikált nemzeti értékelést.
Az NSM ötfokozatú skálát alkalmaz, amelyen a mérsékelt szint számít normál állapotnak. A mostani magas besorolást a támadások számának növekedése és a kritikus infrastruktúrákat fenyegető kockázatok indokolják. Az elmúlt hat hónapban megháromszorozódott a norvég szervezetek elleni sikeres kiberműveletek száma – közölte Arne Christian Haugstøyl, az NSM igazgatója.
Különösen veszélyeztetett a védelmi ágazat, a hadiipar, az űrszektor, a társadalom működéséhez nélkülözhetetlen infrastruktúra, valamint az ezekhez kapcsolódó szolgáltatói kör. A hatóság rendszeres hálózati felderítéseket, behatolási kísérleteket, sikeres kompromittálásokat, zsarolóvírus-támadásokat és DDoS akciókat észlel.
A kockázatértékelésben a mesterséges intelligencia támadó célú alkalmazása is szerepet kap. Az NSM szerint a nagy nyelvi modellek és az autonóm MI-ügynökök gyorsíthatják a sérülékenységek felkutatását és a támadások végrehajtását, bár ilyen rendszerek konkrét támadó felhasználását Norvégiában egyelőre nem dokumentálták.
A hatóság 21 alapvető kiberbiztonsági intézkedést emel ki. Ezek közé tartozik az adathalászattal szemben ellenálló többfaktoros hitelesítés, a naplózás és fenyegetésészlelés fejlesztése, a rendszerek megerősítése és frissítése, a hálózatok szegmentálása, valamint a beszállítói láncok kockázatkezelése.
Az NSM hangsúlyozza az eszköz- és szoftverleltárak naprakészen tartását, a biztonsági mentések rendszeres tesztelését és annak ellenőrzését is, hogy a bevezetett védelmi intézkedések valóban működnek-e.
Norvégia kibervédelem alapvető hiányosságainak felszámolása nem halasztható, különösen az ország működéséhez nélkülözhetetlen szolgáltatások esetében.