VOLTA: AI-val rangsorolt áldozatok
A Cisco Talos elemzése egy új, VOLTA-AUTODOXER nevű Windows malwaret mutat be, amely mesterséges intelligenciát használ az ellopott adatok értékelésére. A program nemcsak információkat gyűjt, hanem automatikusan megpróbálja meghatározni, mely áldozatok és hozzáférések lehetnek a legértékesebbek a támadóknak.
A VOLTA böngészőjelszavakat, munkamenet-sütiket, OAuth-tokeneket, bankkártyaadatokat, kriptotárcák helyreállító kifejezéseit és felhőszolgáltatások hozzáférési kulcsait is megszerezheti. Emellett Discord-, Telegram-, Steam- és Roblox-fiókokat vizsgál, majd a megszerzett hozzáférésekkel további adatokat kereshet például az áldozat levelezésében és vásárlási előzményeiben.
Az összegyűjtött információkat a kártevő az OpenRouter szolgáltatáson keresztül nagy nyelvi modelleknektovábbíthatja. Elsődlegesen az Anthropic Claude Opus 4.6 modelljét használja, sikertelen vagy elutasított válasz esetén pedig a Kimi K2, majd a Google Gemini 2.5 Flash modellre válthat.
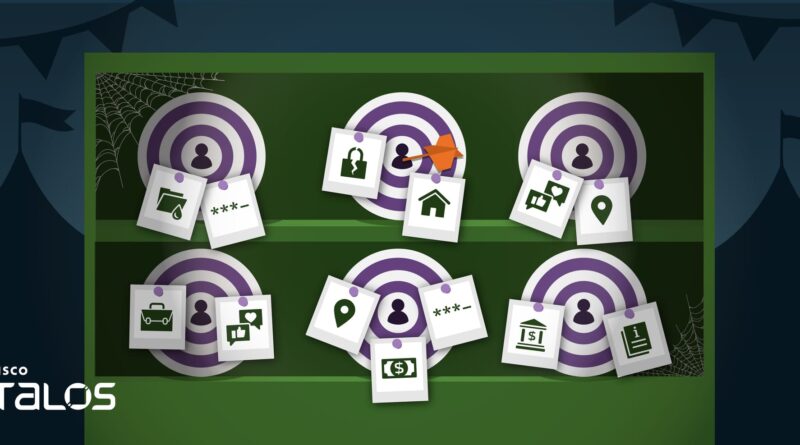
A mesterséges intelligencia feladata egy részletes áldozati profil elkészítése: felméri a pénzügyileg értékes hozzáféréseket, a digitális vagyont és a biztonsági gyengeségeket. Ez segítheti a támadókat abban, hogy gyorsabban használják fel a lopott hitelesítő adatokat, mielőtt azok érvénytelenné válnának.
A VOLTA öneltávolítási funkcióval is rendelkezik, és MI-kapcsolat nélkül is képes adatlopásra. A kód felépítése alapján a kutatók feltételezik, hogy a programot több bűnözői felhasználónak szánt eszközként fejlesztették.
A Talos egy vizsgált mintát dokumentált, széles körű fertőzési kampányt vagy igazolt áldozatszámot nem közölt. Az újdonság tehát nem maga az adatlopás, hanem az ellopott információk automatizált, AI-alapú kiértékelése.