Honeypotokat is felismer az AI-alapú támadóeszköz
A Huntback kutatása szerint az ARTEX nevű, mesterséges intelligenciával működő támadóplatform egyik kínai fejlesztésű változata már a biztonsági csapdarendszerek (honeypotok) felismerésére is készül. Ez újabb lépés az AI-ügynökökkel támogatott kibertámadások fejlődésében.
A kutatók egy Alibaba Cloudon működő, nyilvánosan hozzáférhető szerveren 576 fájlt találtak, köztük az ARTEX-ymh nevű változat forráskódját, fejlesztési dokumentációját és tesztjeit. A rendszer egy külön modult tartalmaz, amelynek feladata megkülönböztetni a valódi célpontokat a támadók megfigyelésére létrehozott megtévesztő rendszerektől.
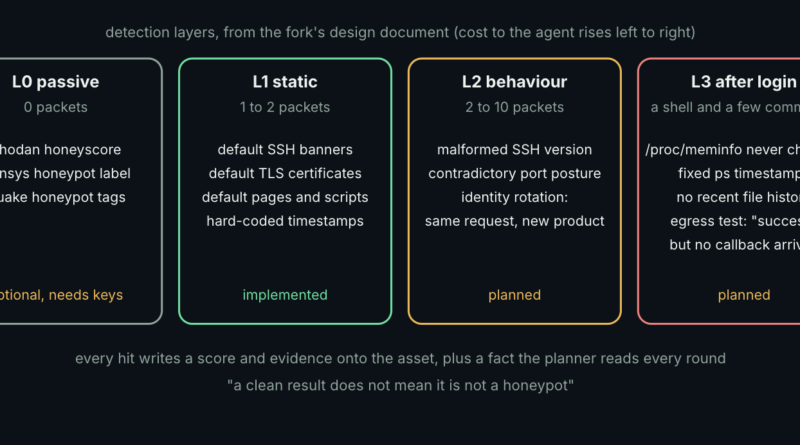
A fejlesztési terv négy ellenőrzési szintet határoz meg. Ezek a Shodanhoz és Censyshez hasonló keresők adataitól a szolgáltatások technikai ujjlenyomatain és viselkedésén át a már megszerzett hozzáférésen belül végzett ellenőrzésekig terjednek.
A működési logika óvatos, egyetlen gyanús jel esetén az AI-agensek csak megfigyelésre vált, és nem indít további támadó műveleteket. Két egymástól független jel esetén viszont elhagyja a célpontot.
A fejlesztők az AI-egensek ellen irányuló promptinjekciókra is felkészülnek. Ilyen lehet például egy megtévesztő weboldal, amely megpróbálja rávenni az ügynököt saját rendszerutasításainak vagy API-kulcsainak kiadására. A változat beépített szabályokkal és kimenő adatforgalmi korlátozásokkal próbálja megakadályozni az ilyen visszaéléseket.
A honeypot-felismerés azonban még nem teljesen működőképes. A Huntback szerint jelenleg csak a statikus ujjlenyomat-ellenőrzés készült el, és abban is vannak hiányosságok. A fejlettebb viselkedéselemzési módszerek egyelőre elsősorban tervek.