7,3 milliárd adathalász e-mail három hónap alatt
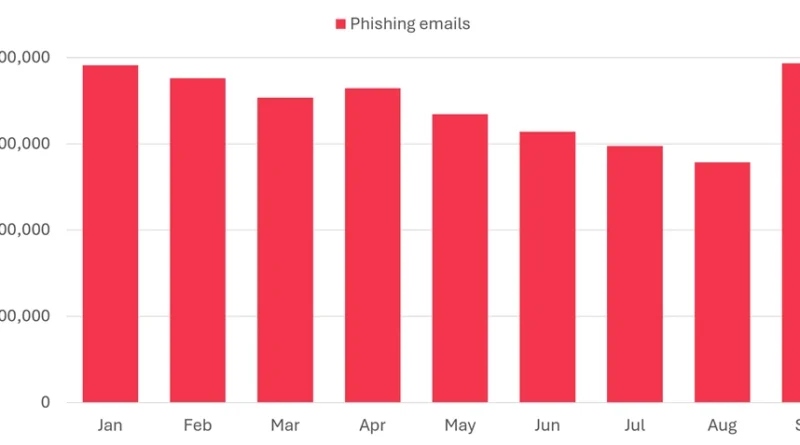
A Microsoft jelentése szerint 7,3 milliárd e-mailes adathalász fenyegetést észleltek július és szeptember között. Szeptemberben a számuk megközelítette a 3 milliárdot, ami 41%-os növekedést jelent augusztushoz képest.
A támadók egyre gyakrabban élnek vissza ismert üzleti szolgáltatások nevével. A Microsoft 129 millió olyan rosszindulatú üzenetet azonosított, amely ismert szolgáltatók feladói domainjét hamisította. Több üzenet azért jutott át a védelmen, mert a szervezetek vagy felhasználók által beállított kivételek felülírták a biztonsági ellenőrzéseket.
A QR-kódos adathalászat visszaszorult, miközben ismét terjedtek a CAPTCHA-val védett megtévesztő oldalak, részben rosszindulatú SVG-mellékletek segítségével. A támadások egyik fő célja továbbra is a hitelesítő adatok ellopásavolt.
A Microsoft két kampányt is kiemelt, augusztusban ügyvédi irodákat céloztak személyre szabott, fizetésemelésről szóló dokumentumokkal és QR-kódokkal, szeptemberben pedig megrendeléseket és bérszámfejtést utánzó üzenetekkel terjesztették az Agent Tesla adatlopó kártevőt. A Microsoft 141 ezer rosszindulatú Teams-hívási kísérletet figyelt meg a negyedévben. A támadók egyre inkább hétköznapi személynevekkel jelentkeztek be a korábban jellemző, nyíltan informatikai támogatást utánzó megnevezések helyett.
Pozitív fejlemény, hogy a Tycoon2FA adathalász-szolgáltatás márciusi felszámolását követően a hozzá kapcsolódó észlelt e-mailek száma a februári 8,9 millióról júliusra körülbelül 21 ezerre, azaz 99,8%-kal csökkent.