Microsoft Security – új védelmi megoldások
A Microsoft ismertette legújabb biztonsági fejlesztéseit. A bejelentések hangsúlyos eleme az önálló műveleteket végrehajtó AI-agentek jogosultságainak korlátozása, a végpontok védelme és a vállalati biztonsági felügyelet egyszerűsítése áll.
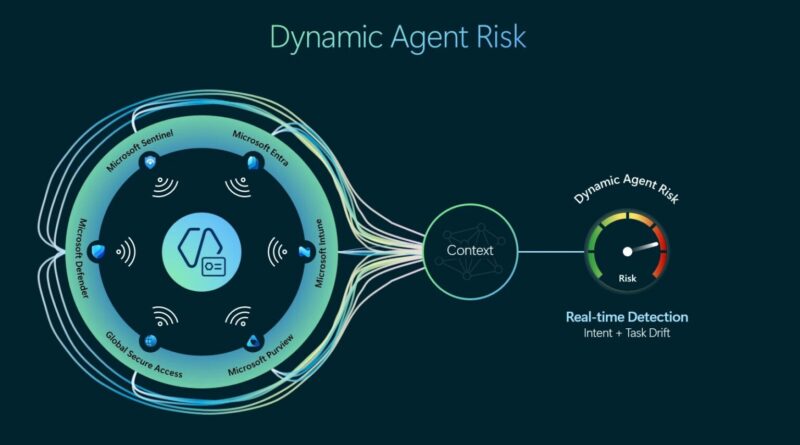
Az egyik legfontosabb újdonság a Dynamic Permissions, amely az AI-agentek kizárólag az aktuális feladatukhoz szükséges, időben korlátozott jogosultságokat biztosítana. A Dynamic Agent Risk folyamatosan értékeli a működésük kockázatát, a Dynamic Conditional Access pedig szükség esetén szűkítheti a hozzáférést, vagy emberi jóváhagyást követelhet meg. A már általánosan elérhető Microsoft Execution Containers operációs rendszer szintű elszigetelést biztosít a Windows alatt futó AI-agentek számára. A megoldás szabályozhatja a fájlokhoz, hálózatokhoz, folyamatokhoz és felhasználói műveletekhez való hozzáférést. Ez különösen a promptinjekciós támadások következményeinek korlátozásában lehet fontos. Az Intune-, Entra- és Agent 365-integrációk további fejlesztés alatt állnak.
A Microsoft Defender Windows és macOS rendszereken immár több mint 50 helyben futó AI-agentet képes felismerni, és megjeleníti a hozzájuk kapcsolódó eszközöket, felhasználói fiókokat és konfigurált MCP-kapcsolatokat. A funkció a vállalati felügyelet nélkül használt AI-eszközök, vagyis a shadow AI feltérképezését is segítheti. A Microsoft Intune Endpoint Privilege Management új lehetősége révén a felhasználók teljes rendszergazdai jogosultság nélkül módosíthatják a hálózati adapterek IPv4-, IPv6- és DNS-beállításait, előzetesen meghatározott jóváhagyási feltételek mellett.
A Defender Experts MDR megújult felülete átláthatóbbá teszi a Microsoft szakértői által végzett fenyegetésvadászatot. Az Azure Government környezetben pedig általánosan elérhetővé vált a Defender for SQL Servers továbbfejlesztett ügynöke, amely bizonyos telepítéseknél szükségtelenné teszi a külön Azure Monitor Agent használatát. A Security Exposure Management Secure Now funkciója a friss fenyegetési információkat konkrét kockázatcsökkentési javaslatokkal kapcsolja össze, például a túlzott jogosultságok, a gyenge hitelesítési megoldások és a nyilvánosan elérhető rendszerek kezelésében.
A fejlesztések közös célja, hogy az AI-agentek ne örököljenek korlátlan felhasználói jogosultságokat, működésük ellenőrizhető legyen, és rendellenes viselkedés esetén a biztonsági rendszerek beavatkozhassanak.