SCKit: támadás a ScreenConnecten keresztül
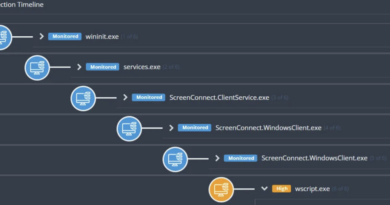
A Huntress kutatói SCKit néven új kártevőt azonosítottak, amely a ConnectWise ScreenConnect távoli felügyeleti rendszereit használja ki. A 2026. november 11-én és 13-án észlelt két támadási hullám összesen 493 végpontot érintett. A támadók jogosulatlan ScreenConnect-klienseket telepítettek, amelyekkel tartós hozzáférést szerezhettek a számítógépekhez.
A vizsgálat szerint a támadások valószínű belépési pontja a külső fejlesztésű RMM+ bővítmény volt. Az 1.0.31-es és 1.0.32-es verziók alapértelmezés szerint üres hozzáférési kulcsot használtak. Ha az üzemeltető ezt nem változtatta meg, a támadók hitelesítés nélkül hajthattak végre parancsokat, megkerülve a ScreenConnect hagyományos hozzáférés-ellenőrzését.
Az SCKit képes biztonsági beállításokat módosítani, ütemezett feladatokkal biztosítani a fennmaradását, és átvenni a legitim ScreenConnect-kapcsolatokat. Kódja alapján a rendszergazdai munkameneteket is kihasználhatja a további gépekre történő terjedéshez, de ennek sikeres végrehajtását a Huntress még nem igazolta.
A ConnectWise elővigyázatosságból öt érintett külső bővítményt tiltott le mintegy 400 partnerkörnyezetben. Ez nem jelenti azt, hogy valamennyi környezet kompromittálódott volna. A helyben üzemeltetett rendszereknél a bővítmények letiltásáról az ügyfeleknek kell gondoskodniuk.
Az üzemeltetőknek ellenőrizniük kell a jogosulatlan távoli hozzáférési klienseket, a gyanús ütemezett feladatokat és a C:\ProgramData\RelayTrap\ könyvtár jelenlétét. A fertőzésgyanús gépek vizsgálatához nem ajánlott ScreenConnectet használni, mert az a rendszergazdai munkaállomást is veszélyeztetheti.