BADBOX 3.0
A HUMAN Security kutatói felszámolták a BADBOX 3.0 nevű kártékony infrastruktúra jelentős részét, amely olcsó, fertőzött TV-okosító eszközökön keresztül működtetett nagyszabású reklámcsalási rendszert. A november 18-án bemutatott művelet csúcspontján naponta mintegy 40 milliárd hirdetési ajánlatkérést generált, ami a kutatók szerint az eddig nyilvánosságra hozott legnagyobb ilyen jellegű csalás.
A BADBOX 3.0 elsősorban olcsó, kevéssé ismert gyártóktól származó, Android Open Source Project (AOSP) alapú TV-boxokat érint. Ezek nem azonosak a Google által tanúsított Android TV OS-eszközökkel, és nem rendelkeznek Play Protect-tanúsítvánnyal. A kártevő több esetben már a gyári szoftver részeként jelen volt, így a készülék a bekapcsolását követően kapcsolatba léphetett a támadók szervereivel.
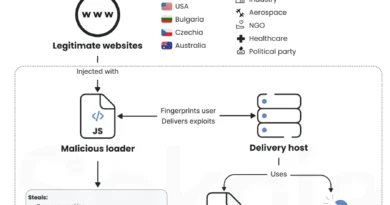
A fertőzött eszközök rejtett modulokat töltöttek le, amelyek a felhasználó számára láthatatlan ablakokban játszottak le videóhirdetéseket. A rendszer közben legitim streamingalkalmazásoknak adta ki magát, hogy a reklámplatformok valódi megtekintésként kezeljék a forgalmat. Egyes esetekben a támadók olyan hirdetésmegjelenítéseket is szimuláltak, amelyek mögött tényleges néző vagy készülék sem állt.
A művelet azonban nem korlátozódott a reklámcsalásra. A kutatók 11 lakossági proxyhálózatot azonosítottak, amelyek a fertőzött készülékek internetkapcsolatát a tulajdonosok tudta és beleegyezése nélkül használták. Ez lehetővé tette, hogy harmadik felek hálózati forgalma a háztartások nyilvános IP-címéről érkezzen, megnehezítve a valódi forrás azonosítását.
A HUMAN Security Satori kutatócsoportja a kártékony modulok terjesztését több technikai bizonyíték alapján a kínai TXCZ elektronikai gyártó infrastruktúrájához kapcsolta. A vizsgálat során parancsvezérlő szervereket, előtelepített szoftvereket, nyilvános kódtárakat és reklámkonfigurációkat elemeztek. A proxytevékenység egy részét a korábbi BADBOX 2.0 kampányból ismert IpMoYu hálózat utódjának tekintett PXYEDGE szolgáltatáshoz kötötték.
A kutatók és partnereik a rosszindulatú forgalom blokkolásával és az infrastruktúra megzavarásával léptek fel a hálózat ellen. A BADBOX korábbi változataihoz kapcsolódó műveletek ugyanakkor azt mutatják, hogy a támadók képesek új infrastruktúrával és modulokkal folytatni tevékenységüket.
A felhasználóknak érdemes ellenőrizniük, hogy TV-okosítójuk rendelkezik-e hivatalos Google Play Protect-tanúsítvánnyal. Az ismeretlen eredetű, nem tanúsított eszközök használata különösen kockázatos lehet, mivel a gyárilag telepített back door-ok eltávolítása hagyományos alkalmazástörléssel nem feltétlenül lehetséges.